EN
 FR
 IT
 العربية
Software für Governance, Risk & Compliance. Weltweit im Einsatz.
Swiss GRC entwickelt eine integrierte Plattform für GRC, BPM und CLM. Über 250 Organisationen weltweit arbeiten damit, begleitet von eigenen Gesellschaften vor Ort und von mehr als 120 Spezialistinnen und Spezialisten innerhalb der Gruppe.

Wie Analysten und
Fachmedien uns einordnen.
Unabhängige Analysten, Fachmedien und Kunden bewerten unsere Plattform regelmässig. Ein Auszug aus ihren Einordnungen.

Bestes GRC-Produkt des Jahres
Bei den Risk Technology Awards 2025 von Risk.net, einer der weltweit angesehensten Fachpublikationen für Risikomanagement, Compliance und Finanztechnologie, wurde Swiss GRC als GRC-Produkt des Jahres ausgezeichnet.

Leader in der SPARK Matrix 2025
Von der QKS Group als Leader eingeordnet, sowohl für GRC-Plattformen als auch für IT Risk Management.

Im GRC Landscape Report
Forrester führt Swiss GRC wiederkehrend im GRC Landscape Report, als bislang einziges Unternehmen aus dem DACH-Raum.

Neben globalen Marktführern
BARC hebt Swiss GRC gemeinsam mit globalen Marktführern im Bereich Governance, Risk und Compliance hervor.

Bewertung „Exzellent“
Die WirtschaftsWoche bewertete unsere Lösung für Third-Party Risk Management 2025 mit „Exzellent“.

Im RMIS Panorama
Der französische Risikomanagement-Verband AMRAE führt Swiss GRC seit 2024 durchgehend im RMIS Panorama.

Von Kunden hoch bewertet
Auf den Plattformen von Gartner Digital Markets erhalten unsere Lösungen weltweit hohe Kundenbewertungen.
Unser Verwaltungsrat & Beirat
Unser Verwaltungsrat und Beirat vereinen Persönlichkeiten aus Forschung, Unternehmertum, Beratung und langjähriger Führungspraxis. Diese Bandbreite an Perspektiven ist unser Resonanzboden: Sie schliesst Wissenslücken, fordert uns heraus und schärft unsere Entscheidungen. Gerade unser Beirat bündelt ausgewiesenes Know-how im Governance-, Risiko- und Compliance-Umfeld und hilft uns, den Kurs unseres Unternehmens laufend zu überdenken und gezielt weiterzuentwickeln.
Verwaltungsrat

Rechtsanwalt Reto C. Zbinden, Inhaber der Swiss Infosec AG und Mitgründer der Swiss GRC AG, beschäftigt sich seit 30 Jahren neben seiner Führungstätigkeit des Unternehmens als Berater und Ausbildner. In den Bereichen Integrale Sicherheit, Informationssicherheit, Datenschutz und IT-Sicherheit wird er als versierter Spezialist und Kenner des „State of the Art“ und der Best Practice wahrgenommen.
Seine Fachgebiete sind Sicherheit und Organisation, Zertifizierung im Bereich der Informationssicherheit und die rechtlichen Aspekte der Informationssicherheit, so unter anderem Archivierung, Datenschutz und Vertragsrecht im Bereich IT/Informationssicherheit. Sein Fachwissen über die neusten Sicherheits- und Datenschutzentwicklungen im In- und Ausland wird über die Landesgrenzen hinaus geschätzt. Bei seiner Arbeit legt er den Fokus stets auf Praxiskonformität und Wirtschaftlichkeit.

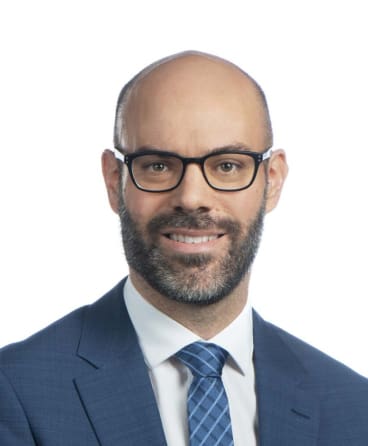
Besfort Kuqi ist Gründer und CEO der Swiss GRC AG. Er verbindet langjährige GRC-Expertise mit unternehmerischer Führung und einem ausgeprägten Verständnis für Technologie und moderne Unternehmenssteuerung.
Unter seiner Führung hat sich Swiss GRC von einem Schweizer GRC-Spezialisten zu einem international tätigen Technologieunternehmen entwickelt. Sein Verständnis moderner Unternehmenssteuerung reicht über klassisches GRC hinaus und umfasst auch Operational Resilience, Business Process Management (BPM) sowie Contract Lifecycle Management (CLM).
Besfort Kuqi ist regelmässig Teil des internationalen Fachdiskurses mit führenden GRC- und Risikoexperten und als Gastdozent an der Hochschule Luzern (HSLU) für Governance, Risk & Compliance sowie Corporate Risk Management tätig.
Sein fachlicher Fokus liegt auf der kontinuierlichen Weiterentwicklung von GRC im Zusammenspiel mit technologischen Entwicklungen, Marktveränderungen und neuen Kundenerwartungen. Dabei treibt er insbesondere den gezielten Einsatz künstlicher Intelligenz voran, um neue Möglichkeiten für ein wirksames, vernetztes und entscheidungsorientiertes GRC zu erschliessen.
GRC versteht er als strategische Managementdisziplin, die über regulatorische Anforderungen hinausgeht, Resilienz stärkt und fundierte unternehmerische Entscheidungen ermöglicht.
Beirat

Prof. Dr. Stefan Hunziker ist Professor für Enterprise Risk Management und Interne Kontrollsysteme an der Hochschule für Wirtschaft Luzern, Institut für Finanzdienstleistungen Zug IFZ. Er ist Mitglied der Geschäftsleitung des Instituts und leitet das Kompetenzzentrum Risk & Compliance Management am IFZ. Seit mehr als 15 Jahren engagiert er sich für die Weiterentwicklung des Risikomanagements in der Praxis, immer unter Berücksichtigung aktueller wissenschaftlicher Erkenntnisse.
Stefan Hunziker leitet die Weiterbildungsprogramme CAS Governance, Risk and Compliance (CAS GRC) und den Fachkurs Corporate Risk Management an der Hochschule Luzern. Als Leiter des MSc International Financial Management bildet er zudem internationale Studierende in Risikomanagement und interner Kontrolle aus. Prof. Hunziker hat verschiedene Lehraufträge in den Bereichen Risikomanagement, interne Kontrollsysteme und Finanzmanagement.
Er coacht und berät Organisationen beim Aufbau und Betrieb eines Risikomanagements. Stefan Hunziker ist Autor zahlreicher Bücher und Artikel, insbesondere zu ganzheitlichem Risikomanagement und internen Kontrollsystemen. Er engagiert sich stark in der praxisorientierten Forschung und leitet grössere, vom Bund finanzierte Projekte (Innosuisse). Er hält regelmässig Vorträge an nationalen und internationalen Konferenzen und steht so in engem Kontakt mit der internationalen Risiko-Community.

Anuschka Küng ist seit 2007 Inhaberin und Geschäftsführerin der Acons Governance & Audit AG. Sie begleitet Unternehmen verschiedener Branchen in den Bereichen Corporate Governance, Interne Revision, Risikomanagement, Internes Kontrollsystem (IKS), Compliance und Prozessmanagement.
Im Bereich der Internen Revision verantwortet sie als Leiterin der Internen Revision Outsourcing-Mandate. Darüber hinaus unterstützt sie externe Qualitätsbeurteilungen oder Beratungen/Coachin von Führungskräften oder Verwaltungsräten. Im Risikomanagement/IKS- und Prozessmanagement begleitet sie Mandate von der Konzeption bis zur operativen Umsetzung, u.a. auch in den Funktionen Risikomanager/IKS-Fachstelle. Die Umsetzung spezifischer Compliance-Anforderungen oder die Begleitung bei der Behebung aufsichtsrechtlicher Auflagen bilden weitere Schwerpunkte ihrer Tätigkeit.
Anuschka Küng ist Verwaltungsrätin eines CH-Lebensversicherers. Als Dozentin ist sie bei Fachhochschulen in unterschiedlichen Themenbereichen der Corporate Governance im Einsatz. Vor ihrer Tätigkeit bei Acons war sie mehrere Jahre als Risk & Compliance Officer eines Asset Managers tätig und danach während 8 Jahren im Verwaltungsrat dieser Gesellschaft. Davor betreute sie Beratungs- und Prüfmandate und die Interne Revision bei einer Big 4-Gesellschaft.

Dr. Patrick Wegmann ist Verwaltungsratspräsident und COO der Lifetec AG mit Sitz in Dietikon ZH, einem Full-Service-Dienstleister für betriebliche Erste Hilfe und integrales Risikomanagement. Er studierte und promovierte in Finanzmarkttheorie an der Universität St. Gallen und verfügt über mehr als 20 Jahre Software- und Beratungserfahrung im Risikomanagement.
Im Jahr 1999 war Dr. Patrick Wegmann Mitbegründer der Avanon AG, einem führenden Softwareanbieter für operationelles Risikomanagement. Nach der Übernahme der Avanon AG durch Thomson Reuters war er bis Anfang 2019 Head of Product Business for Enterprise Risk bei Thomson Reuters. Patrick Wegmann ist Dozent für Risikomanagement an der Universität Basel, der Hochschule für Wirtschaft Luzern, der Fachhochschule Nordwestschweiz, der Kalaidos FH und dem Institut für Finanzplanung.