EN
 FR
 IT
 العربية

Inhalt 5
- Woran erkennt man, dass ein Risikoregister nur noch dokumentiert?
- Was verlangt die Regulierung von einem Risikoregister?
- Warum sagt Vollständigkeit eines Registers nichts über seine Steuerungswirkung aus?
- Wie zeigt sich die Lücke zwischen Register und Entscheidung im Alltag?
- Was lässt sich als erster Schritt konkret prüfen?
Ein Risikoregister soll zeigen, welche Risiken eine Organisation kennt und wie sie damit umgeht. In vielen Organisationen wächst die Liste Jahr für Jahr, während der Bezug zu tatsächlichen Entscheidungen verloren geht. Einträge werden ergänzt und mit neuen Daten versehen, aber selten inhaltlich überprüft. Aktualisierungen richten sich eher nach dem nächsten Audit als nach der tatsächlichen Risikosituation. Ein genauerer Blick zeigt schnell, ob das Register noch als Steuerungsinstrument dient oder lediglich der Dokumentation.
Kurz zusammengefasst
Ein Risikoregister verliert seine Steuerungsfunktion, wenn Einträge zwar laufend aktualisiert werden, daraus aber keine erkennbaren Entscheidungen über Ressourcen, Prioritäten oder Massnahmen entstehen. Das zeigt sich beispielsweise daran, dass hauptsächlich Datenfelder und Statusangaben geändert werden, während niemand erklären kann, welche Entscheidung ein rot bewertetes Risiko auslösen soll. Die FINMA-Anforderungen gehen ausdrücklich über eine rein formale Vollständigkeit hinaus.
Woran erkennt man, dass ein Risikoregister nur dokumentiert?
Ein deutliches Warnsignal ist, wenn sich bei einem Eintrag regelmässig nur das Datum ändert, während niemand mehr sagen kann, welche Entscheidung durch die Risikobewertung beeinflusst werden soll. Ein Fachartikel von Blindspot Solutions beschreibt genau dieses Muster: Ein kürzlich aktualisiertes Risiko wirkt gut verwaltet, obwohl möglicherweise nur das Überprüfungsdatum geändert wurde. Eine rot markierte Zelle vermittelt den Eindruck, dass das Risiko ernst genommen wird, selbst wenn niemand erklären kann, welche Entscheidung dadurch ausgelöst werden soll. Das Register erfüllt damit eine formale Funktion, ohne dass eine inhaltliche Überprüfung stattgefunden hat. Der Wikipedia-Artikel über Risikoregister beschreibt dieses Phänomen als ritualisierte Entscheidungsfindung. Dabei entsteht die Illusion von Kontrolle, weil ein Dokument existiert, nicht weil ein Risiko tatsächlich unter Kontrolle ist. Hinzu kommt die Verwechslung von Karte und Gebiet: Das Register selbst wird zum Mittelpunkt der Aufmerksamkeit, während das tatsächliche Risiko aus dem Blick gerät.Was verlangt die Regulierung tatsächlich von einem Risikoregister?
Das FINMA-Rundschreiben 2023/1 verlangt von Banken ein institutsweites und einheitlich kategorisiertes Inventar operationeller Risiken. Die Geschäftsleitung muss dessen Wirksamkeit regelmässig überprüfen. Das FINMA-Rundschreiben 2023/1 zu operationellen Risiken und Resilienz bei Banken wurde am 7. Dezember 2022 veröffentlicht und trat am 1. Januar 2024 in Kraft. Es ersetzte das frühere Rundschreiben 2008/21 vom 20. November 2008. Zu den behandelten Anforderungen gehören unter anderem die operationelle Resilienz, die Identifikation kritischer Funktionen und deren Unterbrechungstoleranzen sowie ein Inventar der ICT-Assets. Diese Elemente sollten mit den Risikoinformationen verknüpft werden. Das Register sollte Teams dabei helfen zu verstehen, welche Risiken kritische Funktionen gefährden, welche Unterbrechungen tolerierbar sind und welche ICT-Assets oder Abhängigkeiten besondere Aufmerksamkeit benötigen. Der Basler Ausschuss für Bankenaufsicht erläuterte in einer Zusammenfassung vom 27. April 2023, dass Prinzip 6 der Grundsätze für ein solides Management operationeller Risiken die umfassende Identifikation und Bewertung von Risiken in allen wesentlichen Produkten, Prozessen und Systemen verlangt. Das FINMA-Rundschreiben 2023/1 verpflichtet die Geschäftsleitung ausdrücklich dazu, die Wirksamkeit der Gestaltung und Umsetzung durch regelmässige Überprüfungen sicherzustellen. Ein Register, das diese Überprüfung nur vortäuscht, erfüllt zwar möglicherweise die formalen Anforderungen, nicht aber deren eigentlichen Zweck.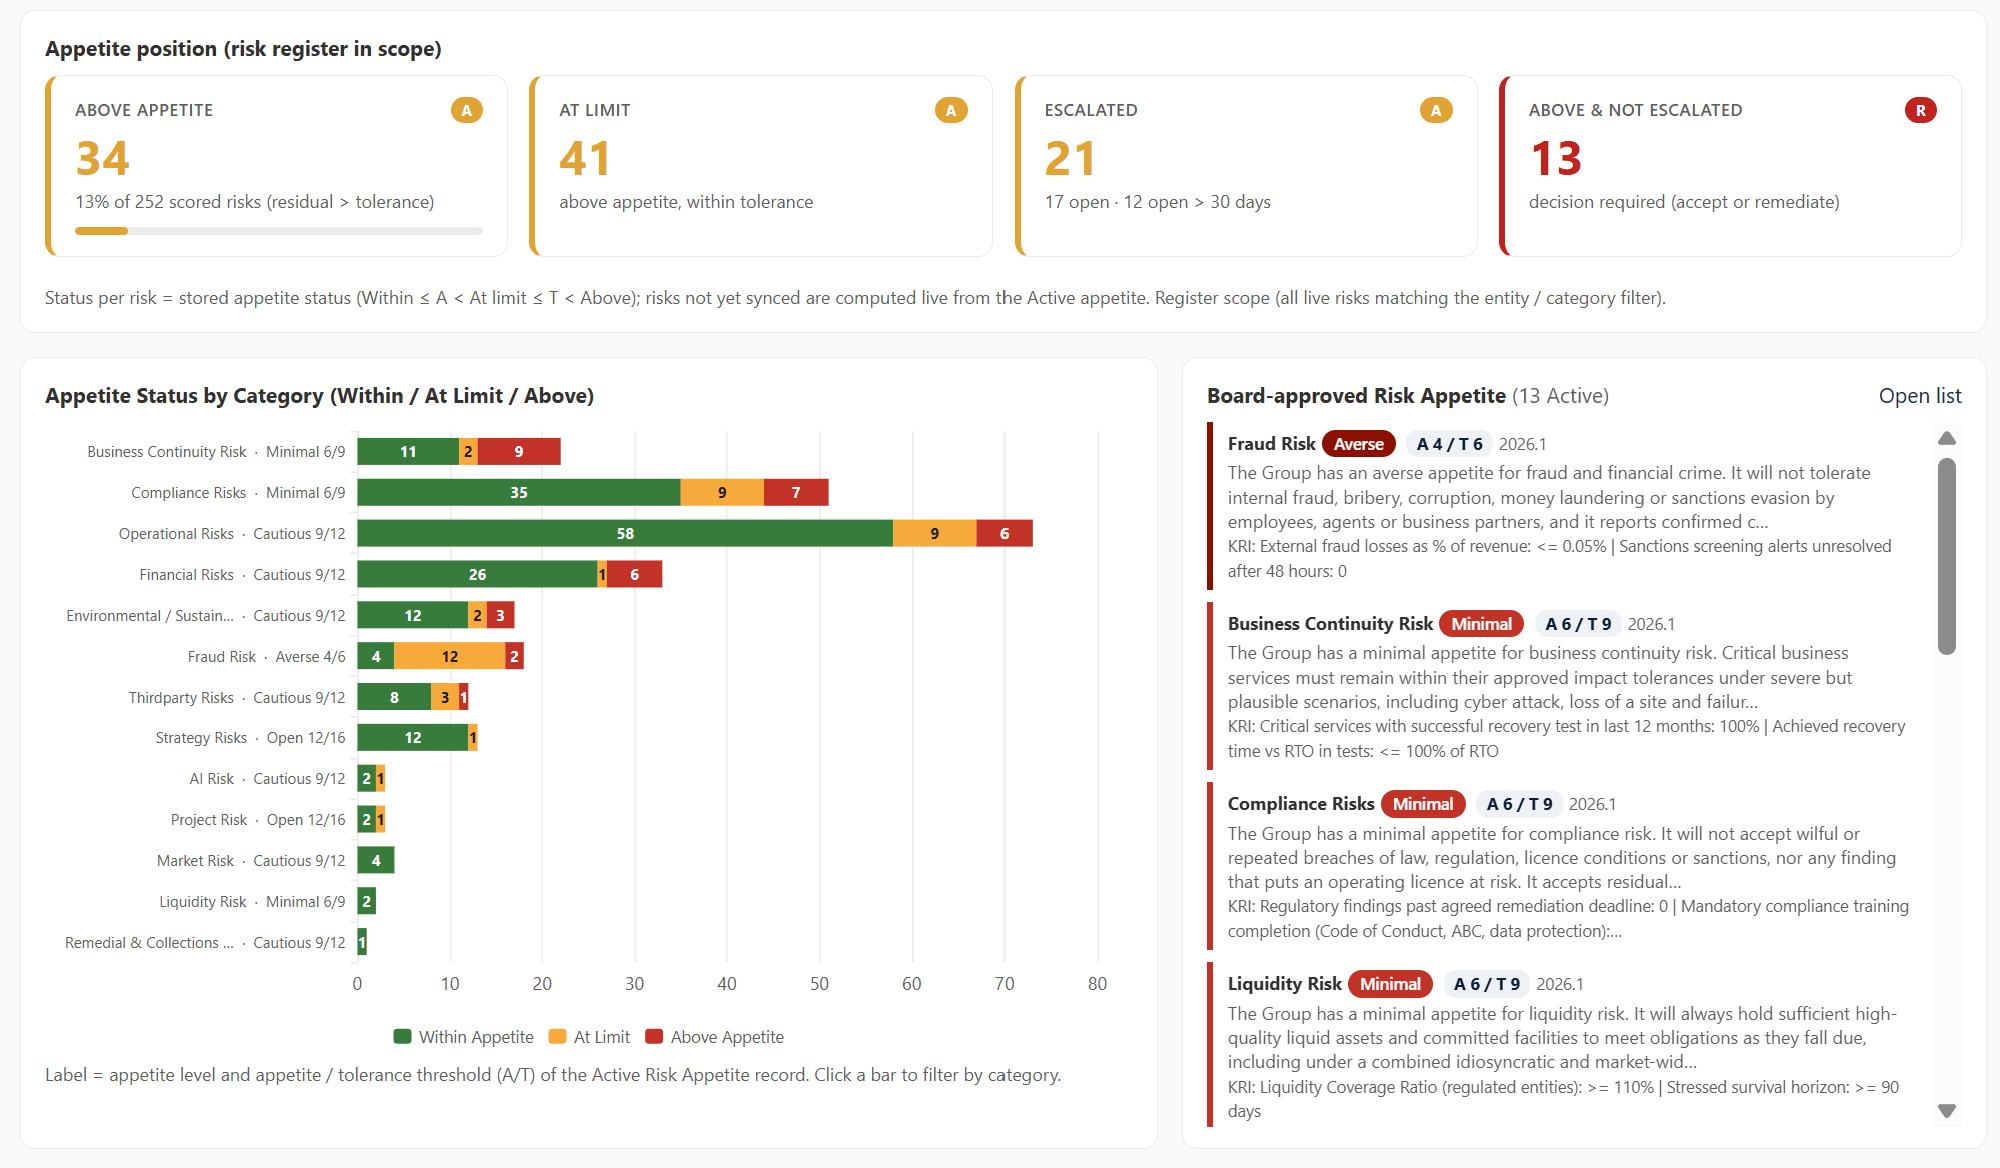
Warum sagt die Vollständigkeit eines Registers nichts über seine Steuerungswirkung aus?
Ein Register kann vollständig erscheinen, obwohl keiner seiner Einträge die Ressourcenverteilung, die Planung oder eine andere konkrete Entscheidung beeinflusst. Der Fachartikel von Blindspot Solutions verweist auf die Position des australischen Rechnungshofs (Australian National Audit Office). Demnach benötigen Entscheidungsträger Risikoinformationen in der richtigen Qualität und Menge. Risiken sollten in Entscheidungsvorlagen, Business Cases, die Ressourcenverteilung und die Planung einfliessen. Dieser Anspruch geht über die reine Pflege eines Registers hinaus: Wenn ein Eintrag niemals eine dieser Entscheidungen beeinflusst, verfehlt er seinen Zweck – selbst wenn er formal korrekt geführt wird. Ein Fachartikel von Risk Companion bezeichnet das Endstadium dieser Entwicklung als «Compliance Theatre». Dabei werden Risikodokumentationen erstellt, um einen Standard formal zu erfüllen, während das eigentliche Risikomanagement zwischen Workshop und Vorstandssitzung zum Stillstand kommt. Das Register existiert, die Steuerung fehlt.Wie zeigt sich die Lücke zwischen Register und Entscheidung im Alltag?
Die Lücke zeigt sich beispielsweise daran, dass ein Risikoregister hauptsächlich im Zusammenhang mit Audits aktualisiert wird und ansonsten über Monate unverändert bleibt. Ein Fachartikel von CyberSierra beschreibt, dass Risikoregister häufig im Rahmen einer jährlichen Compliance-Übung oder zu Projektbeginn erstellt und danach nur selten aktualisiert werden. Dadurch veralten sie schnell und spiegeln die tatsächliche Risikosituation nicht mehr wider. Risk Companion beschreibt ein ähnliches Problem: In vielen Unternehmen bleibt das Register monatelang unangetastet und wird erst vor einem internen Audit hastig nachgeführt. Treten tatsächliche Vorfälle auf, zeigt sich oft, dass das eingetretene Risiko im Register nicht ausreichend berücksichtigt wurde. Der FINMA Risk Monitor 2025, veröffentlicht am 17. November 2025, identifiziert neun Hauptrisiken mit hoher Risikoeinstufung. Fünf davon sind nichtfinanzieller Natur: Geldwäscherei, Sanktionen, Outsourcing, Cyberangriffe und ICT-Risiken durch komplexe Systeme, Softwarefehler und veraltete Systeme. FINMA hebt zudem die zunehmende Abhängigkeit von wenigen zentralen Dienstleistern, insbesondere bei ICT-Infrastruktur und Cloud-Diensten, sowie die Notwendigkeit einer stärkeren technologischen Resilienz hervor. Ein Register, das diese Entwicklungen nicht berücksichtigt, bildet die tatsächliche Risikosituation möglicherweise nicht mehr ab, selbst wenn es formal vollständig ist. FINMA Risk Monitor 2025Was ist ein konkreter erster Schritt zur Überprüfung?
Der erste Schritt besteht darin, die zuletzt bearbeiteten Einträge im Risikoregister zu überprüfen und festzustellen, ob sich die Bewertung geändert hat oder lediglich das Datum aktualisiert wurde. Die folgenden fünf Schritte bieten einen praktischen Einstieg.Schritt 1: Verantwortliche und Entscheidungen festlegen
Identifiziere für jedes rot oder hoch bewertete Risiko die verantwortliche Person. Definiere ausserdem, welche Entscheidung, Eskalation oder Massnahme das Risiko auslösen soll.Schritt 2: Die Daten vergleichen
Dokumentiere das Datum der letzten Entscheidung neben dem Datum der letzten Überprüfung. Wurde das Überprüfungsdatum aktualisiert, ohne dass eine Entscheidung getroffen wurde, könnte der Eintrag lediglich formal gepflegt worden sein.Schritt 3: Vorfälle und Verluste überprüfen
Prüfe, ob Vorfälle und Verluste aus dem Vorjahr im Risikoregister berücksichtigt sind. Fehlen sie, sollte geklärt werden, weshalb sie als nicht relevant eingestuft wurden.Schritt 4: Restrisikobewertungen überprüfen
Kontrolliere, ob sich die Restrisikobewertungen nach Abschluss von Massnahmen verändern. Jede Anpassung sollte durch Nachweise gestützt sein, die zeigen, wie sich die Massnahmen auf das verbleibende Risiko ausgewirkt haben.Schritt 5: Risiken mit der operativen Resilienz verknüpfen
Prüfe bei relevanten kritischen Funktionen, ob die zugehörigen Risiken mit den Unterbrechungstoleranzen, den ICT-Assets und den Drittanbieterdienstleistungen verknüpft sind, von denen diese Funktionen abhängen. Wenn einer dieser Schritte Lücken aufzeigt, sollten die betroffenen Einträge inhaltlich überprüft werden, anstatt lediglich ein neues Überprüfungsdatum einzutragen. Diese Kontrolle lässt sich bei der nächsten regulären Risikomanagementsitzung durchführen, ohne einen neuen Prozess einzuführen. Der Wechsel von einer reinen Dokumentationsfunktion zu einem wirksamen Steuerungsinstrument lässt sich nicht einmalig erreichen. Er setzt wiederholte Überprüfungen dieser Art voraus. Fehlt die Verbindung zwischen Risikoeintrag und Entscheidung, lohnt sich eine genauere Prüfung, bevor ein weiteres Risiko erfasst wird.Passend dazu
Risiken mit Entscheidungen verknüpfen
Die Risk-Management-Lösung verbindet Bewertungen mit Massnahmen und Verantwortlichkeiten. Sie zeigt, ob sich ein Eintrag seit der letzten Entscheidung verändert hat. Risk ManagementFAQ
Häufig gestellte Fragen
Was bedeutet ritualisierte Entscheidungsfindung in Risikoregistern?
Der Wikipedia-Artikel über Risikoregister beschreibt ritualisierte Entscheidungsfindung als ein Phänomen, bei dem ein Dokument Kontrolle simuliert, ohne dass ein Risiko tatsächlich gesteuert wird. Hinzu kommt die Verwechslung von Karte und Gebiet: Das Register selbst wird zum Mittelpunkt der Aufmerksamkeit, während das tatsächliche Risiko aus dem Blick gerät.
Seit wann ist das FINMA-Rundschreiben 2023/1 in Kraft?
Das FINMA-Rundschreiben 2023/1 wurde am 7. Dezember 2022 veröffentlicht und trat am 1. Januar 2024 in Kraft. Es ersetzte das frühere Rundschreiben 2008/21 vom 20. November 2008 und stützt sich auf die Bankenverordnung und die Finanzinstitutsverordnung.
Was bedeutet «Compliance Theatre» im Risikomanagement?
Risk Companion beschreibt «Compliance Theatre» als einen Zustand, in dem Risikodokumentationen erstellt werden, um einen Standard formal zu erfüllen, während das eigentliche Risikomanagement zwischen Workshop und Vorstandssitzung zum Stillstand kommt. Das Register existiert, aber die tatsächliche Steuerung findet nicht mehr statt.
Welche Risiken stehen im FINMA Risk Monitor 2025 im Fokus?
Der FINMA Risk Monitor 2025 identifiziert neun Hauptrisiken mit hoher Risikoeinstufung. Die fünf nichtfinanziellen Risiken sind Geldwäscherei, Sanktionen, Outsourcing, Cyberangriffe und ICT-Risiken im Zusammenhang mit komplexen Systemen, Softwarefehlern und veralteten Systemen. FINMA hebt zudem die Abhängigkeit von wenigen zentralen Dienstleistern und die Notwendigkeit einer stärkeren technologischen Resilienz hervor. Den offiziellen FINMA Risk Monitor 2025 lesen.
Wie häufig sollte ein Risikoregister aktualisiert werden?
Ein Risikoregister sollte entsprechend der tatsächlichen Risikosituation aktualisiert werden und nicht nur nach dem Zeitplan des nächsten Audits. Entscheidend ist nicht die Häufigkeit der Änderungen, sondern ob jede Aktualisierung eine erkennbare Entscheidung über Ressourcen, Prioritäten oder Massnahmen beeinflusst.
Quellen
- FINMA-Rundschreiben 2023/1: Operationelle Risiken und Resilienz bei BankenFINMA
- FINMA Risk Monitor 2025FINMA
- Grundsätze für ein solides Management operationeller Risiken – ZusammenfassungBasler Ausschuss für Bankenaufsicht