DE
 EN
 FR
 العربية

Contents 5
- Come si riconosce che un registro dei rischi si limita a documentare?
- Che cosa richiede effettivamente la regolamentazione a un registro dei rischi?
- Perché la completezza di un registro non dice nulla sul suo effetto di governo?
- Come si manifesta nella pratica quotidiana lo scarto tra registro e decisione?
- Qual è un primo passo concreto da verificare?
Un registro dei rischi dovrebbe mostrare quali rischi un’organizzazione conosce e come li gestisce. In molte organizzazioni l’elenco cresce di anno in anno, mentre il suo legame con le decisioni effettive si affievolisce. Le voci vengono aggiunte e ricevono nuove date, ma vengono raramente riesaminate nel merito, e gli aggiornamenti seguono il calendario del prossimo audit piuttosto che la reale situazione di rischio. Uno sguardo più attento rivela rapidamente se un registro continua a orientare qualcosa o si limita a documentare.
In breve
Un registro dei rischi perde la propria funzione di guida quando le voci vengono aggiornate costantemente ma non innescano più alcuna decisione riconoscibile su risorse, priorità o misure. Questo diventa evidente quando a cambiare sono soprattutto i campi dati e lo stato, mentre nessuno sa spiegare quale decisione dovrebbe attivare un rischio contrassegnato in rosso. I requisiti FINMA richiedono esplicitamente qualcosa di più della semplice completezza formale.
Come si riconosce che un registro dei rischi si limita a documentare?
Un segnale chiaro è che, per una determinata voce, a cambiare regolarmente è soltanto la data, mentre nessuno sa più dire quale decisione la valutazione dovrebbe influenzare. Un articolo specialistico di Blindspot Solutions descrive esattamente questo schema: un rischio aggiornato di recente appare ben gestito, anche se è stata modificata soltanto la data di revisione. Una cella contrassegnata in rosso crea un’impressione di serietà, anche quando nessuno sa spiegare quale decisione dovrebbe innescare. Il registro assolve così a una funzione formale senza che sia avvenuta alcuna verifica sostanziale. La voce dedicata ai registri dei rischi nell’opera di consultazione online Wikipedia definisce questo fenomeno come processo decisionale ritualistico: l’illusione di controllo nasce dal fatto che esiste un documento, non dal fatto che un rischio sia effettivamente sotto controllo. A ciò si aggiunge la confusione tra mappa e territorio, in cui il registro stesso diventa oggetto di attenzione mentre il rischio reale scompare dalla vista.Cosa richiede davvero la regolamentazione a un registro dei rischi?
La circolare FINMA 2023/1 impone alle banche di tenere un inventario dei rischi operativi a livello di istituto, classificato in modo coerente, la cui efficacia deve essere riesaminata periodicamente dall’alta direzione. La circolare FINMA 2023/1, Rischi operativi e resilienza – banche, è stata emanata il 7 dicembre 2022 ed è entrata in vigore il 1° gennaio 2024. Ha sostituito la precedente circolare 2008/21 del 20 novembre 2008. Tra l’altro, essa tratta della resilienza operativa, compresa l’identificazione delle funzioni critiche e delle relative soglie di tolleranza alle interruzioni, nonché un inventario degli asset ICT. Questi elementi dovrebbero collegarsi alle informazioni sui rischi: il registro dovrebbe aiutare i team a comprendere quali rischi minacciano le funzioni critiche, quale livello di interruzione sia tollerabile e quali asset o dipendenze ICT richiedano attenzione. Il Comitato di Basilea per la vigilanza bancaria ha dichiarato in una sintesi datata 27 aprile 2023 che il Principio 6 dei Principles for the Sound Management of Operational Risk impone all’alta direzione di identificare e valutare in modo esaustivo i rischi in tutti i prodotti, processi e sistemi rilevanti. La Circolare 2023/1 richiede esplicitamente che l’alta direzione garantisca l’efficacia della concezione e dell’attuazione attraverso verifiche periodiche. Un registro che si limita a simulare questa verifica soddisfa la forma del requisito, non il suo scopo.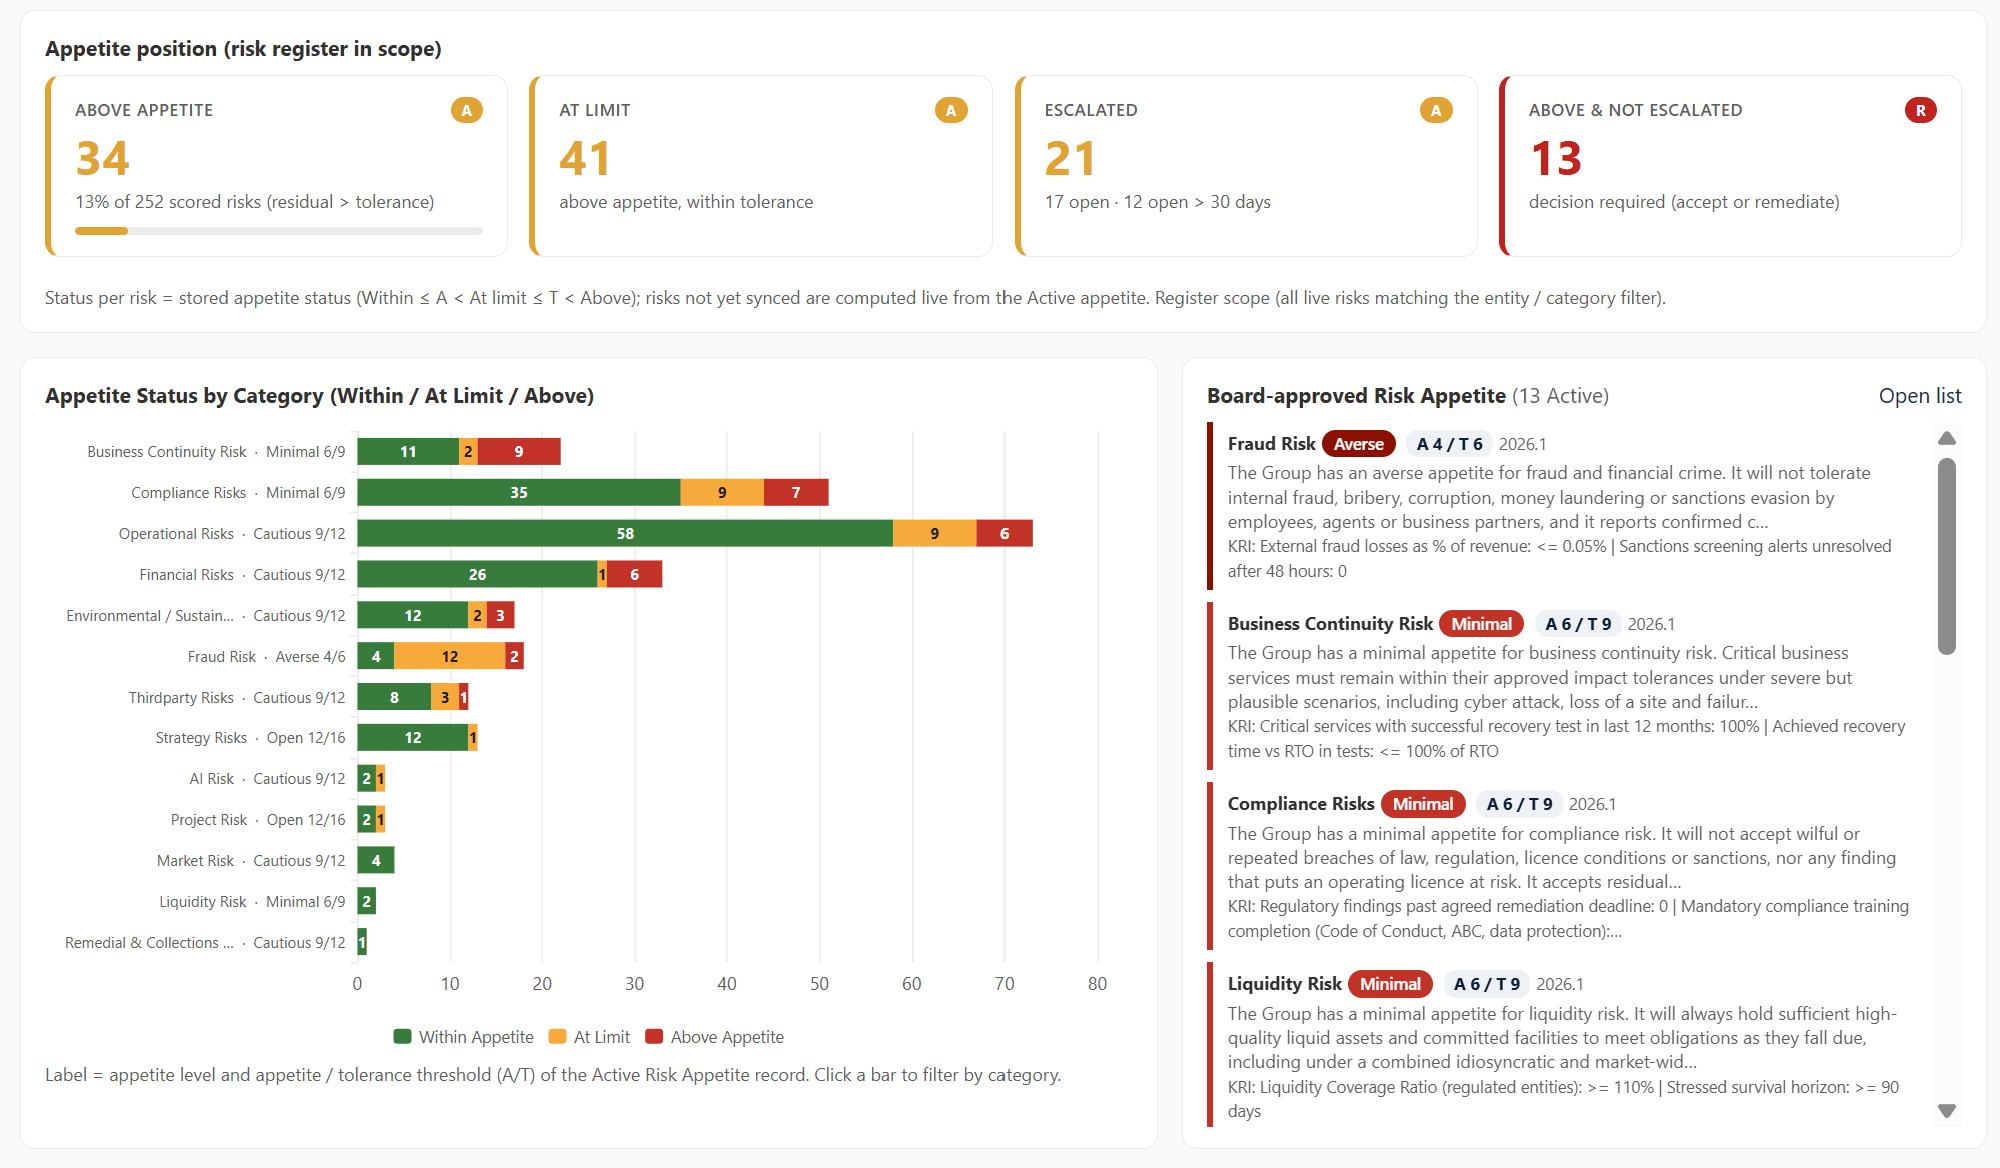
Perché la completezza di un registro non dice nulla sul suo effetto di pilotaggio?
Perché un registro può apparire completo anche quando nessuna delle sue voci influenza un’allocazione di risorse, un piano o qualsiasi altra decisione concreta. L’articolo specialistico di Blindspot Solutions richiama la posizione dell’Australian National Audit Office, secondo cui i decisori hanno bisogno di informazioni sui rischi della giusta qualità e quantità, e il rischio dovrebbe alimentare proposte politiche, business case, allocazione delle risorse e pianificazione. Questo standard va oltre la semplice tenuta di un registro: una voce che non alimenta mai una di queste decisioni ha mancato il proprio scopo, anche se formalmente mantenuta in ordine corretto. Un articolo specialistico di Risk Companion descrive lo stadio finale di questa evoluzione come compliance theatre: la documentazione sui rischi viene prodotta per soddisfare una norma, mentre l’effettiva gestione del rischio si arresta silenziosamente tra il workshop e la riunione del consiglio di amministrazione. Il registro esiste, il pilotaggio no.Come si manifesta nella pratica quotidiana lo scarto tra registro e decisione?
Si manifesta nel fatto che un registro si muove principalmente in prossimità degli audit e per il resto rimane invariato per mesi. Un articolo specialistico di CyberSierra osserva che i registri dei rischi vengono spesso creati durante un esercizio annuale di conformità o all’avvio di un progetto e poi raramente aggiornati in seguito, il che li fa invecchiare rapidamente e fa sì che non riflettano più la situazione di rischio attuale. Un articolo specialistico di V-Comply aggiunge che in molte aziende un registro resta intatto per mesi e viene recuperato frettolosamente solo in occasione di un audit interno. Quando si verificano incidenti reali, spesso emerge che il registro non aveva previsto il rischio materializzatosi. Il FINMA Risk Monitor 2025, pubblicato il 17 novembre 2025, individua nove rischi principali classificati come elevati. Cinque sono di natura non finanziaria: riciclaggio di denaro, sanzioni, outsourcing, attacchi informatici e rischi ICT derivanti dalla complessità dei sistemi, da errori software e da sistemi obsoleti. La FINMA evidenzia inoltre la crescente dipendenza da un numero ristretto di fornitori di servizi centrali, in particolare nell’infrastruttura ICT e nei servizi cloud, e chiede una maggiore resilienza tecnologica. Un registro che non riflette questi sviluppi potrebbe non rappresentare più la situazione di rischio effettiva, anche se formalmente rimane completo. FINMA Risk Monitor 2025Qual è un primo passo concreto per la verifica?
Il primo passo consiste nel riesaminare le voci modificate più di recente in un registro dei rischi e determinare se è cambiata la valutazione oppure solo la data. I cinque passaggi seguenti offrono un punto di partenza pratico.Passo 1: identificare il responsabile e la decisione
Per ogni rischio classificato come rosso o elevato, identificare la persona responsabile e definire quale decisione, escalation o misura il rischio dovrebbe innescare.Passo 2: confrontare le date
Registrare la data dell’ultima decisione accanto alla data dell’ultima verifica. Se la data della verifica è cambiata ma non è stata presa alcuna decisione, è possibile che la voce sia stata mantenuta solo in modo formale.Passo 3: verificare incidenti e perdite
Verificare se gli incidenti e le perdite dell’anno precedente sono riflessi nel registro dei rischi. Se mancano, chiarire perché non sono stati considerati rilevanti.Fase 4: rivedere la classificazione del rischio residuo
Verificare se la classificazione del rischio residuo cambia dopo il completamento delle misure. Ogni adeguamento dovrebbe essere supportato da elementi probanti che mostrino come le misure abbiano inciso sul rischio residuo.Fase 5: collegare i rischi alla resilienza operativa
Per le funzioni critiche rilevanti, verificare che i rischi associati siano collegati alle tolleranze di interruzione, agli asset ICT e ai servizi di terze parti da cui tali funzioni dipendono. Se una di queste fasi rivela lacune, le voci interessate dovrebbero essere riesaminate nel merito, non semplicemente aggiornate con una nuova data di revisione. Questo controllo può essere effettuato durante la successiva riunione ordinaria di gestione del rischio, senza introdurre una nuova procedura. Il passaggio da semplice tenuta di evidenze a strumento di pilotaggio non può essere deciso una volta per tutte. Lo si ottiene solo attraverso controlli ripetuti di questo tipo. Ovunque manchi questo collegamento tra voce e decisione, vale la pena guardare due volte prima di registrare un nuovo rischio.Da leggere anche
Collegare le voci di rischio alle decisioni
La soluzione Gestione del rischio collega le valutazioni a misure e responsabilità. Mostra se una voce è cambiata dall’ultima decisione. Gestione del rischioFAQ
Domande frequenti
Che cos’è la presa di decisione ritualistica nei registri dei rischi?
La voce di Wikipedia sui registri dei rischi descrive la presa di decisione ritualistica come un fenomeno in cui un documento simula il controllo senza che un rischio venga effettivamente gestito. A ciò si aggiunge la confusione tra mappa e territorio, in cui il registro stesso diventa l’oggetto dell’attenzione mentre il rischio reale esce dal campo visivo.
Da quando è in vigore la Circolare FINMA 2023/1?
La Circolare FINMA 2023/1 è stata emanata il 7 dicembre 2022 ed è entrata in vigore il 1° gennaio 2024. Ha sostituito la precedente Circolare 2008/21 del 20 novembre 2008 e si basa sull’Ordinanza sulle banche e sull’Ordinanza sugli istituti finanziari.
Che cosa significa compliance theatre nella gestione del rischio?
Un articolo specialistico di Risk Companion descrive il compliance theatre come uno stato in cui la documentazione dei rischi viene prodotta per soddisfare formalmente una norma, mentre la gestione effettiva del rischio si arresta tra un workshop e una riunione del consiglio. Il registro esiste, ma il pilotaggio reale non avviene più.
Su quali rischi si concentra il FINMA Risk Monitor 2025?
Il FINMA Risk Monitor 2025 individua nove rischi principali classificati come elevati. I suoi cinque rischi non finanziari sono il riciclaggio di denaro, le sanzioni, l’outsourcing, gli attacchi informatici e i rischi ICT legati alla complessità dei sistemi, agli errori software e ai sistemi obsoleti. La FINMA sottolinea inoltre la dipendenza da un numero ristretto di fornitori di servizi centrali e la necessità di rafforzare la resilienza tecnologica. Leggi il FINMA Risk Monitor 2025 ufficiale.
Con quale frequenza va aggiornato un registro dei rischi?
Il registro dei rischi va aggiornato in base alla situazione di rischio effettiva, non in base al calendario del prossimo audit. Ciò che conta non è la frequenza delle modifiche, ma il fatto che ogni aggiornamento influenzi una decisione riconoscibile su risorse, priorità o misure.
Fonti
- Circolare FINMA 2023/1, rischi operativi e resilienza, bancheFINMA
- FINMA Risk Monitor 2025FINMA
- Principles for the Sound Management of Operational Risk, Executive SummaryBank for International Settlements