EN
 FR
 IT
 العربية

Inhalt 5
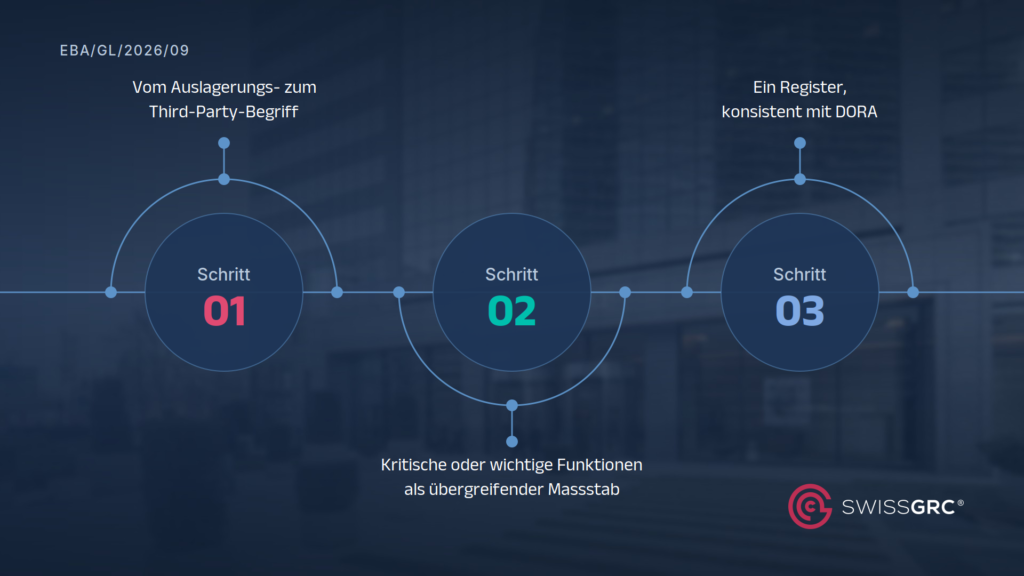
In den nächsten achtundvierzig Stunden werden Sie ein gutes Dutzend Zusammenfassungen der neuen EBA-Leitlinien lesen. Sie werden alle richtig sein. Sie werden alle dasselbe sagen: breiterer Begriff, kritische und wichtige Funktionen als Massstab, ein grösseres Register, Abstimmung mit DORA. Haken. Weiter. Dieser Beitrag ist keine davon.
Die Aufsicht verheimlicht nichts. Alles, was hier „zwischen den Zeilen“ genannt wird, steht geschrieben, nur nicht dort, wo Zusammenfassungen nachsehen: in den zwölf Seiten Hintergrund und Begründung, in Fussnoten, in einem Pflichtfeld, dessen zulässige Werte man zweimal lesen muss. Die EBA definiert die Punkte. Sie zu verbinden war nie ihre Aufgabe.
Was sich in der Mechanik ändert, nicht im Text
1. Die erste Frage ist eine andere geworden
Fünfzehn Jahre lang hing in jedem beaufsichtigten Institut alles an einer einzigen Frage: Ist das eine Auslagerung, ja oder nein? Diese Frage war ein Tor. Fiel die Antwort „nein“, war der Fall erledigt: keine Vertragsklauseln, kein Registereintrag, keine Meldung, kein Bericht an das Gremium.
Die neuen Leitlinien schaffen diese Frage nicht ab. Sie stufen sie zurück. Die Auslagerung ist jetzt, in den Worten der EBA selbst, eine Teilmenge der Third-Party-Vereinbarung. Sie überlebt als Merkmal, nicht mehr als Tor.
Das neue Tor hat drei Stufen (Ziff. 31): Handelt es sich um eine Nicht-IKT-Dienstleistung? Unterstützt sie wiederkehrend oder dauerhaft eine Funktion? Und ist diese Funktion kritisch oder wichtig?
Das ist keine definitorische Feinheit. Das ist eine andere Verrohrung. Denn die Stelle, an der diese erste Frage tatsächlich gestellt wird, ist nicht die Compliance-Abteilung. Es ist der Einkauf, dort, wo ein Vertrag entsteht. Die EBA hat einen Brief an eine Funktion geschrieben, die EBA-Briefe normalerweise nicht liest.
2. Die Grenze zu DORA ziehen Sie selbst
Die Leitlinien gelten für Nicht-IKT-Dienstleistungen. Was aber, wenn eine Dienstleistung beides ist, ein ausgelagerter Geschäftsprozess, der auf einer Plattform des Anbieters läuft?
Die Antwort steht in Ziff. 32, und sie ist bemerkenswert unbeaufsichtigt: Es obliegt dem Institut zu bestimmen, ob die Nutzung der IKT-Dienstleistung für die Erbringung wesentlich ist und damit den DORA-Rahmen auslöst. Zwei Regelwerke, eine Ermessensentscheidung, und das Ermessen liegt bei Ihnen. Nicht bei der Aufsicht, nicht beim Anbieter.
Und falls jemand gehofft hat, „Nicht-IKT“ hiesse „ohne IT“: Ziff. 58 holt die IKT-Unterauftragnehmer, die eine kritische Nicht-IKT-Dienstleistung faktisch tragen, ausdrücklich ins Register zurück.
3. Verhältnismässigkeit ist keine Erleichterung, sondern eine dokumentierte Entscheidung
Die EBA verkauft die Fokussierung auf kritische und wichtige Funktionen als Entlastung. Das ist sie auch, für das, was danach kommt. Für die Frage, ob Sie hinschauen müssen, ist sie es nicht.
Reinigung, Catering, Bürobedarf, Anwaltsgutachten: ausgenommen. Aber der allgemeine Ausnahmetatbestand ist selbst ein Wesentlichkeitstest, denn ausgenommen sind Dienstleistungen ohne wesentliche Auswirkung auf Risikoexponierung und operationelle Resilienz (Ziff. 33). Das ist ein Urteil, das Sie fällen und begründen können müssen. Eine Fussnote auf derselben Seite stellt trocken klar: Die Ausnahme bedeutet nicht, dass diese Vereinbarungen risikoseitig unbehandelt bleiben dürfen.
Und Kritikalität ist kein Stempel, den man einmal aufdrückt. Ändern sich Risiko, Art oder Umfang einer Funktion wesentlich, ist die Einstufung neu zu beurteilen. Wird eine Funktion dadurch kritisch, ist die Aufsicht zeitnah zu informieren (Ziff. 65). Die ehrliche Frage an Ihr eigenes Haus lautet also nicht, ob Sie heute richtig eingestuft haben. Sie lautet: Wer merkt es, wenn sich das ändert?
Die Fragen mit Zähnen
4. Das Pflichtfeld, dessen zulässiger Wert „unmöglich“ lautet
Man hat selten das Vergnügen, ein Formularfeld auszufüllen, in dem die Aufsicht den Wert „nicht ersetzbar“ von vornherein vorgesehen hat.
Für Vereinbarungen zu kritischen oder wichtigen Funktionen verlangt das Register unter anderem das Ergebnis der letzten Substituierbarkeitsprüfung, in vier Stufen: einfach, mittel, hochkomplex oder unmöglich zu ersetzen (Ziff. 62 Bst. d). Dazu die Beurteilung, ob die Funktion ins Haus zurückgeholt werden könnte, samt Wiederanlaufzeit und Wiederherstellungspunkt der Funktion (Bst. e). Ob ein Exit-Plan existiert, ja oder nein (Bst. f). Alternative Anbieter, soweit vorhanden (Bst. g). Und die geschätzten Jahreskosten (Bst. h).
Übersetzt: Die Aufsicht bittet Sie, Zeile für Zeile aufzuschreiben, wo Sie in der Ecke stehen, und was es kostet, dort zu stehen. Sie weiss, dass es für manche Dienstleistungen keine zweite Adresse gibt. Sie fragt trotzdem. Genau das sagt Ihnen, wofür dieses Register wirklich gebaut wird.
Dazu die Übergangsfrist, über die alle schreiben, sie sei grosszügig. Sie ist etwas anderes: Wer die Überprüfung und Dokumentation seiner kritischen Vereinbarungen nach zwei Jahren nicht abgeschlossen hat, muss das seiner Aufsichtsbehörde mitteilen, samt geplanter Massnahmen oder möglicher Exit-Strategie (Ziff. 20). Eine Übergangsfrist mit Selbstanzeige ist keine Schonfrist. Sie ist ein Termin.
5. Gruppenintern ist kein Rabatt
Die Definition der Third-Party-Vereinbarung nennt gruppeninterne Dienstleister ausdrücklich. Die Richtlinie muss zwischen gruppeninternen und externen Vereinbarungen unterscheiden (Ziff. 49). Unterscheiden heisst nicht ausnehmen.
Das Shared Service Center, das Sie vor sechs Jahren aus Effizienzgründen gebaut haben, ist damit ein Registereintrag mit Substituierbarkeitsbewertung, Exit-Plan und der unbequemen Frage, ob es auch dann noch tragfähig wäre, wenn es anderen Teilen der Gruppe schlecht geht. Effizienz erzeugt Dokumentationspflicht. Das wird in keiner Zusammenfassung stehen, weil es niemandem Freude macht.
6. Ein Funktionsinventar, oder drei, die sich widersprechen
Die Definition der kritischen oder wichtigen Funktion ist bewusst deckungsgleich mit DORA. Die Leitlinien verweisen an mehreren Stellen auf Business-Continuity-Pläne und auf die interne Revision. Für Institute im Anwendungsbereich der Sanierungs- und Abwicklungsrichtlinie fordern sie besondere Aufmerksamkeit bei Funktionen, die mit kritischen Funktionen und Kerngeschäftsfeldern zusammenhängen (Ziff. 37). Und die Aufsichtsbehörden sollen die Abwicklungsbehörde über neu identifizierte, potenziell kritische Funktionen informieren.
Nirgends steht der Satz: Führen Sie ein einziges, massgebliches Funktionsinventar. Jedes dieser Regelwerke setzt es voraus.
In der Praxis existieren diese Listen dreifach: die kritischen Prozesse aus der Business-Impact-Analyse, die kritischen und wichtigen Funktionen aus DORA, und nun die Funktionen im Sinne dieser Leitlinien. Wenn diese drei Listen nicht deckungsgleich sind, haben Sie kein Datenproblem. Sie haben drei unterschiedliche Antworten auf dieselbe Aufsichtsfrage, und irgendwann wird jemand zwei davon nebeneinanderlegen.
Wofür das eigentlich gut ist
7. Ihr Register wird nicht mehr von einem Menschen gelesen
Das Register ist auf Verlangen in verarbeitbarer elektronischer Form bereitzustellen, ausdrücklich im Format der DORA-Durchführungsstandards (Ziff. 63). Es soll mit dem DORA-Register konsistent sein und darf mit ihm zusammengeführt werden (Ziff. 61). Titel V verpflichtet die Aufsichtsbehörden, Konzentrationen nicht nur im einzelnen Institut, sondern auf Sektorebene zu erkennen und sich darüber auszutauschen.
Das ist kein Berichtsformat. Das ist ein Datensatz. Hier entsteht, Zeile für Zeile, eine Abhängigkeitskarte des europäischen Finanzsystems, und Ihr Haus ist eine Zeile darin.
Die unbequeme Frage ist deshalb nicht, ob Sie das Register liefern können. Sie lautet: Können Sie Ihre eigene Karte so gut lesen, wie die Aufsicht sie bald lesen wird?
8. Der Satz auf Seite 10
Und hier steht es dann doch ausgesprochen, im Hintergrundteil, Ziff. 17, auf Seite 10 eines Dokuments, dessen eigentliches Regelwerk erst auf Seite 13 beginnt. Also genau dort, wo Zusammenfassungen selten hinkommen:
Übermässige Abhängigkeit von Drittparteien bei kritischen oder wichtigen Funktionen wirkt sich wahrscheinlich auf die Bewilligungsvoraussetzungen aus und erhöht sowohl Konzentrationsrisiken als auch das Risiko, leere Hüllen zu schaffen, denen die Substanz fehlt, um bewilligt zu bleiben.
Im Original: „empty shells that would lack the substance to remain authorised“.
Das ist kein Satz über operationelles Risiko. Das ist ein Satz über die Bewilligung.
Die EBA sorgt sich nicht um Ihre Lieferantenakte. Sie sorgt sich um Institute, die so viel von sich selbst nach aussen gegeben haben, dass am Ende nicht mehr genug übrig ist, um es zu beaufsichtigen. Alles andere in diesen Leitlinien, das Register, die Substituierbarkeit, die Exit-Pläne, die Meldepflichten, ist Instrumentierung für genau diese eine Sorge.
Wenn das die Frage ist, dann ist die Antwort kein besseres Register. Die Antwort ist, jederzeit sagen zu können, welche Funktionen Sie selbst noch erbringen.
9. Nichts davon sind neue Daten
Hier liegt der eigentliche Befund, und er ist erfreulicher als der Rest.
Praktisch alles, was diese Leitlinien verlangen, existiert in Ihrem Haus bereits. Die Vertragsdaten liegen in den Verträgen. Die Kritikalität liegt in der Business-Impact-Analyse. Die Risikobewertung liegt im Risikoinventar. Die Wirksamkeit liegt in den Kontrolltests. Die Schwachstellen liegen in den Revisionsfeststellungen. Die Datenschutzfolgen liegen im Verarbeitungsverzeichnis, denn Ziff. 72 nennt die Datenschutz-Grundverordnung ausdrücklich. Die Kosten liegen im Einkauf. Die Anbieterprofile liegen im Third-Party-Prozess.
Es existiert alles. An sieben Orten, in sieben Formaten, verantwortet von sieben Personen, aktualisiert in sieben verschiedenen Rhythmen.
Diese Leitlinien verlangen keine neuen Informationen. Sie verlangen, dass dieselben Informationen eine Form haben.
Und genau da liegt die Chance, die in keiner Zusammenfassung vorkommt: Wer diese Punkte einmal verbindet, beantwortet damit nicht nur eine Aufsichtsanfrage. Er beantwortet am selben Nachmittag auch die Due-Diligence-Fragebogen seiner Kunden, die Frage des Verwaltungsrats nach den grössten Abhängigkeiten und die Frage des Einkaufs, wo in den nächsten zwölf Monaten nachverhandelt werden sollte. Einmal pflegen, mehrfach verwenden, das ist kein Effizienzargument. Das ist der Unterschied zwischen einer Compliance-Pflicht und einer Entscheidungsgrundlage.
Und wenn Sie in der Schweiz beaufsichtigt sind?
Dann gilt das alles für Sie nicht. Die EBA-Leitlinien richten sich an Institute im EU- und EWR-Raum; das FINMA-Rundschreiben zum Outsourcing bleibt, wo es ist.
Der Standard erreicht Sie trotzdem, durch drei Türen.
Erstens durch Ihre eigenen Einheiten im EU-Raum, für die er unmittelbar gilt.
Zweitens, und das ist die Tür, die zuerst aufgeht: durch Ihre Kunden. Ein EU-beaufsichtigtes Institut, das Sie als Dienstleister einsetzt, muss Ihre Substituierbarkeit einschätzen, Ihre Unterauftragnehmerkette kennen, das Land der Leistungserbringung angeben und einen Exit-Plan vorhalten. Diese Informationen holt es sich bei Ihnen. Sie werden also an diesem Standard gemessen, lange bevor eine Schweizer Behörde danach fragt, nicht als Adressat, sondern als Zeile im Register eines anderen.
Drittens durch Konvergenz. Wer die letzten fünfzehn Jahre verfolgt hat, kennt das Muster.
Die Frage ist nicht, ob diese Leitlinien für Sie gelten. Die Frage ist, wie schnell Sie antworten können, wenn ein Kunde fragt. Und er wird fragen, das Regelwerk verpflichtet ihn dazu.
Vier Fragen, bevor die Frist zu laufen beginnt
Die Leitlinien sind final; das Datum der Anwendbarkeit wird mit der Veröffentlichung gesetzt, die zweijährige Frist läuft ab dann. Das ist nicht viel Zeit, wenn man mit vier Fragen beginnt, von denen keine ein Projekt braucht.
Erstens: Wer stellt heute die erste Frage, und weiss diese Person, dass sie sich geändert hat? Wenn die Antwort „der Einkauf“ lautet, ist das kein Mangel. Es ist der Ort, an dem die Arbeit anfängt.
Zweitens: Können Sie eine einzige Funktionsliste vorlegen, die BCM, DORA und diese Leitlinien alle akzeptieren würden? Falls nein: Das ist der billigste und wirksamste Schritt in diesem ganzen Programm.
Drittens: Was würden Sie bei Ihren zehn grössten Nicht-IKT-Abhängigkeiten ehrlich ins Substituierbarkeitsfeld schreiben? Nicht, was gut aussieht. Was stimmt.
Viertens: Wenn die Aufsicht morgen fragt, welche Funktionen Sie selbst noch erbringen, wie lange dauert die Antwort? Diese Frage misst nicht Ihre Dokumentation. Sie misst Ihre Substanz.
Keine dieser Fragen braucht ein Budget. Alle vier brauchen einen Nachmittag und die richtigen Leute im Raum.
Wir bei Swiss GRC verbringen unsere Tage mit genau diesen Fragen, mit beaufsichtigten Instituten, die Verträge, Drittparteien, Funktionen, Kontrollen, Kontinuität und Prüfungsergebnisse nicht länger in sieben Ordnern führen wollen, sondern in einem Bild. Wenn Sie eine dieser vier Fragen unbequem finden, ist das ein guter Grund für ein Gespräch. Nicht für eine Demo, für ein Gespräch.
Die Aufsicht definiert die Punkte. Verbinden müssen Sie sie selbst.
Sieben Ordner, ein Bild
Die Lösung für Third-Party Risk Management führt Anbieter, unterstützte Funktionen, Kritikalität, Substituierbarkeit, Vertragsdaten und Exit-Pläne in einer gemeinsamen Form zusammen. Das Third-Party Intelligence Center liefert dazu das KI-gestützte Screening der Anbieter, und das Informationsregister entsteht auf derselben Datenbasis wie jenes nach DORA. Damit lässt sich dieselbe Frage einmal beantworten statt siebenmal.
Third-Party Risk ManagementHäufige Fragen
Reicht es weiterhin festzustellen, dass eine Leistung keine Auslagerung ist?
Nein. Die Auslagerung ist nach den Leitlinien eine Teilmenge der Third-Party-Vereinbarung und damit ein Merkmal, kein Ausschlusskriterium. Massgeblich ist der dreistufige Test: Nicht-IKT-Dienstleistung, wiederkehrende oder dauerhafte Unterstützung einer Funktion, Kritikalität dieser Funktion.
Wer entscheidet bei gemischten Leistungen über die Abgrenzung zu DORA?
Das Institut selbst. Nach Ziff. 32 obliegt es dem Finanzunternehmen zu bestimmen, ob die Nutzung der IKT-Dienstleistung für die Erbringung wesentlich ist und damit den DORA-Rahmen auslöst. Es handelt sich um eine Ermessensentscheidung, die begründbar sein muss.
Sind gruppeninterne Dienstleister von den Anforderungen ausgenommen?
Nein. Die Definition der Third-Party-Vereinbarung nennt gruppeninterne Dienstleister ausdrücklich. Die Richtlinie muss zwischen gruppeninternen und externen Vereinbarungen unterscheiden, was eine differenzierte Behandlung erlaubt, aber keine Ausnahme begründet.
Was bedeutet die zweijährige Übergangsfrist genau?
Wer Überprüfung und Dokumentation der Vereinbarungen zu kritischen oder wichtigen Funktionen zwei Jahre nach dem Anwendungsdatum nicht abgeschlossen hat, muss die zuständige Behörde informieren, samt geplanter Massnahmen oder möglicher Exit-Strategie. Für Vereinbarungen ohne kritische Funktion genügt die Bearbeitung bei der Vertragserneuerung.
Gelten die Leitlinien für Schweizer Institute?
Unmittelbar nicht, sie richten sich an Institute im EU- und EWR-Raum. Relevant werden sie über eigene EU-Einheiten, über Konvergenz und vor allem über EU-Kunden, die Substituierbarkeit, Unterauftragnehmerkette, Land der Leistungserbringung und Exit-Plan für ihr eigenes Register benötigen.
Dieser Beitrag ist eine fachliche Einordnung und keine Rechtsberatung. Massgeblich ist der Wortlaut der Leitlinien.
- Final report on Guidelines on the sound management of third-party risk related to non-ICT services (EBA/GL/2026/09)European Banking Authority (EBA)
- The EBA publishes its final Guidelines on the management of third-party riskEuropean Banking Authority (EBA)
- EBA-Leitlinien: kritische Funktionen zuerstSwiss GRC