DE
 EN
 FR
 العربية
Contents 5
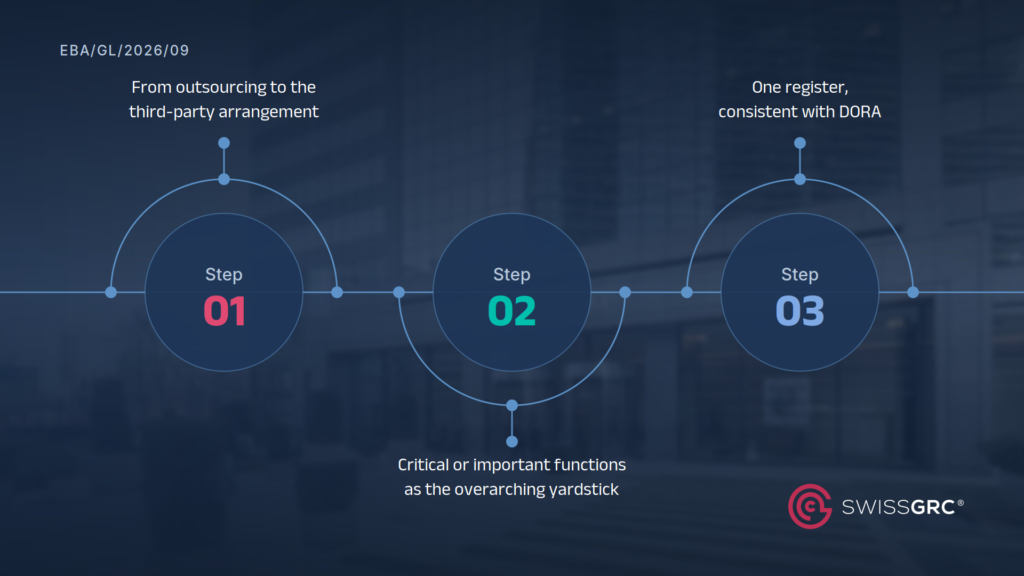
Nelle prossime quarantotto ore leggerà una dozzina di sintesi delle nuove linee guida EBA. Saranno tutte corrette. Diranno tutte la stessa cosa: concetto più ampio, funzioni critiche o importanti come nuovo metro di giudizio, registro più esteso, allineamento con DORA. Spuntato. Si passa avanti. Questo articolo non è una di quelle sintesi.
Il regolatore non nasconde nulla. Tutto ciò che qui viene definito “tra le righe” è in realtà scritto nero su bianco, semplicemente non dove le sintesi guardano di solito: nelle dodici pagine di premesse e motivazioni che precedono le regole vere e proprie, nelle note a piè di pagina, in un campo obbligatorio i cui valori ammessi vanno letti due volte. L’EBA definisce i punti. Collegarli non è mai stato compito suo.
Cosa cambia nell’impianto, non nel testo
1. La prima domanda ora è un’altra domanda
Per quindici anni, tutto in un istituto sottoposto a supervisione dipendeva da una sola domanda: si tratta di un outsourcing, sì o no? Quella domanda era un cancello. Se la risposta era no, il fascicolo si chiudeva: nessuna clausola contrattuale, nessuna voce a registro, nessuna notifica, nessun rapporto al consiglio di amministrazione.
Le nuove linee guida non aboliscono quella domanda. La retrocedono. L’outsourcing è ora, nelle parole stesse dell’EBA, un sottoinsieme dell’accordo con terzi (third-party arrangement). Sopravvive come etichetta, non come cancello.
Il nuovo cancello ha tre gradini (par. 31): si tratta di un servizio non ICT? Supporta una funzione su base ricorrente o continuativa? E quella funzione è critica o importante?
Non è una finezza definitoria. È un impianto diverso. Perché il luogo in cui la prima domanda viene effettivamente posta non è la funzione compliance. È l’ufficio acquisti, dove nasce un contratto. L’EBA ha scritto una lettera a una funzione che normalmente non legge le lettere dell’EBA.
2. Il confine con DORA lo traccia lei
Le linee guida coprono i servizi non ICT. Ma cosa succede con un servizio che è entrambe le cose: un processo di business gestito sulla piattaforma proprietaria del fornitore?
La risposta è nel par. 32, ed è notevolmente priva di supervisione esterna: spetta all’entità finanziaria determinare se l’uso del servizio ICT è rilevante per la fornitura dell’accordo, e quindi fa scattare DORA. Due quadri normativi, una sola valutazione discrezionale, e la valutazione è sua. Non del regolatore, non del fornitore.
E nel caso qualcuno sperasse che “non ICT” significasse “privo di informatica”: il par. 58 riporta i subfornitori ICT che di fatto sostengono un servizio non ICT critico direttamente nel suo registro.
3. La proporzionalità è una decisione documentata, non un’omissione
L’EBA presenta la focalizzazione sulle funzioni critiche o importanti come una semplificazione. Lo è, ma solo per ciò che accade dopo la valutazione. Per stabilire se occorra guardare, non lo è.
Pulizie, catering, materiale d’ufficio, pareri legali: esclusi. Ma l’esclusione generale è essa stessa un test di rilevanza, che riguarda i servizi senza impatto rilevante sulle esposizioni al rischio o sulla resilienza operativa (par. 33). È una valutazione che lei compie e che deve poter difendere. Una nota a piè di pagina nella stessa pagina osserva, seccamente, che l’esclusione non significa che il rischio in tali accordi resti non gestito.
E la criticità non è un timbro che si applica una volta per tutte. Laddove il rischio, la natura o la portata di una funzione cambiano in modo rilevante, la classificazione deve essere rivalutata. Laddove una funzione diventa critica, l’autorità di supervisione deve essere informata in modo tempestivo (par. 65). La domanda onesta da porsi in casa propria non è quindi se la classificazione di oggi è corretta. È: chi si accorge quando cambia?
Le domande che mordono
4. Il campo obbligatorio il cui valore ammesso è “impossibile”
Non capita ogni giorno che un regolatore le costruisca un campo modulo e le fornisca “impossibile da sostituire” come una delle risposte possibili.
Per gli accordi che supportano funzioni critiche o importanti, il registro richiede l’esito dell’ultima valutazione di sostituibilità su una scala a quattro livelli: facile, medio, altamente complesso o impossibile da sostituire (par. 62 lett. d). In più, la valutazione se la funzione potrebbe essere reintegrata, con il recovery time objective e il recovery point objective della funzione (62 lett. e). L’esistenza o meno di un piano di uscita, sì o no (62 lett. f). Fornitori alternativi, ove possibile (62 lett. g). E il costo annuo stimato (62 lett. h).
Tradotto: il regolatore le chiede di scrivere, riga per riga, dove è messa alle strette e quanto costa restarci. Sa che per alcuni servizi non esiste un secondo indirizzo. Lo chiede comunque. Questo dice a cosa serve davvero questo registro.
Poi c’è il periodo transitorio che tutti chiameranno generoso. È qualcos’altro. Se la revisione e la documentazione degli accordi critici non sono terminate dopo due anni, deve informare l’autorità competente, incluse le misure previste o l’eventuale strategia di uscita (par. 20). Un periodo transitorio con un’autodenuncia allegata non è una tolleranza. È una scadenza.
5. L’intragruppo non è uno sconto
La definizione di accordo con terzi menziona esplicitamente i fornitori intragruppo. La politica deve differenziare tra accordi intragruppo ed esterni (par. 49). Differenziare non significa esentare.
Il che significa che il centro di servizi condivisi costruito sei anni fa per motivi di efficienza è ora una voce a registro con un rating di sostituibilità, un piano di uscita e la scomoda domanda se resisterebbe ancora in piedi se le altre parti del gruppo non ci fossero più. L’efficienza genera un obbligo di documentazione. Nessuna sintesi lo dirà, perché a nessuno piace.
6. Un solo inventario delle funzioni, o tre che si contraddicono
La definizione di funzione critica o importante è deliberatamente allineata con DORA. Le linee guida richiamano ripetutamente i piani di continuità operativa e la funzione di audit interno. Per gli enti nell’ambito di applicazione del quadro di risanamento e risoluzione, richiedono un’attenzione particolare laddove un accordo tocchi funzioni critiche e linee di business principali (par. 37). E le autorità competenti devono informare l’autorità di risoluzione di funzioni potenzialmente critiche appena individuate.
In nessun punto si dice: mantenete un unico inventario di riferimento delle funzioni. Ognuno di questi regimi presuppone che lei ne abbia uno.
In pratica, l’elenco esiste tre volte: i processi critici della business impact analysis, le funzioni critiche o importanti secondo DORA, e ora le funzioni nell’ambito di queste linee guida. Se questi tre elenchi non si riconciliano, non ha un problema di dati. Ha tre risposte diverse alla stessa domanda del supervisore, e prima o poi qualcuno le metterà due a confronto.
A cosa serve davvero tutto questo
7. Il suo registro non è più letto da un essere umano
Il registro deve essere messo a disposizione su richiesta in forma elettronica elaborabile, espressamente nel formato previsto dagli standard tecnici di attuazione di DORA (par. 63). Dovrebbe essere coerente con il registro DORA e può essere fuso con esso (par. 61). Il titolo V richiede alle autorità competenti di individuare la concentrazione non solo all’interno di un istituto, ma a livello settoriale, e di scambiarsi tali informazioni.
Non è un formato di reporting. È un insieme di dati. Ciò che viene assemblato, riga per riga, è una mappa delle dipendenze del sistema finanziario europeo, e il suo istituto ne è una riga.
Quindi la domanda scomoda non è se sia in grado di depositare il registro. È se sia in grado di leggere la propria mappa quanto sta per farlo il suo supervisore.
8. La frase a pagina 10
Ed ecco che, detta a voce alta dopo tutto, la si trova nelle premesse e motivazioni, paragrafo 17, a pagina 10 di un documento le cui regole vere e proprie iniziano solo a pagina 13. Cioè, esattamente dove le sintesi raramente vanno a guardare:
Un’eccessiva dipendenza da fornitori terzi che supportano funzioni critiche o importanti rischia di incidere sulle condizioni di autorizzazione e di aumentare sia i rischi di concentrazione sia il rischio di creare “gusci vuoti” privi della sostanza necessaria per restare autorizzati.
Non è una frase sul rischio operativo. È una frase sulla sua licenza.
L’EBA non è preoccupata per il suo fascicolo fornitori. È preoccupata per gli istituti che hanno delegato così tanto di sé stessi da non avere più abbastanza sostanza da poter essere supervisionati. Tutto il resto in queste linee guida, il registro, il rating di sostituibilità, i piani di uscita, le notifiche, è strumentazione per quest’unica preoccupazione.
E se questa è la domanda, allora la risposta non è un registro migliore. La risposta è poter dire, in qualsiasi momento, quali funzioni svolge ancora lei stesso.
9. Nulla di tutto questo è un dato nuovo
Ed ecco la constatazione vera, e più incoraggiante del resto.
Quasi tutto ciò che queste linee guida richiedono esiste già all’interno del suo istituto. I dati contrattuali sono nei contratti. La criticità è nella business impact analysis. La valutazione del rischio è nel registro dei rischi. Le evidenze di efficacia sono nei test dei controlli. Le debolezze sono nei rilievi di audit. Le conseguenze in materia di protezione dei dati sono nei registri dei trattamenti, e il par. 72 menziona esplicitamente il GDPR. Il costo è negli acquisti. Il profilo del fornitore è nel processo terzi.
Esiste tutto. In sette luoghi, in sette formati, di proprietà di sette persone, aggiornato con sette ritmi diversi.
Queste linee guida non le chiedono di produrre informazioni nuove. Le chiedono di avere le stesse informazioni in un’unica forma.
Ed è questa l’opportunità che nessuna sintesi menzionerà. Collega quei punti una sola volta, e non risponde soltanto a un supervisore. Nel medesimo pomeriggio risponde anche ai questionari di due diligence dei suoi clienti, alla domanda del suo consiglio di amministrazione sulle dipendenze più grandi, e alla domanda dell’ufficio acquisti su cosa andrebbe rinegoziato nei prossimi dodici mesi. Mantenere una volta, usare più volte: non è un argomento di efficienza. È la differenza tra un obbligo di conformità e una base per le decisioni.
E se siete sottoposti a supervisione in Svizzera?
Allora nulla di tutto ciò la riguarda direttamente. Le linee guida EBA si rivolgono agli istituti dell’UE e dello SEE; la circolare FINMA sull’outsourcing resta dove è.
Lo standard la raggiunge comunque, attraverso tre porte.
Primo, tramite i suoi stessi enti nell’UE, dove si applica direttamente.
Secondo, e questa è la porta che si apre prima, tramite i suoi clienti. Un istituto sottoposto a supervisione nell’UE che la utilizza come fornitore deve valutare la sua sostituibilità, conoscere la sua catena di subfornitura, indicare il paese di esecuzione e disporre di un piano di uscita. Ottiene queste informazioni da lei. Quindi sarà misurata secondo questo standard molto prima che un’autorità svizzera lo richieda, non come destinataria, ma come riga nel registro di qualcun altro.
Terzo, tramite la convergenza. Chi ha osservato gli ultimi quindici anni conosce lo schema.
La domanda non è se queste linee guida la riguardino. È quanto in fretta sarà in grado di rispondere quando un cliente lo chiederà. E lo chiederanno, perché le regole li obbligano a farlo.
Quattro domande prima che parta il conto alla rovescia
Le linee guida sono definitive; la data di applicazione sarà fissata alla pubblicazione, e da quel momento decorre il periodo di due anni. Non è molto tempo, motivo per cui vale la pena iniziare con quattro domande, nessuna delle quali richiede un progetto.
Primo: chi pone oggi la prima domanda, e quella persona sa che è cambiata? Se la risposta è “l’ufficio acquisti”, non è un fallimento. È da lì che parte il lavoro.
Secondo: è in grado di produrre un unico elenco delle funzioni che BCM, DORA e queste linee guida accetterebbero tutti? In caso contrario, questa è la mossa più economica e con la maggiore leva dell’intero programma.
Terzo: per le sue dieci dipendenze non ICT più grandi, cosa scriverebbe onestamente nel campo sostituibilità? Non ciò che fa bella figura. Ciò che è vero.
Quarto: se un supervisore le chiedesse domani quali funzioni svolge ancora lei stesso, quanto tempo richiederebbe la risposta? Questa domanda non misura la sua documentazione. Misura la sua sostanza.
Nessuna di queste richiede un budget. Tutte e quattro richiedono un pomeriggio e le persone giuste nella stanza.
In Swiss GRC dedichiamo le nostre giornate esattamente a queste domande, con istituti sottoposti a supervisione che non vogliono più contratti, terze parti, funzioni, controlli, continuità e rilievi di audit sparsi in sette cartelle separate, ma in un’unica immagine. Se una qualunque di queste quattro domande la mette a disagio, è un buon motivo per una conversazione. Non per una demo, per una conversazione.
Il regolatore definisce i punti. Collegarli non è mai stato compito suo. È il suo.
Sette cartelle, un’unica immagine
La soluzione Third-Party Risk Management riunisce fornitori, funzioni supportate, criticità, sostituibilità, dati contrattuali e piani di uscita in un’unica forma. Il Third-Party Intelligence Center aggiunge uno screening di quei fornitori basato sull’intelligenza artificiale, e il registro delle informazioni è costruito sui medesimi dati richiesti da DORA. Ciò le permette di rispondere alla stessa domanda una sola volta invece che sette.
Third-Party Risk ManagementDomande frequenti
È ancora sufficiente stabilire che un servizio non è un outsourcing?
No. Secondo le linee guida, l’outsourcing è un sottoinsieme dell’accordo con terzi e quindi un’etichetta, non un criterio di esclusione. Ciò che conta è il test a tre gradini: un servizio non ICT, che supporta una funzione su base ricorrente o continuativa, e la criticità di tale funzione.
Chi decide dove passa il confine con DORA per i servizi misti?
L’istituto stesso. Secondo il par. 32 spetta all’entità finanziaria determinare se l’uso del servizio ICT è rilevante per la fornitura dell’accordo e quindi fa scattare il quadro DORA. È una valutazione discrezionale che deve essere difendibile.
I fornitori intragruppo sono esentati dai requisiti?
No. La definizione di accordo con terzi menziona esplicitamente i fornitori intragruppo. La politica deve differenziare tra accordi intragruppo ed esterni, il che consente un trattamento differenziato ma non crea alcuna esenzione.
Cosa significa esattamente il periodo transitorio di due anni?
Se la revisione e la documentazione degli accordi che supportano funzioni critiche o importanti non è completata due anni dopo la data di applicazione, l’autorità competente deve essere informata, incluse le misure previste o un’eventuale strategia di uscita. Per gli accordi senza funzione critica, la revisione e la documentazione possono avvenire al rinnovo del contratto.
Le linee guida si applicano agli istituti svizzeri?
Non direttamente, poiché si rivolgono agli istituti dell’UE e dello SEE. Diventano rilevanti attraverso i propri enti nell’UE, attraverso la convergenza, e soprattutto attraverso i clienti UE che necessitano della sua sostituibilità, della catena di subfornitura, del paese di esecuzione e del piano di uscita per il proprio registro.
Questo articolo costituisce un commento professionale, non una consulenza legale. Il testo delle linee guida fa fede.
- Final report on Guidelines on the sound management of third-party risk related to non-ICT services (EBA/GL/2026/09)European Banking Authority (EBA)
- The EBA publishes its final Guidelines on the management of third-party riskEuropean Banking Authority (EBA)
- EBA guidelines: critical functions firstSwiss GRC