Sicurezza delle informazioni (ISMS)

Sicuri sulla carta.
E quando conta davvero?

Aumenti il livello di sicurezza, rafforzi la resilienza informatica.
Asset, controlli, rischi ed evidenze collegati, per ISO 27001, NIS2 e DORA.

Impatto di un incidente di sicurezza Operazioni normali Incidente di sicurezza con un ISMS collegato con sistemi separati Impatto di un incidente di sicurezza Operazioni normali Incidente di sicurezza con un ISMS collegato con sistemi separati

Scelto dalle organizzazioni leader

Cosa fa la differenza

Da un ISMS documentato
a un ISMS efficace

Politiche, elenchi di asset e cataloghi di controlli esistono nella maggior parte delle organizzazioni. Ciò che le distingue è se questi elementi sono collegati tra loro.

Il punto di partenza comune

Un ISMS che vive per l'auditor

Asset in Excel, controlli in un catalogo Word, rischi in un elenco separato. Il collegamento viene stabilito solo durante l'audit, manualmente.

  • Asset, controlli e rischi su elenchi separati
  • Le evidenze vengono raccolte poco prima dell'audit
  • Ogni standard viene mappato e mantenuto separatamente
  • Le eccezioni scadono senza che nessuno se ne accorga
Con la SwissGRC® Platform

Un ISMS che funziona ogni giorno

I requisiti di protezione, i controlli, i rischi, gli incidenti e le azioni restano collegati all'asset. Le evidenze si accumulano in modo continuo nel processo, non in uno sprint finale.

  • Requisiti di protezione e controlli collegati all'asset
  • Le evidenze si accumulano in modo continuo, l'ISMS resta pronto per l'audit
  • Un unico set di controlli per ISO 27001, NIS2, DORA e altro ancora
  • Eccezioni, scadenze e azioni monitorate automaticamente
La piattaforma SwissGRC® in sintesi

Il Suo intero ISMS,
in un unico luogo

Rilevi, valuti, tratti, monitori e generi report. Clicchi sulle sei viste per scoprirle.

Analisi del fabbisogno di protezione

Ogni asset con il proprio fabbisogno di protezione

Processi, informazioni, sistemi e applicazioni in un unico inventario. Riservatezza, integrità e disponibilità vengono valutate, e da esse deriva il fabbisogno di protezione.

  • Inventario completo degli asset con responsabilità chiaramente definite
  • Fabbisogno di protezione derivato da riservatezza, integrità e disponibilità
  • Integrazione con SNOW, LeanIX e altre fonti
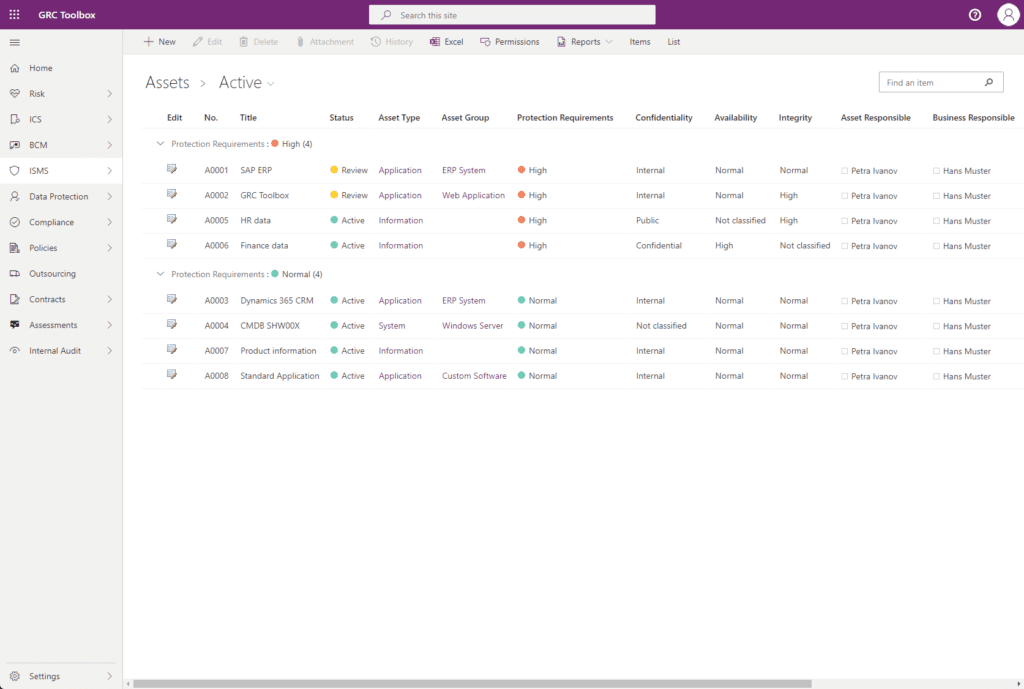
Inventario degli asset con fabbisogno di protezione e valutazione CIA nella piattaforma SwissGRC
Dipendenze

Visualizzi le dipendenze tra gli asset

Tracci le connessioni tra processi, informazioni, sistemi e applicazioni e individui come una singola modifica si ripercuote a cascata.

  • Dipendenze rappresentate come grafo anziché come tabella
  • Fabbisogno di protezione tracciabile lungo la catena
  • Punti singoli di guasto e colli di bottiglia individuati tempestivamente
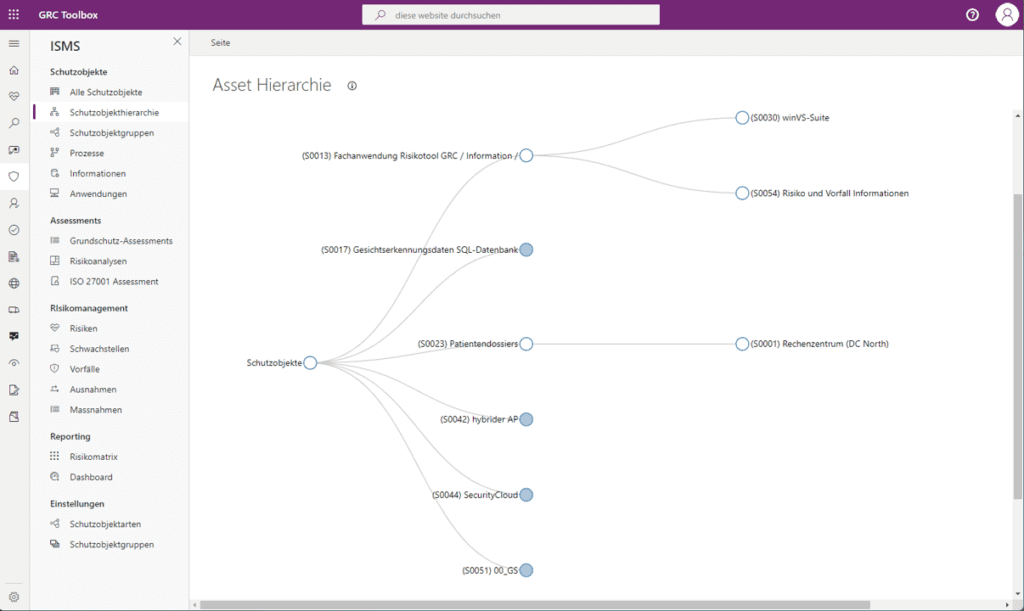
Gerarchia degli asset con le dipendenze tra asset nella piattaforma SwissGRC
Valutazione dei controlli

Stato di attuazione per ogni controllo, documentato

Questionari e workflow determinano lo stato di attuazione di ogni controllo, con documentazione probatoria, responsabile e scadenza. La copertura diventa visibile.

  • Valutazioni per ISO 27001, IT-Grundschutz e altri standard
  • Evidenze allegate direttamente al controllo
  • Le lacune generano azioni o eccezioni documentate
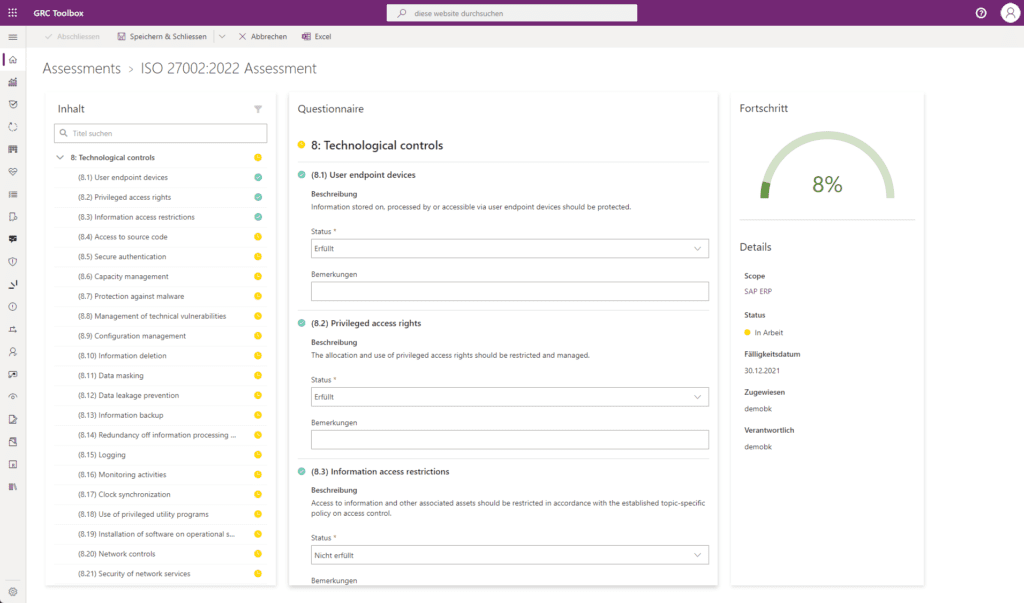
Valutazione dei controlli con questionario e avanzamento nella piattaforma SwissGRC
Gestione dei rischi secondo ISO 27005

Rischi valutati, azioni monitorate

Rilevi, analizzi, valuti e assegni priorità ai rischi per la sicurezza delle informazioni. Il trattamento si svolge attraverso workflow con responsabilità e scadenze chiaramente definite.

  • Matrice dei rischi e cruscotti per unità organizzativa
  • Azioni con responsabile, scadenza e avanzamento
  • Collegati ad asset, controlli e incidenti
Gestione dei rischi per la sicurezza delle informazioni nella piattaforma SwissGRC
Gestione di incidenti e vulnerabilità

Dall'evento alla causa e ritorno

Eventi di sicurezza, incidenti e vulnerabilità rilevati e valutati centralmente, con la catena completa di causa ed effetto fino all'asset interessato.

  • Cruscotto degli incidenti per gravità e andamento temporale
  • Vulnerabilità collegate a fonte, asset e rischio
  • Trattamento monitorato tramite workflow
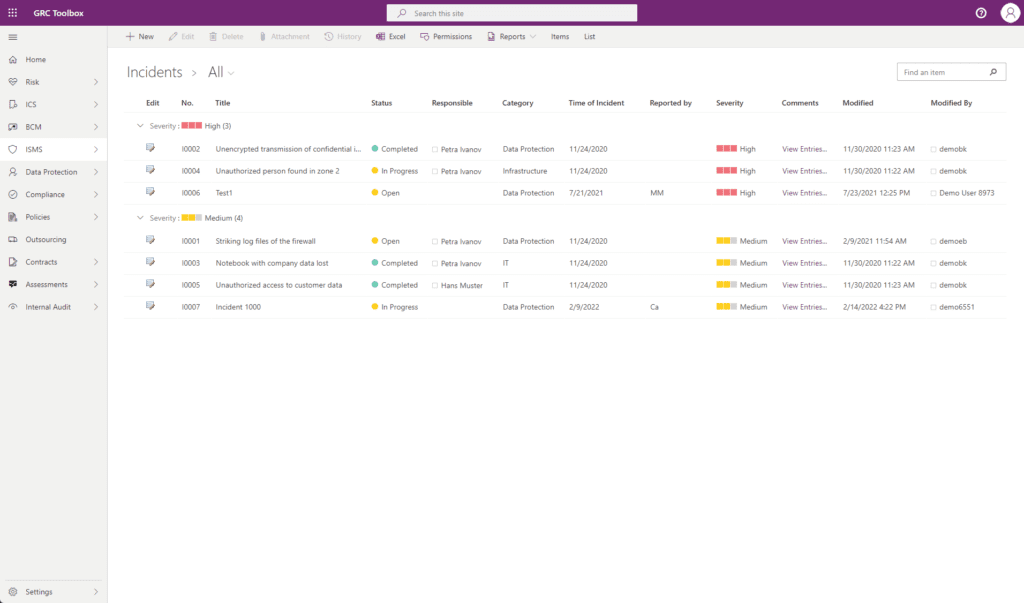
Cruscotto per incidenti ed eventi di sicurezza nella piattaforma SwissGRC
Reporting

Postura di sicurezza comunicata al giusto pubblico

Asset, stato dei controlli, risultati degli audit e rischi in un unico cruscotto. Un quadro unico su cui possono fare affidamento sia la direzione sia l'auditor.

  • Stato dei controlli e copertura per ogni standard
  • Rischi, incidenti e rilievi affiancati
  • Report personalizzati per ogni comitato
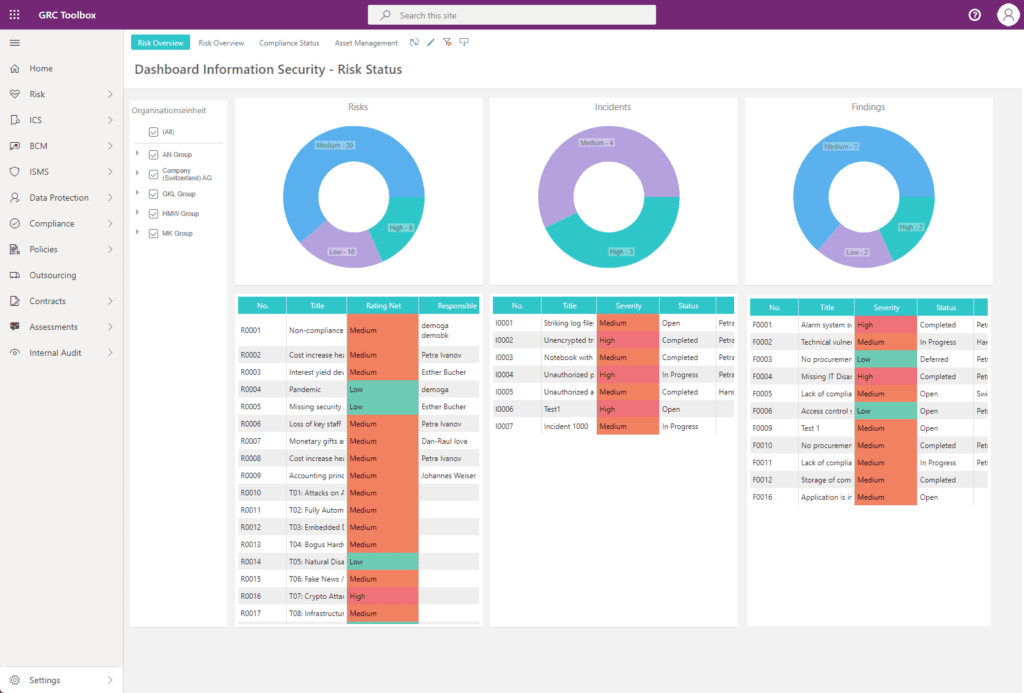
Cruscotto ISMS con rischi, incidenti e rilievi nella piattaforma SwissGRC
Basato su standard e framework riconosciuti, un unico set di controlli per ogni obbligo di evidenza documentale.
ISO/IEC 27001:2022 ISO/IEC 27005 NIS2 DORA NIST CSF BSI IT-Grundschutz CIS Controls PCI-DSS
Audit e prove

Dalla dichiarazione di applicabilità
a prove difendibili

La certificazione non è un progetto, è un ciclo. La piattaforma lo accompagna, dalla policy fino al riesame della direzione.

Supporto alla certificazione
Requisiti normativi e controlli dell'Allegato A coperti. La dichiarazione di applicabilità viene prodotta con la relativa motivazione e il riferimento alla policy di riferimento.
Audit interno
Pianificare gli audit, condurli tramite assessment, documentare i rilievi e le azioni di miglioramento e monitorarli fino alla chiusura.
Gestione delle policy
Gestione documentale integrata con versionamento, workflow di revisione e approvazione e richiami pianificati per verificare che le policy restino aggiornate e adeguate.
Gestione delle eccezioni
Valutare, approvare e limitare nel tempo le eccezioni ai requisiti di sicurezza. La piattaforma monitora le scadenze e segnala la scadenza imminente prima che si trasformi in un rischio.
Nuovi obblighi in materia di evidenze
NIS2 e DORA richiedono evidenze che vanno oltre la certificazione. Entrambe si basano sulla stessa base di controlli.
Vantaggi e valore aggiunto

Maggiore efficacia,
meno sforzo

Completo e semplice al tempo stesso: è ciò che favorisce l’adozione e innalza il livello di maturità.

Tutto collegato all’asset

Requisiti di protezione, controlli, rischi, incidenti e azioni sono tutti collegati all’asset. Il collegamento può essere interrogato, non ricostruito.

Un unico set di controlli, diversi standard

Valutare una volta, documentare più volte: ISO 27001, NIS2, DORA, NIST CSF, IT-Grundschutz e CIS sulla stessa base.

Sempre pronti per l’audit

Le evidenze si accumulano in modo continuo nel processo. Gli audit interni ed esterni non sono più eventi eccezionali.

Parte di un sistema GRC integrato

La sicurezza delle informazioni condivide la stessa base con SCI, gestione dei rischi, BCM, protezione dei dati e TPRM.

Una cultura della sicurezza più solida

I workflow coinvolgono i responsabili di asset e processi nella loro attività quotidiana, non solo una volta all’anno.

Maggiore maturità grazie agli standard

Standardizzato secondo ISO/IEC 27001 e 27005: un approccio coerente e automatizzato in tutta l’organizzazione.

Contatto e demo

Scopra la nostra soluzione ISMS
in azione

In una demo individuale Le illustriamo la SwissGRC® Platform e mostriamo come asset, controlli, rischi ed evidenze interagiscono tra loro.