Sécurisé sur le papier.
Et quand ça compte vraiment ?
Élevez votre niveau de sécurité, renforcez votre résilience cyber.
Actifs, contrôles, risques et preuves connectés, pour ISO 27001, NIS2 et DORA.
Ils nous font confiance
D'un ISMS documenté
à un ISMS efficace
Les politiques, les inventaires d'actifs et les catalogues de contrôles existent dans la plupart des organisations. Ce qui les distingue, c'est le fait qu'ils soient connectés.
Un ISMS qui ne vit que pour l'auditeur
Les actifs dans Excel, les contrôles dans un catalogue Word, les risques sur une liste séparée. Le lien n'est établi que pendant l'audit, manuellement.
- Actifs, contrôles et risques sur des listes séparées
- Les preuves sont rassemblées juste avant l'audit
- Chaque norme est cartographiée et maintenue séparément
- Les dérogations expirent sans que personne ne s'en aperçoive
Un ISMS qui fonctionne au quotidien
Les besoins de protection, les contrôles, les risques, les incidents et les actions restent liés à l'actif. Les preuves s'accumulent en continu dans le processus, pas lors d'un sprint final.
- Besoins de protection et contrôles liés à l'actif
- Les preuves s'accumulent en continu, l'ISMS reste prêt pour l'audit
- Un seul ensemble de contrôles pour ISO 27001, NIS2, DORA et plus
- Dérogations, échéances et actions surveillées automatiquement
Tout votre ISMS,
en un seul endroit
Saisissez, évaluez, traitez, surveillez et rapportez. Parcourez les six vues.
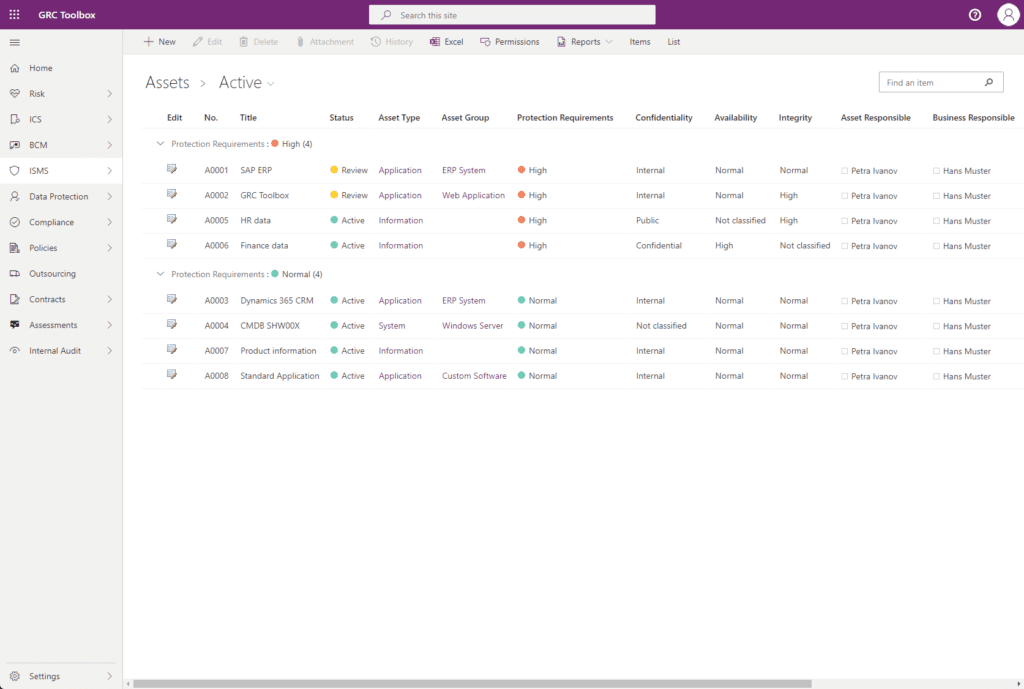
Chaque actif avec son besoin de protection
Processus, informations, systèmes et applications dans un seul inventaire. La confidentialité, l'intégrité et la disponibilité sont évaluées, et le besoin de protection en découle.
- Inventaire complet des actifs avec responsabilité claire
- Besoin de protection dérivé de la confidentialité, l'intégrité et la disponibilité
- Intégration avec SNOW, LeanIX et d'autres sources
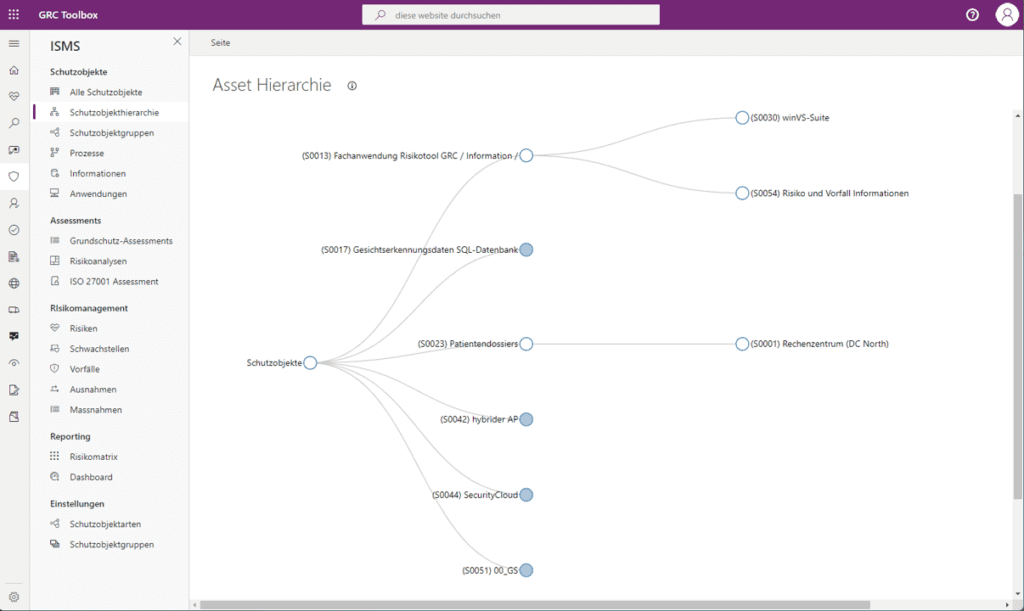
Voyez ce qui dépend de quel actif
Retracez les liens entre processus, informations, systèmes et applications et identifiez comment un seul changement se répercute.
- Dépendances sous forme de graphe plutôt que de tableau
- Besoins de protection traçables tout au long de la chaîne
- Points de défaillance uniques et goulots d'étranglement détectés tôt
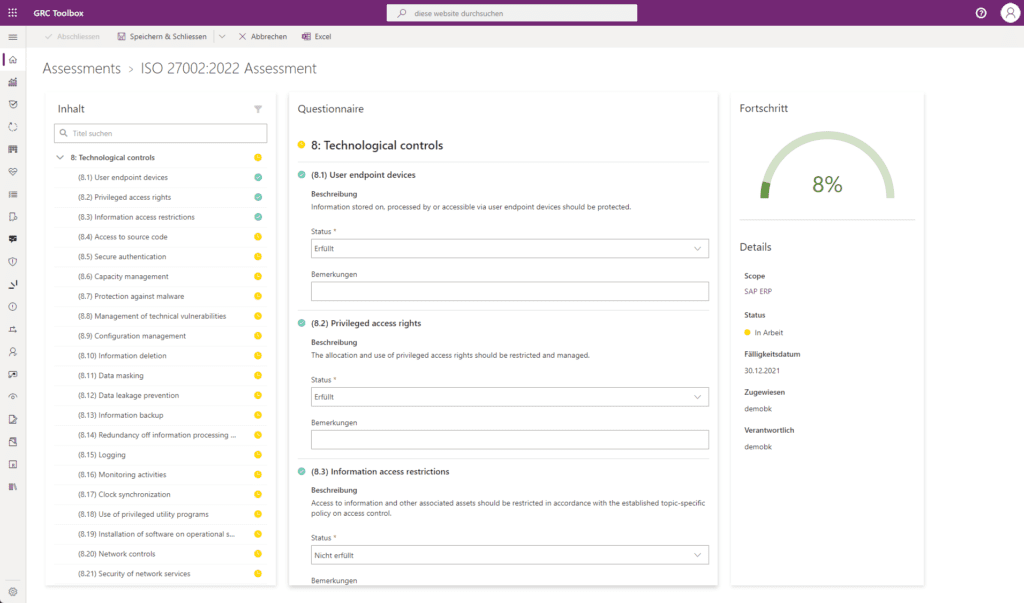
Statut de mise en œuvre par contrôle, avec preuves
Des questionnaires et des workflows déterminent le statut de mise en œuvre de chaque contrôle, avec dossier de preuves, responsable et échéance. La couverture devient visible.
- Évaluations pour ISO 27001, IT-Grundschutz et plus
- Preuves jointes directement au contrôle
- Les écarts génèrent des actions ou des dérogations documentées
Risques évalués, actions suivies
Saisissez, analysez, évaluez et priorisez les risques liés à la sécurité de l'information. Le traitement se déroule via des workflows avec des responsables et des échéances clairs.
- Matrice des risques et tableaux de bord par unité organisationnelle
- Actions avec responsable, échéance et avancement
- Liées aux actifs, contrôles et incidents

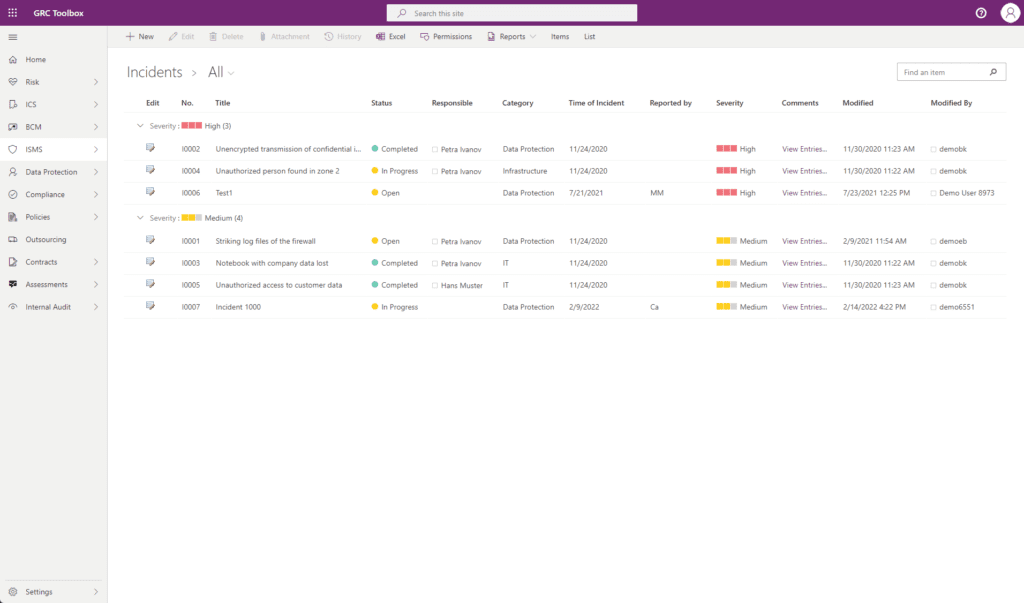
De l'événement à la cause, et retour
Les événements de sécurité, incidents et vulnérabilités sont saisis et évalués de manière centralisée, avec l'intégralité de la chaîne de cause à effet jusqu'à l'actif concerné.
- Tableau de bord des incidents par gravité et dans le temps
- Vulnérabilités liées à la source, à l'actif et au risque
- Traitement suivi via des workflows
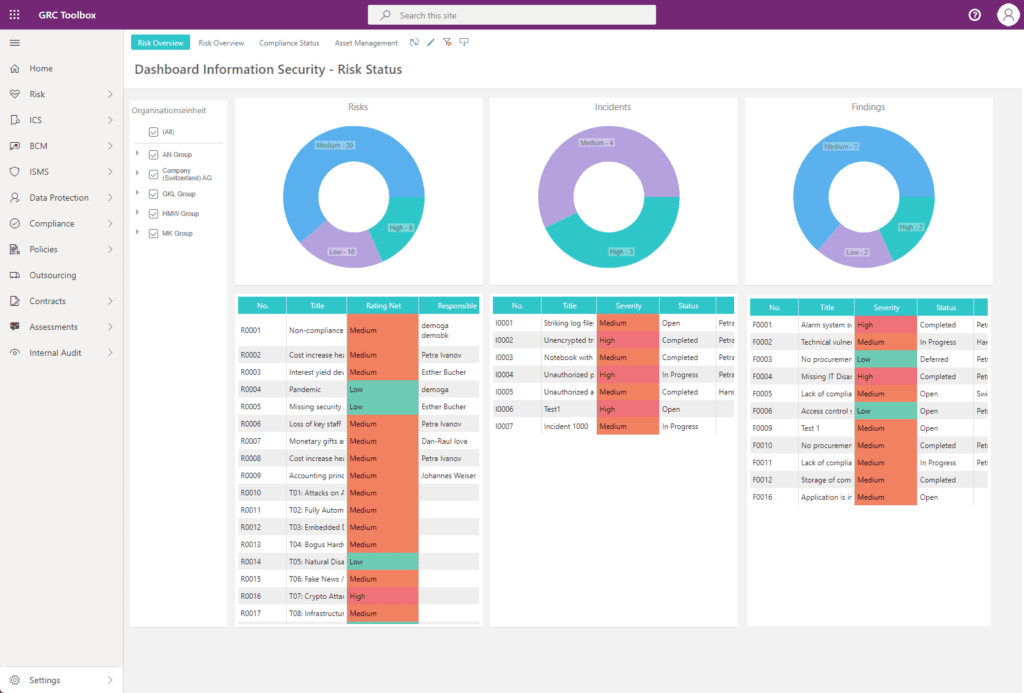
Posture de sécurité communiquée au bon public
Actifs, statut des contrôles, résultats d'audit et risques dans un seul tableau de bord. Une vue unique sur laquelle la direction et l'auditeur peuvent s'appuyer.
- Statut des contrôles et couverture par norme
- Risques, incidents et constats côte à côte
- Rapports personnalisés pour chaque comité
De la déclaration d'applicabilité
à une preuve solide
La certification n'est pas un projet, c'est un cycle. La plateforme l'accompagne, de la politique jusqu'à la revue de direction.
Plus d'efficacité,
moins d'effort
Complet et simple à la fois. C'est ce qui favorise l'adoption et élève la maturité.
Tout est connecté à l'actif
Besoins de protection, contrôles, risques, incidents et actions sont tous rattachés à l'actif. Le lien peut être consulté, pas reconstitué.
Un seul ensemble de contrôles, plusieurs normes
Évaluez une fois, documentez plusieurs fois : ISO 27001, NIS2, DORA, NIST CSF, IT-Grundschutz et CIS sur la même base.
Prêt pour l'audit à tout moment
Les preuves s'accumulent en continu dans le processus. Les audits internes et externes cessent d'être des événements exceptionnels.
Partie intégrante d'un système GRC connecté
La sécurité de l'information partage une base commune avec le SCI, la gestion des risques, le BCM, la protection des données et le TPRM.
Une culture de la sécurité renforcée
Les workflows impliquent les responsables des actifs et des processus dans leur travail quotidien, pas seulement une fois par an.
Une maturité accrue grâce aux normes
Standardisé selon ISO/IEC 27001 et 27005 : une approche cohérente et automatisée dans toute l'organisation.
Découvrez notre solution
ISMS en action
Lors d'une démo personnalisée, nous vous présentons la plateforme SwissGRC® et vous montrons comment actifs, contrôles, risques et preuves fonctionnent ensemble.
DE
EN
IT
العربية