Reagisce al rischio,
o lo governa?
Identificare, valutare, quantificare e riferire al consiglio di amministrazione: Swiss GRC rende la sua gestione dei rischi pronta per le decisioni.
Qualitativa e quantitativa.
Scelto da organizzazioni leader
Dal registro dei rischi
a un pilotaggio efficace
Registri, valutazioni e controlli sono strumenti consolidati da tempo. Ciò che distingue le organizzazioni è quanto bene questi elementi lavorino insieme.
Elementi solidi, sistemi separati
Quando rischi, controlli ed eventi risiedono in strumenti separati, la visione d'insieme arriva in ritardo e deve essere ricostruita manualmente.
- Rischi, controlli e incidenti in strumenti separati
- La visione d'insieme viene ricostruita manualmente nel reporting
- Le dipendenze sono difficili da tracciare
- L'aggiornamento dei dati dipende dalle singole persone
Rischi collegati e sotto controllo
I rischi restano collegati a controlli, eventi e azioni, per ogni tipologia di rischio, a livello aziendale o specifico per ambito. Una visione coerente in ogni momento, ogni decisione supportata da evidenze.
- Identificazione, valutazione e reporting in un unico luogo
- Controlli e incidenti collegati direttamente al rischio
- Integrato con ICS, compliance, sicurezza e BCM
- La simulazione rende le valutazioni solide anche in consiglio di amministrazione
Tutta la gestione dei rischi,
in un unico luogo
Identificare, valutare, monitorare, trattare e comunicare. Scorra le cinque viste.
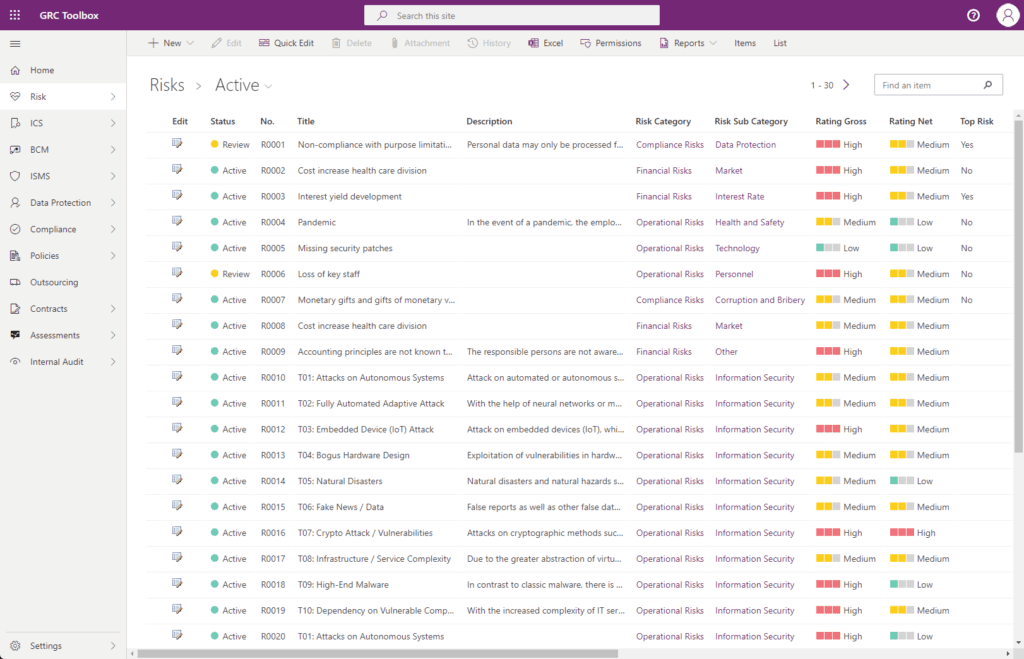
Ogni rischio in vista, ordinato sistematicamente
Tutte le tipologie di rischio in un'unica struttura: stato, categoria, rating lordo e netto e i rischi principali affiancati, pronti per la definizione delle priorità.
- Inventario completo dei rischi in un unico luogo
- Rating lordo e netto a colpo d'occhio
- Filtri liberi per categoria e stato
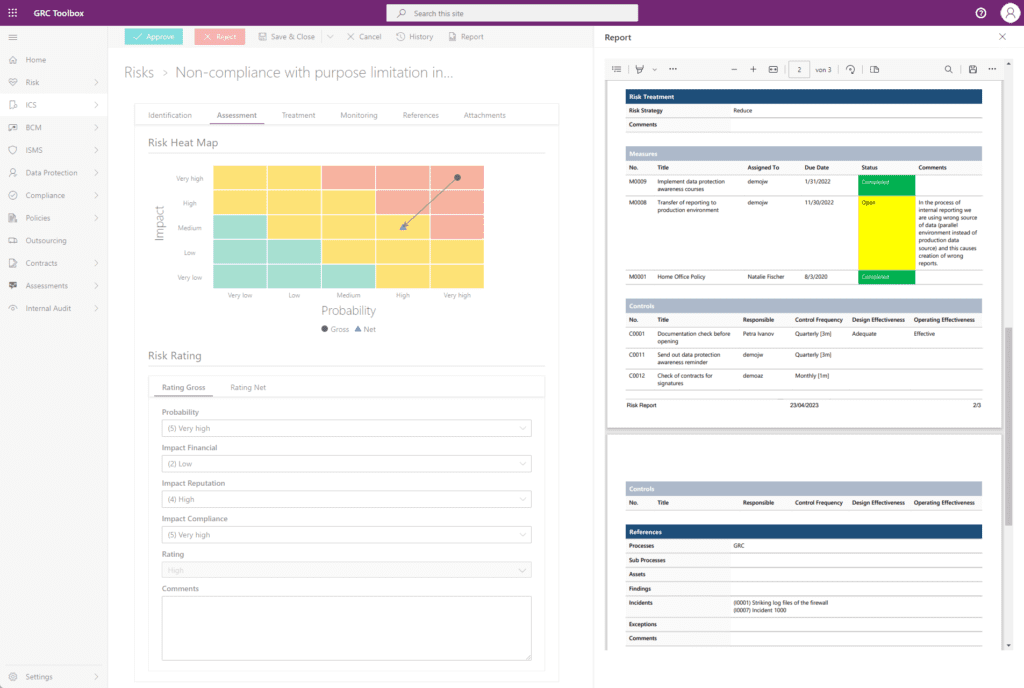
Valutare rischi e controlli in modo strutturato
Valutazione qualitativa o quantitativa. L'autovalutazione e i test sui controlli documentano l'efficacia dei controlli, lordo e netto, in un'unica matrice.
- Matrice dei rischi con vista lorda, netta ed ESG
- Risk Control Self Assessment (RCSA) e test sui controlli
- Criteri di valutazione liberamente definibili
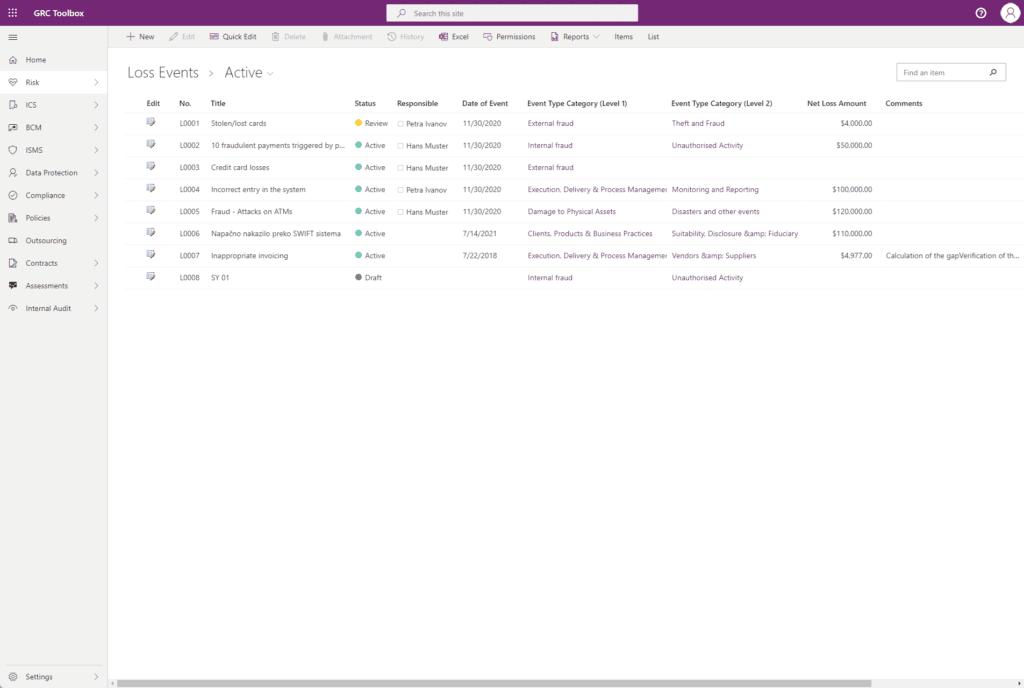
Incidenti e perdite registrati a livello di rischio
Registrazione di eventi e dati di perdita (loss event) direttamente sul rischio corrispondente, con l'intera catena causa-effetto e le azioni che ne derivano.
- Cruscotto degli incidenti per gravità
- Andamento nel tempo reso visibile
- Nesso causa-effetto collegato dall'inizio alla fine
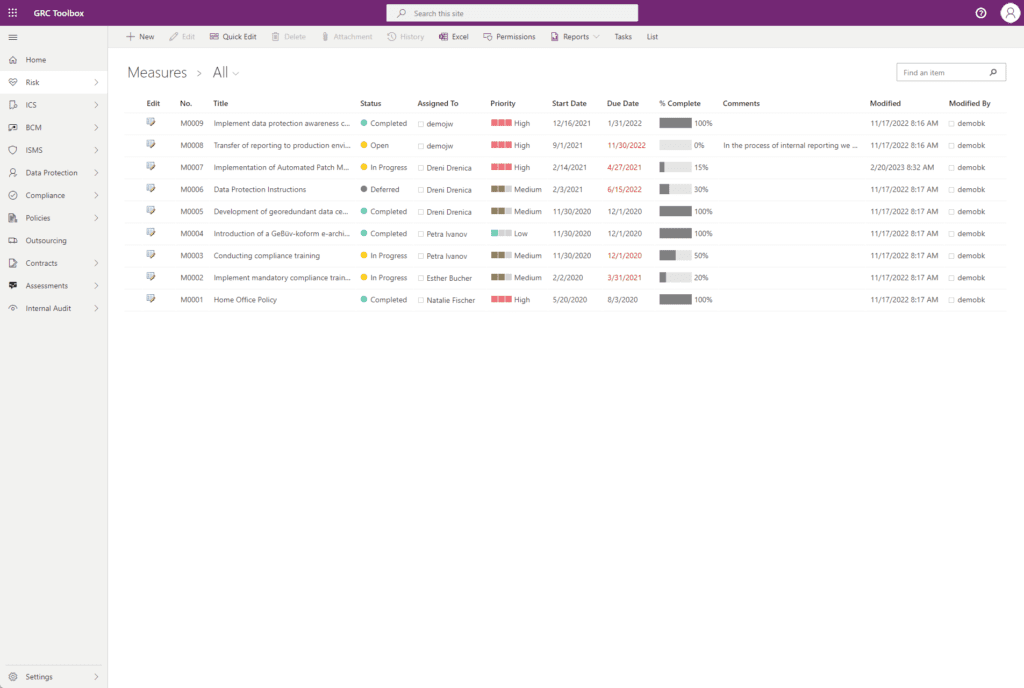
Azioni con responsabilità e scadenze chiare
Ogni azione ha un responsabile nominativo e una scadenza. La piattaforma monitora l'avanzamento e le scadenze, dall'assegnazione fino alla chiusura.
- Panoramica per stato e priorità
- Scadenze e avanzamento sotto controllo
- Responsabilità chiare grazie ai workflow
Rischi comunicati al pubblico giusto
Un quadro d'insieme chiaro per il consiglio di amministrazione: rischio aggregato rispetto alla capacità di rischio e verifica che l'organizzazione resti entro il proprio risk appetite.
- Rischio aggregato rispetto alla capacità di rischio
- VaR al 95% e utilizzo della capacità nel tempo
- Analisi pronte per il consiglio di amministrazione

Dalla valutazione
a un numero difendibile
Laddove le valutazioni qualitative si fermano, la piattaforma continua a calcolare: probabilità e impatto diventano un numero solido.
Più controllo,
decisioni migliori
Completo e al contempo semplice: è questo che favorisce l'adozione e innalza la maturità.
Tutti i rischi aziendali
Rischio d'impresa, rischio operativo, rischio IT e cyber o compliance: tutto in un'unica soluzione, a livello aziendale o per singolo ambito.
Parte di un sistema GRC connesso
La gestione dei rischi condivide un'unica base con le discipline correlate quali ICS, ISMS, BCM, compliance, protezione dei dati e TPRM.
Rischi e opportunità insieme
Non solo protezione dai rischi: le opportunità vengono colte, valutate e sfruttate in modo consapevole.
Una cultura del rischio più solida
Le informazioni giuste nelle mani giuste: i workflow coinvolgono i responsabili direttamente nella loro attività quotidiana.
Maggiore maturità grazie agli standard
Standardizzato secondo ISO 31000 e COSO ERM: un approccio coerente e automatizzato in tutta l'organizzazione.
Decisioni migliori
Una visione chiara e consolidata della situazione di rischio, qualitativa e quantitativa, solida fino al consiglio di amministrazione.
Scopra la piattaforma
applicata al suo contesto di rischio
In una demo personalizzata le presentiamo la piattaforma utilizzando i suoi temi e le sue domande specifiche.
DE
EN
FR
العربية