آمن على الورق.
فماذا عند الحاجة الفعلية؟
ارفعوا مستوى الأمن لديكم، وعززوا المرونة السيبرانية.
الأصول والضوابط والمخاطر والأدلة مترابطة، من أجل ISO 27001 وNIS2 وDORA.
موثوق به من مؤسسات رائدة
من نظام إدارة أمن المعلومات (ISMS) موثّق
إلى نظام إدارة أمن المعلومات (ISMS) فعّال
تتوفر لدى معظم المؤسسات سياسات وقوائم أصول وكتالوجات ضوابط. أما ما يميّز بينها فهو مدى الترابط بين هذه العناصر.
نظام إدارة أمن المعلومات (ISMS) موجّه للمدقق
الأصول في ملف Excel، والضوابط في كتالوج Word، والمخاطر في قائمة منفصلة. ولا يتم الربط بينها إلا أثناء التدقيق، وبشكل يدوي.
- الأصول والضوابط والمخاطر في قوائم منفصلة
- جمع الأدلة يتم قبيل التدقيق بفترة قصيرة
- كل معيار يُعالَج ويُحدَّث بشكل مستقل
- الاستثناءات تنتهي صلاحيتها دون أن يلاحظ أحد ذلك
نظام إدارة أمن المعلومات (ISMS) يعمل يوميًا
تبقى متطلبات الحماية والضوابط والمخاطر والحوادث والإجراءات مرتبطة بالأصل. وتتراكم الأدلة بشكل مستمر ضمن سير العمل، لا في مرحلة أخيرة مكثفة.
- متطلبات الحماية والضوابط مرتبطة بالأصل
- تراكم مستمر للأدلة، ونظام إدارة أمن المعلومات (ISMS) جاهز للتدقيق في أي وقت
- مجموعة ضوابط واحدة لمعيار ISO 27001 وNIS2 وDORA وغيرها
- مراقبة آلية للاستثناءات والمواعيد النهائية والإجراءات
نظام إدارة أمن المعلومات (ISMS) بالكامل
في مكان واحد
التقط المعلومات وقيّمها وعالجها وراقبها وأعد التقارير بشأنها. تصفح الأقسام الستة.
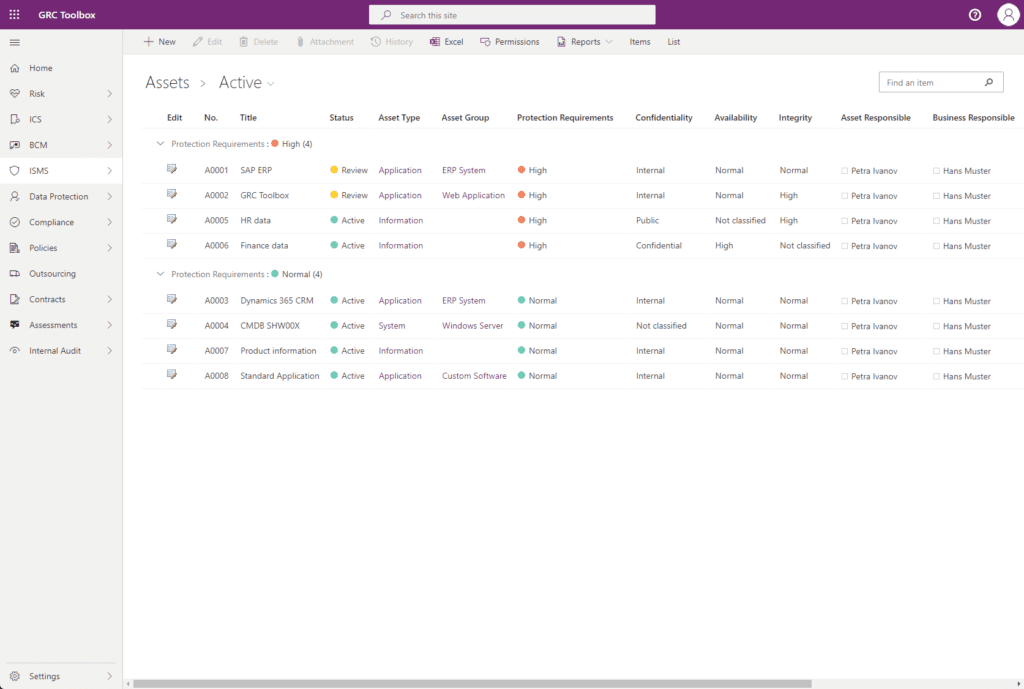
كل أصل مع متطلب الحماية الخاص به
العمليات والمعلومات والأنظمة والتطبيقات في جرد واحد. تُقيَّم السرية والسلامة والتوافر، ويُشتق منها متطلب الحماية.
- جرد كامل للأصول مع ملكية واضحة
- متطلب الحماية مُشتق من السرية والسلامة والتوافر
- التكامل مع SNOW وLeanIX ومصادر أخرى
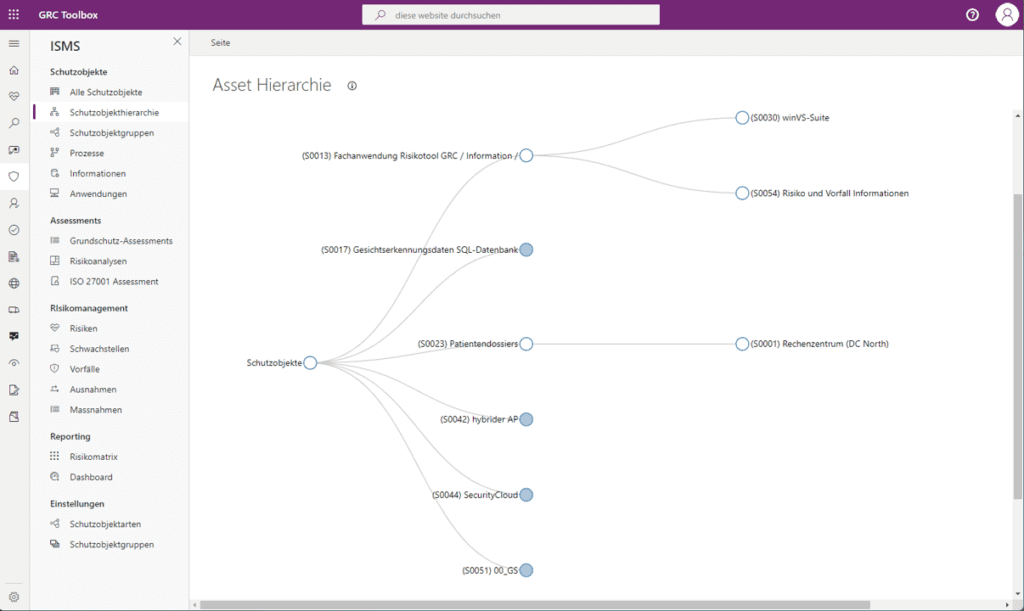
تعرّف على ما يعتمد على كل أصل
تتبّع الروابط بين العمليات والمعلومات والأنظمة والتطبيقات، وأدرك كيف ينتشر أثر تغيير واحد عبر السلسلة.
- الترابطات كمخطط بياني بدلاً من جدول
- إمكانية تتبّع متطلبات الحماية على طول السلسلة
- اكتشاف نقاط الفشل الوحيدة واختناقات التشغيل مبكرًا
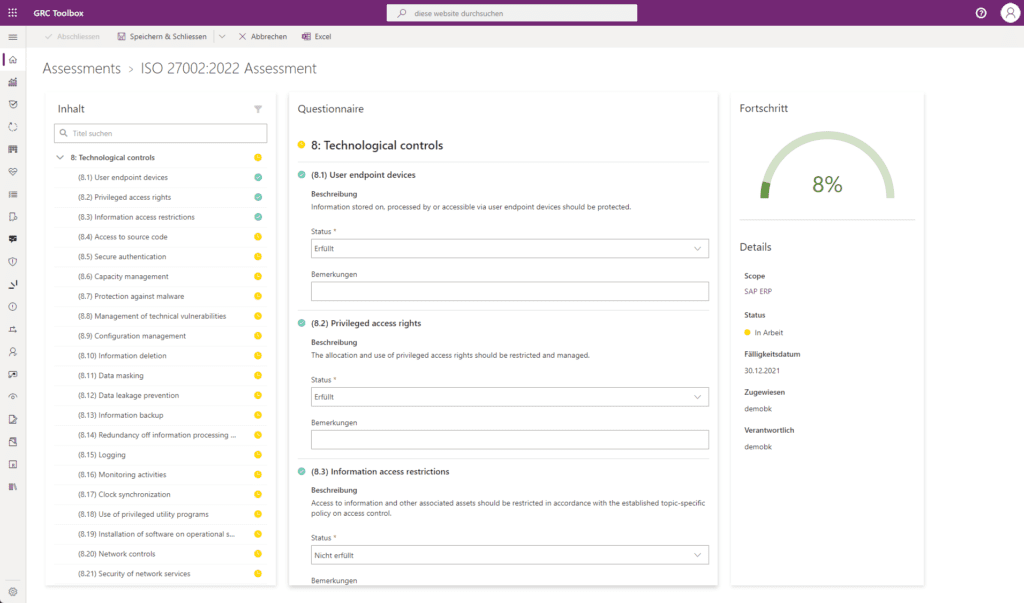
حالة التنفيذ لكل ضابط، موثّقة بالأدلة
تحدّد الاستبيانات وسير العمل حالة تنفيذ كل ضابط، مع ملف الأدلة والمالك والموعد النهائي. تصبح التغطية مرئية.
- تقييمات لمعيار ISO 27001 وIT-Grundschutz وغيرهما
- الأدلة مرفقة مباشرة بالضابط
- الثغرات تؤدي إلى إجراءات أو استثناءات موثّقة
مخاطر مقيَّمة وإجراءات متابَعة
التقط مخاطر أمن المعلومات وحلّلها وقيّمها ورتّبها حسب الأولوية. تجري المعالجة عبر سير عمل بملكية واضحة ومواعيد نهائية محددة.
- خريطة مخاطر ولوحات معلومات لكل وحدة تنظيمية
- إجراءات مع مالك وموعد نهائي ونسبة تقدم
- مرتبطة بالأصول والضوابط والحوادث

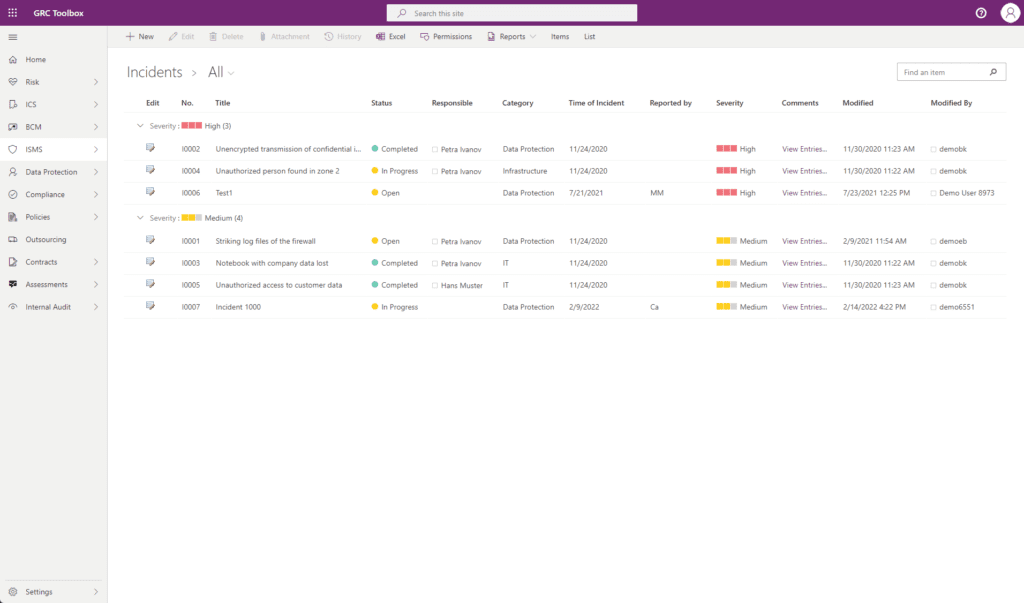
من الحدث إلى السبب والعكس
التقط أحداث الأمن والحوادث ونقاط الضعف وقيّمها مركزيًا، مع سلسلة كاملة للسبب والأثر وصولاً إلى الأصل المتأثر.
- لوحة معلومات للحوادث حسب الخطورة وعبر الزمن
- نقاط ضعف مرتبطة بالمصدر والأصل والمخاطر
- متابعة المعالجة عبر سير العمل
وضع الأمن مُبلَّغ عنه للجهة المناسبة
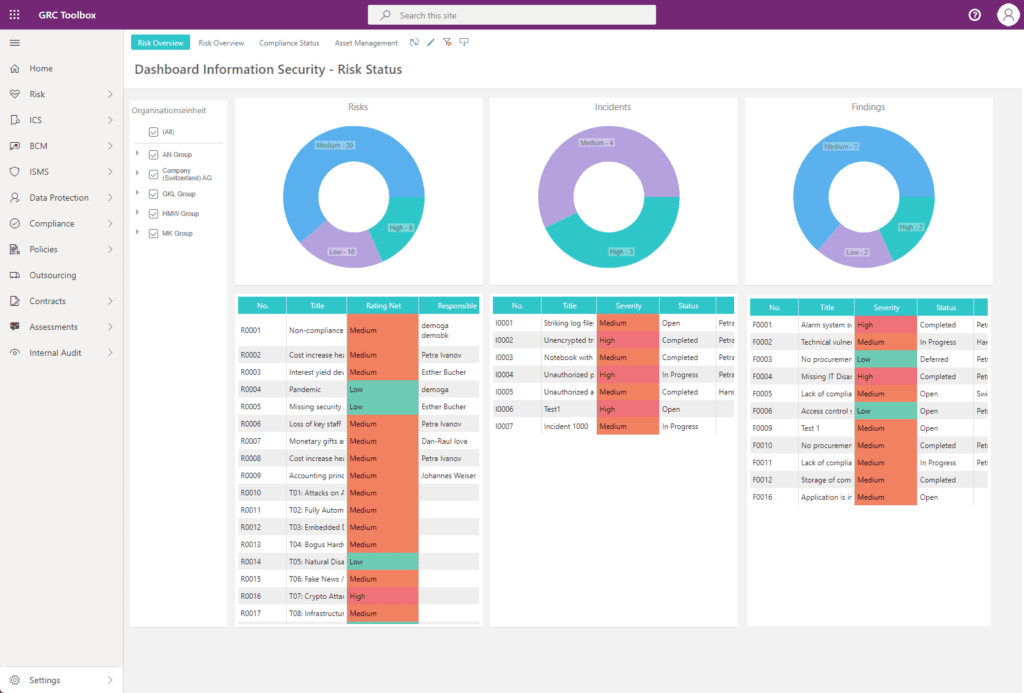
الأصول وحالة الضوابط ونتائج التدقيق والمخاطر في لوحة معلومات واحدة. صورة واحدة يمكن للإدارة والمدقق الاعتماد عليها.
- حالة الضوابط والتغطية لكل معيار
- المخاطر والحوادث والملاحظات جنبًا إلى جنب
- تقارير مخصصة لكل لجنة
من بيان قابلية التطبيق
إلى أدلة قابلة للدفاع عنها
الحصول على الشهادة ليس مشروعًا، بل دورة مستمرة. تدعم المنصة هذه الدورة بدءًا من السياسة وصولًا إلى مراجعة الإدارة.
فعالية أكبر
وجهد أقل
شامل وبسيط في آن واحد. وهذا ما يدفع إلى تبني الحل ويرفع من مستوى النضج.
كل شيء مرتبط بالأصل
متطلبات الحماية والضوابط والمخاطر والحوادث والإجراءات جميعها مرتبطة بالأصل. يمكن الاستعلام عن الترابط لا إعادة بنائه.
مجموعة ضوابط واحدة لمعايير متعددة
قيّم مرة واحدة واستخدم الأدلة مرات عديدة: ISO 27001، و NIS2، و DORA، و NIST CSF، و IT-Grundschutz، و CIS، على الأساس نفسه.
جاهزية دائمة للتدقيق
تتراكم الأدلة باستمرار خلال سير العمل. ولم تعد عمليات التدقيق الداخلي والخارجي أحداثًا استثنائية.
جزء من نظام GRC متكامل
يشترك أمن المعلومات في الأساس نفسه مع نظام الرقابة الداخلية وإدارة المخاطر واستمرارية الأعمال (BCM) وحماية البيانات وإدارة مخاطر الأطراف الثالثة.
ثقافة أمنية أقوى
تُشرك سير العمل مالكي الأصول والعمليات في عملهم اليومي، لا مرة واحدة في السنة فحسب.
نضج أعلى من خلال المعايير
موحّد وفق ISO/IEC 27001 و27005: نهج واحد متسق وآلي في جميع أنحاء المؤسسة.
شاهدوا حل نظام إدارة أمن المعلومات (ISMS)
لدينا في العمل
في عرض توضيحي شخصي، نستعرض معكم منصة SwissGRC® ونوضح كيف تعمل الأصول والضوابط والمخاطر والأدلة معًا.
DE
EN
FR
IT