EN
 FR
 IT
 العربية

Inhalt 5
- Welche Pflicht trägt der Verwaltungsrat bei der Risikoüberwachung?
- Was verlangen FINMA und Swiss Code konkret von der Berichterstattung?
- Woran scheitern viele Risikoberichte in der Praxis?
- Was unterscheidet einen entscheidungsfähigen von einem dokumentierenden Bericht?
- Wie lässt sich Risikoberichterstattung konkret verbessern?
Ein Risikobericht, der im Verwaltungsrat nur zur Kenntnis genommen wird, hat seinen Zweck verfehlt. Art. 716a OR verpflichtet den Verwaltungsrat zur Oberleitung der Gesellschaft, zur Oberaufsicht über die Geschäftsführung und zur Erstellung des Geschäftsberichts, macht aber keine Vorgaben, wie Informationen über Risiken aufbereitet werden sollen. Für Finanzinstitute konkretisiert die FINMA diese Pflicht in eigenen Rundschreiben, für börsenkotierte Gesellschaften ergänzt der Swiss Code eine jährliche Risikobeurteilung. Die Quintessenz: Risiken müssen in die Entscheidungsfindung einfliessen, nicht nur zu den Akten gelegt werden.
Risikoberichterstattung dient dem Verwaltungsrat dann als Entscheidungsgrundlage, wenn die gesetzliche Pflicht aus Art. 716a OR erfüllt werden kann. Dafür müssen Risikoabwägungen und Handlungsoptionen in den Kontext der verfügbaren Mittel gestellt werden. Wie viel Risiko will die Organisation bewusst eingehen, um ihre Ziele zu erreichen? Entscheidend ist, ob ein Bericht eine angemessene Grundlage für diese Fragestellungen bietet.
Welche Pflicht trägt der Verwaltungsrat bei der Risikoüberwachung?
Der Verwaltungsrat hat gemäss Art. 716a OR unübertragbare und unentziehbare Aufgaben, zu denen die Oberleitung der Gesellschaft und die Oberaufsicht über die mit der Geschäftsführung betrauten Personen gehören.
Zu diesen Aufgaben gehören die Festlegung und Durchsetzung der Strategie sowie die Beurteilung der Risikolage.
Das Obligationenrecht schreibt jedoch nicht vor, wie der Verwaltungsrat dieser Pflicht in der Praxis nachkommt. Als Orientierung dienen normative Quellen wie der ISO-Standard 31000:2018 Risk Management oder das COSO Enterprise Risk Management Framework, doch verbindlich sind sie nicht. Die Lücke zwischen gesetzlicher Pflicht und konkreter Ausgestaltung liegt in der Verantwortung des Verwaltungsrats.
Eine Orientierung für die Rollenverteilung bietet das IIA Three Lines Model. Es beschreibt den Verwaltungsrat als governing body, der Vision, Mission, Werte und Risikoappetit festlegt, die operative Verantwortung an das Management delegiert und von diesem Berichte zur Zielerreichung erhält. Das Zusammenwirken der drei Linien soll laut diesem Modell die Verlässlichkeit, Kohärenz und Transparenz der Informationen sicherstellen, die für risikobasierte Entscheidungen benötigt werden.
Was verlangen FINMA und Swiss Code konkret von der Berichterstattung?
Für Banken konkretisiert die Eidgenössische Finanzmarktaufsicht FINMA die Berichtspflicht in eigenen Rundschreiben, für börsenkotierte Gesellschaften empfiehlt der Swiss Code eine jährliche Risikobeurteilung.
Laut FINMA-Rundschreiben 2017/1 Corporate Governance – Banken, in Kraft seit Juli 2017, umfasst Risikomanagement «die organisatorischen Strukturen sowie die Methoden und Prozesse, die der Festlegung von Risikostrategien und Risikosteuerungsmassnahmen sowie der Identifikation, Analyse, Bewertung, Bewirtschaftung, Überwachung und Berichterstattung von Risiken dienen». Das Oberleitungsorgan legt darin die Geschäftsstrategie fest, genehmigt das Rahmenkonzept für das institutsweite Risikomanagement und trägt die Verantwortung für die Reglementierung, Einrichtung und Überwachung eines wirksamen Risikomanagements sowie für die Steuerung der Gesamtrisiken.
Das totalrevidierte FINMA-Rundschreiben 2023/1 Operationelle Risiken und Resilienz Banken, in Kraft seit Januar 2024, konkretisiert die regelmässige Berichterstattung weiter und sieht mindestens eine jährliche Berichterstattung an Verwaltungsrat und Geschäftsleitung über die operationelle Resilienz vor. Für börsenkotierte Gesellschaften ausserhalb des Finanzsektors empfiehlt der Swiss Code of Best Practice for Corporate Governance von economiesuisse, veröffentlicht im Februar 2023, eine mindestens jährliche Risikobeurteilung durch den Verwaltungsrat, deren Ergebnis in die Weiterentwicklung des internen Kontrollsystems einfliesst.
Warum verfehlen viele Risikoberichte ihren Zweck?
Risikoberichterstattung ist oftmals zu repetitiv, zu langsam oder zu subjektiv, um die Entscheidungsfindung zu unterstützen: Diese Aussage traf ein Referent von Gartner an der diesjährigen Enterprise Risk, Audit & Compliance Konferenz in London.
Aufgrund dieser drei Eigenschaften verkommen Risikoberichte regelmässig zu reinen Statusmeldungen: Kennzahlen wiederholen sich ohne kontextuelle Einordnung, Informationen erreichen Entscheidungsträger lange nach Eintritt eines Risikos, und subjektive Einschätzungen entziehen einer Entscheidung die messbare Grundlage.
Als Gegenmittel schlägt Gartner vor, Innovation einzusetzen – von KI-generierten Erkenntnissen bis zu dynamisch erhobenen und quantifizierten Informationen –, um so den stetigen Wandel der Risikolandschaft zu bewältigen.
Was unterscheidet eine Entscheidungsgrundlage von einer Statusmeldung?
Eine Entscheidungsgrundlage zeigt vorausschauend Risikoabhängigkeiten und mögliche Massnahmen auf, statt einen rückwärtsgerichteten Nachweis zu liefern.
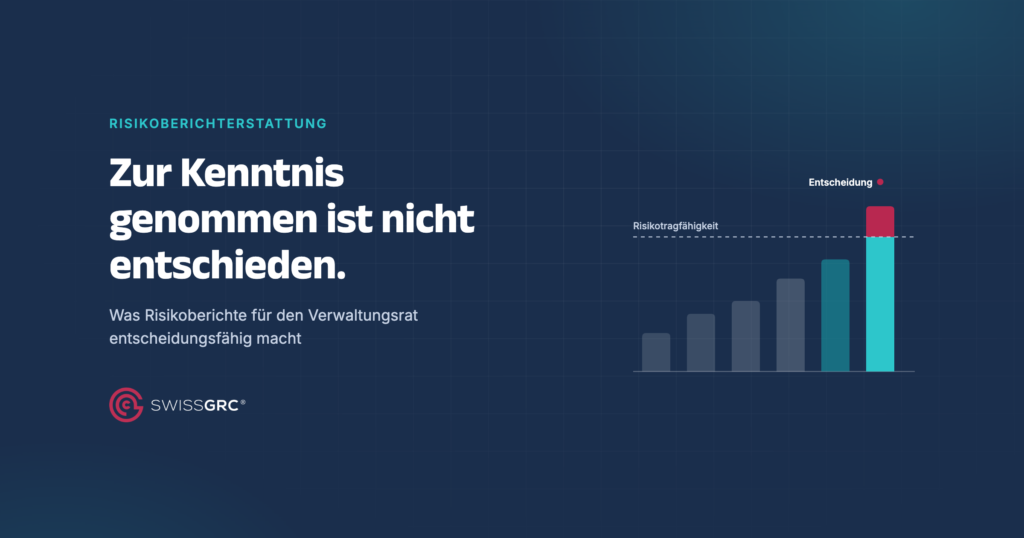
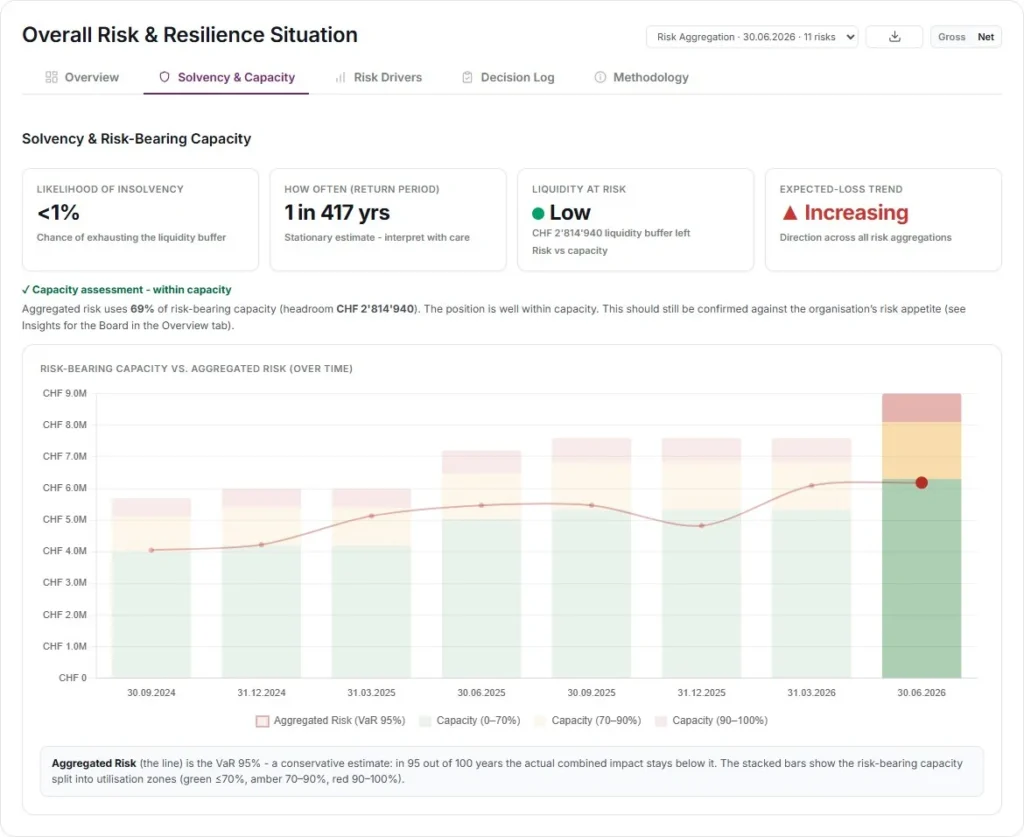
Ein Bericht muss benennen, welche Risikoabwägungen im Kontext des Geschäftsgangs und der verfügbaren Mittel gemacht werden müssen. Die Handlungsoptionen müssen die Auswirkungen auf das Risiko benennen, das die Unternehmung für die Erreichung ihrer Ziele eingehen will. Monetäre Messgrössen, etwa aus einer Risikoquantifizierung, helfen dabei, Risiken untereinander zu vergleichen, zu einem kumulierten Gesamtrisiko zu aggregieren und so mit der Risikotragfähigkeit abzugleichen, anstatt sie nur qualitativ zu beschreiben.
Wie lässt sich die Risikoberichterstattung konkret verbessern?
Der Verwaltungsrat prüft pro Bericht, ob er daraus eine Entscheidung ableiten kann, und schickt Berichte ohne diese Eigenschaft mit einer konkreten Nachfrage zurück.
Ein erster, überprüfbarer Schritt: Die Risikofunktion legt dem Verwaltungsrat zur nächsten ordentlichen Sitzung eine Liste der im laufenden Jahr vorgelegten Risikoberichte vor und markiert, zu welchem Bericht eine konkrete Entscheidung, eine Rückfrage oder keine Reaktion erfolgte. Diese Übersicht zeigt unmittelbar, welcher Berichtstyp tatsächlich wirkt und welcher nur dokumentiert.
Der zweite Schritt betrifft die Struktur selbst: Berichte, die vom Nachweis zum Steuerungsinstrument übergehen sollen, müssen an einer gesamthaften Berichtslogik ansetzen, welche entscheidungsfähige Risikoeinsichten bereitstellt, anstatt nur priorisierte Risiken aufzulisten. Voneinander losgelöste Kennzahlen haben darin keinen Platz: An ihre Stelle treten vernetzte, kontextuelle Informationen und konkrete, umsetzungsfähige Massnahmen.
Risiken in Zahlen für den Verwaltungsrat
Die Lösung für Risikoquantifizierung übersetzt Risiken in monetäre Grössenordnungen. Sie macht Risikoberichte für den Verwaltungsrat vergleichbar und entscheidungsfähig.
Häufige Fragen
Welche gesetzliche Grundlage regelt die Risikoüberwachung durch den Verwaltungsrat in der Schweiz?
Art. 716a OR verpflichtet den Verwaltungsrat zur Oberleitung der Gesellschaft und zur Oberaufsicht über die Geschäftsführung. Dazu gehören auch die Festlegung der Strategie und die Beurteilung der Risikolage. Wie diese Pflicht in der Praxis umgesetzt wird, schreibt das Gesetz selbst nicht vor.
Gibt es spezifische Vorschriften zur Risikoberichterstattung für Banken?
Ja. Gemäss FINMA-Rundschreiben 2017/1 genehmigt das Oberleitungsorgan das Rahmenkonzept für das institutsweite Risikomanagement und trägt die Verantwortung für ein wirksames Risikomanagement. Das totalrevidierte Rundschreiben 2023/1 sieht zusätzlich mindestens eine jährliche Berichterstattung über die operationelle Resilienz an Verwaltungsrat und Geschäftsleitung vor.
Was empfiehlt der Swiss Code zur Risikoberichterstattung bei börsenkotierten Unternehmen?
Der Swiss Code of Best Practice for Corporate Governance empfiehlt für börsenkotierte Gesellschaften eine mindestens jährliche Risikobeurteilung durch den Verwaltungsrat. Deren Ergebnis soll in die Weiterentwicklung des internen Kontrollsystems einfliessen, ohne dass der Code eine konkrete Berichtsform vorschreibt.
Warum werden viele Risikoberichte im Verwaltungsrat nur zur Kenntnis genommen statt zu Entscheidungen zu führen?
Gartner nennt drei Ursachen: repetitive Kennzahlen ohne neue Einordnung, verspätete Information nach Eintritt eines Risikos und subjektive Einschätzungen ohne nachvollziehbare Grundlage. Diese Eigenschaften machen einen Bericht zur reinen Statusmeldung, auf die der Verwaltungsrat nicht reagiert.
Wie lässt sich prüfen, ob ein Risikobericht im Verwaltungsrat tatsächlich wirkt?
Die Risikofunktion erstellt eine Liste aller im laufenden Jahr vorgelegten Risikoberichte und markiert, zu welchem Bericht eine konkrete Entscheidung, eine Rückfrage oder keine Reaktion erfolgte. Diese Übersicht zeigt unmittelbar, welcher Berichtstyp Wirkung entfaltet und welcher nur dokumentiert.