DE
 EN
 FR
 العربية
Inhalt 5
- Quale obbligo ha il consiglio di amministrazione nel monitoraggio dei rischi?
- Che cosa richiedono concretamente la FINMA e lo Swiss Code al reporting?
- Perché molti rapporti sui rischi falliscono nella pratica?
- Che cosa distingue un report che abilita decisioni da un report che si limita a documentare?
- Come si può migliorare concretamente il reporting sui rischi?
Una relazione sui rischi che in consiglio di amministrazione viene soltanto presa atto ha mancato il proprio scopo. L’art. 716a CO obbliga il consiglio di amministrazione all’alta direzione della società, all’alta vigilanza sulla gestione e alla redazione della relazione sulla gestione, ma non stabilisce come debbano essere elaborate le informazioni sui rischi. Per gli istituti finanziari la FINMA concretizza questo obbligo in appositi circolari, mentre per le società quotate lo Swiss Code aggiunge una valutazione annuale dei rischi. La quintessenza: i rischi devono confluire nel processo decisionale, non essere semplicemente archiviati.
La rendicontazione dei rischi serve al consiglio di amministrazione come base decisionale quando consente di adempiere l’obbligo di legge previsto dall’art. 716a CO. A tal fine le ponderazioni dei rischi e le opzioni d’intervento devono essere collocate nel contesto delle risorse disponibili. Quanto rischio intende assumersi consapevolmente l’organizzazione per raggiungere i propri obiettivi? Decisivo è se una relazione offra una base adeguata per rispondere a queste domande.
Quale obbligo ha il consiglio di amministrazione nella sorveglianza dei rischi?
Ai sensi dell’art. 716a CO, il consiglio di amministrazione ha compiti intrasmissibili e inalienabili, tra cui l’alta direzione della società e l’alta vigilanza sulle persone incaricate della gestione.
Tra questi compiti rientrano la definizione e l’attuazione della strategia nonché la valutazione della situazione di rischio.
Il Codice delle obbligazioni non prescrive tuttavia come il consiglio di amministrazione debba adempiere questo obbligo nella pratica. Come orientamento servono fonti normative quali la norma ISO 31000:2018 Risk Management o il COSO Enterprise Risk Management Framework, che però non sono vincolanti. Colmare il divario tra obbligo di legge e attuazione concreta rientra nella responsabilità del consiglio di amministrazione.
Un orientamento per la ripartizione dei ruoli è offerto dal modello delle tre linee dell’IIA. Esso descrive il consiglio di amministrazione come governing body, che definisce visione, missione, valori e propensione al rischio, delega la responsabilità operativa alla direzione e da questa riceve relazioni sul raggiungimento degli obiettivi. Secondo tale modello, l’interazione delle tre linee deve garantire l’affidabilità, la coerenza e la trasparenza delle informazioni necessarie per decisioni basate sul rischio.
Che cosa richiedono concretamente la FINMA e lo Swiss Code alla rendicontazione?
Per le banche, l’Autorità federale di vigilanza sui mercati finanziari FINMA concretizza l’obbligo di rendicontazione in appositi circolari; per le società quotate, lo Swiss Code raccomanda una valutazione annuale dei rischi.
Secondo la circolare FINMA 2017/1 Corporate governance – banche, in vigore dal luglio 2017, la gestione del rischio comprende «le strutture organizzative nonché i metodi e i processi volti a definire le strategie di rischio e le misure di controllo del rischio, nonché a identificare, analizzare, valutare, gestire, sorvegliare e rendicontare i rischi». L’organo di alta direzione definisce in tale ambito la strategia aziendale, approva il quadro concettuale per la gestione del rischio a livello di istituto e risponde della regolamentazione, dell’istituzione e della sorveglianza di una gestione del rischio efficace nonché del controllo dei rischi complessivi.
La circolare FINMA 2023/1 Rischi e resilienza operativi – banche, interamente rivista e in vigore dal gennaio 2024, concretizza ulteriormente la rendicontazione periodica e prevede almeno una rendicontazione annuale al consiglio di amministrazione e alla direzione sulla resilienza operativa. Per le società quotate al di fuori del settore finanziario, lo Swiss Code of Best Practice for Corporate Governance di economiesuisse, pubblicato nel febbraio 2023, raccomanda una valutazione dei rischi almeno annuale da parte del consiglio di amministrazione, il cui esito deve confluire nello sviluppo del sistema di controllo interno.
Perché molte relazioni sui rischi mancano il proprio scopo?
La rendicontazione dei rischi è spesso troppo ripetitiva, troppo lenta o troppo soggettiva per sostenere il processo decisionale: questa è stata l’affermazione di un relatore di Gartner alla conferenza Enterprise Risk, Audit & Compliance di quest’anno a Londra.
A causa di queste tre caratteristiche, le relazioni sui rischi si riducono regolarmente a semplici comunicazioni di stato: gli indicatori si ripetono senza inquadramento contestuale, le informazioni raggiungono i decisori molto tempo dopo il verificarsi di un rischio e le valutazioni soggettive privano la decisione di una base misurabile.
Come rimedio, Gartner propone di ricorrere all’innovazione, dalle evidenze generate dall’IA alle informazioni rilevate dinamicamente e quantificate, per governare il continuo mutamento del panorama dei rischi.
Che cosa distingue una base decisionale da una semplice comunicazione di stato?
Una base decisionale evidenzia in chiave prospettica le interdipendenze tra i rischi e le possibili misure, invece di fornire una prova retrospettiva.
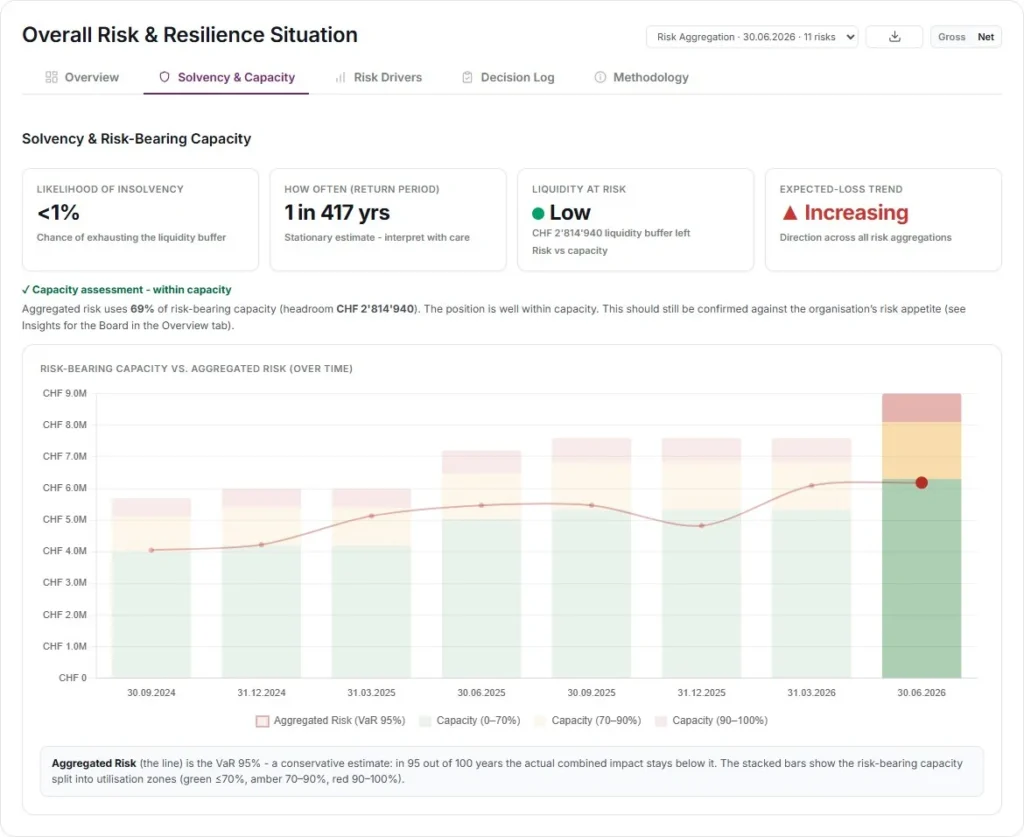
Una relazione deve indicare quali ponderazioni dei rischi vadano effettuate nel contesto dell’andamento degli affari e delle risorse disponibili. Le opzioni d’intervento devono esplicitare gli effetti sul rischio che l’impresa intende assumersi per raggiungere i propri obiettivi. Grandezze di misura monetarie, ad esempio derivanti da una quantificazione dei rischi, aiutano a confrontare i rischi tra loro, ad aggregarli in un rischio complessivo cumulato e a raffrontarli così con la capacità di rischio, anziché descriverli solo in termini qualitativi.
Come si può migliorare concretamente la rendicontazione dei rischi?
Il consiglio di amministrazione verifica per ogni relazione se da essa possa derivare una decisione e rinvia con una richiesta precisa le relazioni prive di questa caratteristica.
Un primo passo verificabile: la funzione di rischio presenta al consiglio di amministrazione, in occasione della prossima seduta ordinaria, un elenco delle relazioni sui rischi presentate nell’anno in corso, indicando per quale relazione sia seguita una decisione concreta, una richiesta di chiarimento o nessuna reazione. Questo quadro mostra immediatamente quale tipo di relazione produca effetti e quale si limiti a documentare.
Il secondo passo riguarda la struttura stessa: le relazioni che devono passare dalla prova allo strumento di gestione devono basarsi su una logica di rendicontazione complessiva, capace di fornire evidenze sui rischi utili alle decisioni, anziché limitarsi a elencare i rischi prioritari. Gli indicatori slegati tra loro non hanno spazio: al loro posto subentrano informazioni interconnesse e contestuali nonché misure concrete e attuabili.
I rischi in cifre per il consiglio di amministrazione
La soluzione per la quantificazione dei rischi traduce i rischi in ordini di grandezza monetari. Rende le relazioni sui rischi destinate al consiglio di amministrazione confrontabili e utilizzabili per decidere.
Domande frequenti
Quale base giuridica disciplina la sorveglianza dei rischi da parte del consiglio di amministrazione in Svizzera?
L’art. 716a CO obbliga il consiglio di amministrazione all’alta direzione della società e all’alta vigilanza sulla gestione. Vi rientrano anche la definizione della strategia e la valutazione della situazione di rischio. Il modo in cui questo obbligo viene attuato nella pratica non è prescritto dalla legge stessa.
Esistono prescrizioni specifiche sulla rendicontazione dei rischi per le banche?
Sì. Secondo la circolare FINMA 2017/1, l’organo di alta direzione approva il quadro concettuale per la gestione del rischio a livello di istituto e risponde di una gestione del rischio efficace. La circolare 2023/1, interamente rivista, prevede inoltre almeno una rendicontazione annuale sulla resilienza operativa al consiglio di amministrazione e alla direzione.
Che cosa raccomanda lo Swiss Code in materia di rendicontazione dei rischi per le società quotate?
Lo Swiss Code of Best Practice for Corporate Governance raccomanda alle società quotate una valutazione dei rischi almeno annuale da parte del consiglio di amministrazione. Il relativo esito deve confluire nello sviluppo del sistema di controllo interno, senza che il Code prescriva una forma di rendicontazione specifica.
Perché molte relazioni sui rischi vengono soltanto prese atto in consiglio di amministrazione invece di condurre a decisioni?
Gartner indica tre cause: indicatori ripetitivi privi di nuovo inquadramento, informazioni tardive successive al verificarsi di un rischio e valutazioni soggettive senza base verificabile. Queste caratteristiche riducono una relazione a mera comunicazione di stato, alla quale il consiglio di amministrazione non reagisce.
Come si può verificare se una relazione sui rischi produce effettivamente effetti in consiglio di amministrazione?
La funzione di rischio redige un elenco di tutte le relazioni sui rischi presentate nell’anno in corso e indica per quale relazione sia seguita una decisione concreta, una richiesta di chiarimento o nessuna reazione. Questo quadro mostra immediatamente quale tipo di relazione produca effetti e quale si limiti a documentare.