

 DE
 EN
 FR
 العربية
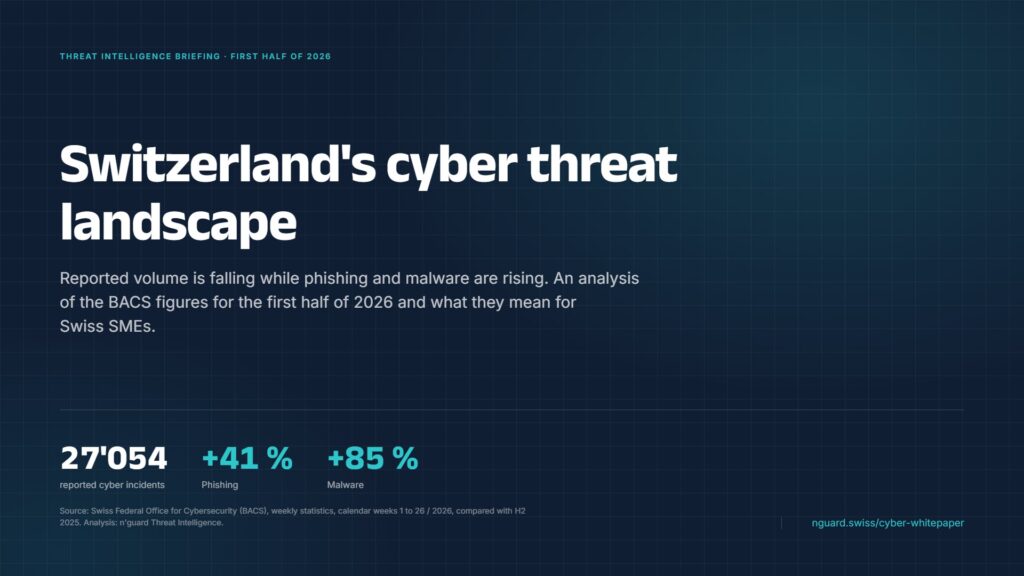
Il panorama delle minacce informatiche in Svizzera presenta una situazione apparentemente paradossale nel primo semestre 2026: il numero di incidenti segnalati diminuisce, mentre forme di attacco specifiche, particolarmente rilevanti per le imprese, aumentano in modo significativo.
27.054 incidenti informatici sono stati segnalati all’Ufficio federale della cibersicurezza (UFCS), un calo del 6,8 per cento rispetto al secondo semestre 2025. Allo stesso tempo, le segnalazioni di phishing sono aumentate del 41 per cento e quelle relative a malware sono cresciute dell’85 per cento. Questo è quanto emerge da un recente Threat Intelligence Briefing di n’guard.swiss, basato sulle statistiche settimanali pubblicamente disponibili dell’UFCS.
L’insegnamento chiave non risiede quindi nel volume complessivo.
Il profilo di rischio sta cambiando. E con esso evolvono anche i requisiti in materia di governance, gestione dei rischi e resilienza informatica.
La minaccia non aumenta necessariamente, ma diventa più insidiosa
Il calo del numero totale di segnalazioni è in gran parte dovuto a un minor numero di tentativi di frode tradizionali. Allo stesso tempo, altri metodi di attacco stanno guadagnando importanza. Il phishing rappresentava il 32,7 per cento delle segnalazioni analizzate nel primo semestre 2026. Lo spoofing è aumentato del 42 per cento, mentre il malware è cresciuto dell’85 per cento partendo da una base iniziale nettamente più ridotta.
Anche la qualità degli attacchi sta cambiando. Il briefing di n’guard segnala varianti di phishing basate sull’intelligenza artificiale e campagne sempre più credibili rivolte a punti di accesso aziendali come Microsoft 365. Nel frattempo, metodi come ClickFix dimostrano come gli aggressori integrino strategicamente il comportamento umano nella catena d’attacco: gli utenti vengono indotti a eseguire essi stessi comandi dannosi.
Questi numeri vanno tuttavia adeguatamente contestualizzati. Le statistiche dell’UFCS registrano gli incidenti segnalati, non il numero effettivo complessivo di ciberattacchi in Svizzera. In particolare per gli attacchi tecnicamente più sofisticati, è probabile che esista una cifra oscura significativa.
Per le imprese, è meno importante sapere se il numero di attacchi sia statisticamente in aumento o in calo. Ciò che conta è come le minacce esterne incidano sul proprio profilo di rischio.
La threat intelligence deve diventare risk intelligence
È esattamente qui che inizia la prospettiva GRC.
Un aumento del phishing del 41 per cento è, in prima battuta, un’informazione sul panorama delle minacce esterne. Per il management, questa informazione diventa rilevante solo quando viene collegata al proprio contesto aziendale.
Quali identità e sistemi sono esposti? Da essi dipendono quali processi aziendali critici? Quali controlli sono in atto? Quali terze parti dispongono di accesso? Quali obblighi normativi potrebbero essere attivati da un incidente? E quale impatto avrebbe un’interruzione sull’operatività aziendale?
Dal punto di vista GRC, si forma una catena:
È così che la threat intelligence diventa risk intelligence.
È proprio questo collegamento a mancare tuttora in molte organizzazioni. Security operations, registri dei rischi, requisiti di conformità, gestione del rischio di terze parti e continuità operativa dispongono ciascuno di informazioni preziose. Tuttavia, se gestiti in modo isolato, la visione d’insieme, decisiva, resta frammentata.
Un incidente di cibersicurezza non dovrebbe generare soltanto un ticket per il team di sicurezza. Dovrebbe anche sollevare la questione se un rischio esistente debba essere rivalutato, un controllo adeguato, una terza parte riesaminata, oppure uno scenario di resilienza aggiornato.
La regolamentazione fa della cibersicurezza un compito di governance
Il fatto che i rischi informatici non possano più essere considerati esclusivamente una questione tecnica è dimostrato anche dagli sviluppi normativi.
Con la NIS2, l’UE pone esplicitamente la responsabilità a livello di direzione. Gli organi di vertice delle aziende interessate devono approvare le misure di gestione del rischio di cybersicurezza e vigilare sulla loro attuazione. La direttiva collega l’analisi del rischio alla gestione degli incidenti, alla continuità operativa, alla sicurezza della catena di fornitura, alla gestione delle vulnerabilità e alla valutazione dell’efficacia delle misure di sicurezza.
Nel 2026 verrà introdotto un ulteriore elemento importante: il Cyber Resilience Act (CRA). A partire dall’11 settembre 2026, i produttori saranno tenuti a segnalare le vulnerabilità sfruttate attivamente e gli incidenti di sicurezza gravi nei prodotti con componenti digitali. Tra l’altro, è prevista una notifica di allerta precoce entro 24 ore e un rapporto di follow-up entro 72 ore.
Il CRA illustra un cambiamento fondamentale: la cybersicurezza diventa un compito soggetto a controllo e verifica lungo l’intero ciclo di vita del prodotto. Valutazione del rischio, gestione delle vulnerabilità, segnalazione degli incidenti e responsabilità devono essere integrate.
Anche la Svizzera segue questa evoluzione. Dal 1° aprile 2025, i gestori di infrastrutture critiche avranno l’obbligo di segnalare determinati attacchi informatici. Dopo la scoperta di un incidente rilevante, la segnalazione all’UFCS deve, in linea di principio, avvenire entro 24 ore.
La direzione comune è chiara: la cybersicurezza è sempre più intesa, dal punto di vista normativo, come un compito di governance e di gestione del rischio.
La ciber-resilienza inizia dalle connessioni
La conseguenza non è introdurre un ulteriore controllo isolato per ogni nuova minaccia.
Le aziende devono comprendere come minacce, rischi, processi, controlli, terze parti e requisiti normativi interagiscano tra loro. È qui che il GRC diventa l’elemento di collegamento tra Cyber Security e Cyber Resilience.
La ciber-resilienza significa in definitiva più che prevenire semplicemente gli attacchi. Le organizzazioni devono anticipare i rischi, rilevare e gestire gli incidenti, limitarne gli impatti ed essere in grado di ripristinare le funzioni aziendali critiche.
Un approccio GRC olistico fornisce la trasparenza necessaria: quali processi critici sono a rischio? Quali controlli li proteggono? Quanto sono efficaci questi controlli? Quali dipendenze esistono con terze parti? Quali requisiti normativi si applicano? E dove le nuove minacce creano rischi aggiuntivi?
La domanda rilevante non è il numero di attacchi
I 27.054 incidenti informatici segnalati nel primo semestre 2026 sono anzitutto un segnale.
Il panorama delle minacce sta cambiando, mentre CRA, NIS2 e l’obbligo di segnalazione svizzero impongono al contempo requisiti più elevati in materia di gestione del rischio, responsabilità e tracciabilità.
Per le aziende, diventa cruciale una capacità: tradurre rapidamente i cambiamenti dell’ambiente di minaccia esterno nel proprio contesto di rischio e prendere decisioni di conseguenza.
La domanda centrale non è quindi più solo: come ci proteggiamo dagli attacchi informatici?
Ma piuttosto: comprendiamo davvero quali rischi informatici minacciano la nostra attività e siamo in grado di gestirli efficacemente?



