DE
 EN
 FR
 العربية
Contents 5
- Che cosa richiede l'articolo 21 della direttiva NIS2 per la catena di fornitura?
- Quanto è strettamente collegata la sanzione a una carenza nella catena di fornitura?
- Che cosa rivela l'attuazione tedesca sul meccanismo sanzionatorio?
- Perché i fornitori svizzeri sono comunque coinvolti?
- Come si può ripartire la responsabilità tra acquisti, gestione del rischio e sicurezza informatica?
La direttiva NIS2 impone alle entità essenziali e importanti di gestire attivamente la sicurezza della propria supply chain, non semplicemente di documentarla. Le organizzazioni che ignorano questo obbligo rischiano lo stesso quadro sanzionatorio previsto per la violazione dell’obbligo di notifica o dei più ampi requisiti di gestione del rischio. L’attenzione generata da questa minaccia riporta al centro una questione aperta in molte organizzazioni: quale funzione è responsabile quando un fornitore diventa un rischio.
L’articolo 21 della direttiva NIS2 elenca esplicitamente la sicurezza della supply chain tra le misure di gestione del rischio e lega le violazioni allo stesso quadro sanzionatorio previsto per gli altri obblighi fondamentali. La responsabilità può essere ripartita in modo chiaro quando la sicurezza IT fornisce i criteri tecnici, il risk management aggrega la valutazione e il procurement la traduce in clausole contrattuali applicabili.
Cosa richiede l’articolo 21 della direttiva NIS2 per la supply chain?
L’articolo 21, paragrafo 2, lettera d), elenca esplicitamente la sicurezza della supply chain, comprese le relazioni con i fornitori diretti e i prestatori di servizi, tra le misure di gestione del rischio richieste.
Il paragrafo 3 dello stesso articolo precisa ulteriormente questo obbligo: nella scelta delle misure appropriate, le entità devono tenere conto delle vulnerabilità specifiche di ciascun singolo fornitore, così come della qualità complessiva dei suoi prodotti e delle sue prassi di cibersicurezza.
A livello dell’Unione, l’articolo 22 integra questo obbligo individuale con valutazioni coordinate del rischio per le supply chain critiche. Ciò dimostra che il legislatore considera il rischio di supply chain come un tema distinto e rilevante a livello europeo, e non come un’appendice della gestione del rischio interna.
Quanto è stretto il legame tra sanzione e inadempienza nella supply chain?
Le violazioni dell’articolo 21 sono sanzionate secondo lo stesso quadro previsto per gli altri obblighi fondamentali della direttiva, fino a 10 milioni di euro o al 2 percento del fatturato annuo mondiale per le entità essenziali.
L’articolo 34 della direttiva NIS2 definisce questo quadro e prevede, per le entità importanti, in caso di violazione dell’articolo 21 o dell’articolo 23, un importo massimo di almeno 7 milioni di euro o dell’1,4 percento del fatturato annuo mondiale.
Ciò pone una gestione inadeguata dei fornitori sullo stesso piano regolamentare, in termini sanzionatori, di una notifica mancata o dell’assenza di un piano di continuità. Per la funzione di governance, ciò significa che la valutazione del rischio fornitori richiede lo stesso livello di evidenza documentale delle altre misure previste dall’articolo 21.
Cosa rivela l’attuazione tedesca sul meccanismo sanzionatorio?
La Sezione 30, paragrafo 2, punto 4, del BSIG traduce l’obbligo relativo alla supply chain in un requisito concreto di misure, e la Sezione 65 BSIG lo rafforza con un catalogo sanzionatorio a più livelli.
La legge tedesca di attuazione della NIS2 è entrata in vigore il 6 dicembre 2025, attivando le disposizioni sanzionatorie della Sezione 65 BSIG. Secondo secjur, la disposizione comprende in totale 17 categorie di infrazioni, che vanno da 100.000 euro per negligenza a 10 milioni di euro per mancanza di misure di gestione del rischio o violazione dell’obbligo di notifica.
Ai sensi della Sezione 65, paragrafo 8, BSIG, l’Ufficio federale tedesco per la sicurezza informatica può utilizzare come base di calcolo il fatturato mondiale del gruppo e, in caso di dubbio, stimarlo. Ciò estende la base di valutazione anche alle relazioni con i fornitori all’interno di un gruppo.
Perché i fornitori svizzeri sono comunque coinvolti?
La direttiva NIS2 si applica formalmente solo all’interno dell’UE, eppure le aziende svizzere entrano nella sua sfera di influenza non appena un cliente UE trasferisce contrattualmente i propri obblighi di sicurezza ai fornitori.
Secondo ncloud.swiss, le aziende svizzere non sono destinatarie di una propria legge, ma di clausole contrattuali che un cliente UE trasferisce a valle per adempiere al proprio obbligo ai sensi dell’articolo 21.
La legge svizzera sulla sicurezza delle informazioni, nella sua versione rivista, si rivolge principalmente alle autorità federali e agli operatori di infrastrutture critiche e, a differenza della NIS2, non prevede una responsabilità personale della direzione. Per i fornitori svizzeri, ciò significa che l’applicazione effettiva non avviene tramite una legge, ma tramite il contratto di fornitura con il cliente UE.
Come può essere ripartita la responsabilità tra procurement, risk management e sicurezza IT?
Nessuna delle fonti esaminate prescrive una ripartizione come requisito normativo, ma la struttura dell’articolo 21 suggerisce una divisione dei compiti lungo la catena di processo.
La sicurezza IT valuta i criteri tecnici indicati all’articolo 21, paragrafo 3: le vulnerabilità specifiche di un fornitore e la qualità delle sue prassi di cibersicurezza. Il risk management riunisce queste singole valutazioni nell’ambito della Third-Party Risk Governance e le inserisce nel quadro complessivo dell’appetito al rischio. Il procurement traduce il risultato in clausole contrattuali applicabili in caso di controversia, come diritti di audit o termini di notifica per gli incidenti di sicurezza.
L’articolo 20 impone agli organi di gestione di approvare le misure di gestione del rischio e di sovrintendere alla loro attuazione. Senza una ripartizione documentata delle tre funzioni, questo dovere di supervisione può difficilmente essere dimostrato in modo credibile. Un primo passo verificabile consiste, per il risk management, nel compilare entro i prossimi tre mesi un registro dei fornitori diretti che documenti i criteri dell’articolo 21, paragrafo 3, per ciascun fornitore, e nel consegnare tale registro al procurement come base per la prossima negoziazione contrattuale.
Rilevare e gestire il rischio fornitori in modo strutturato
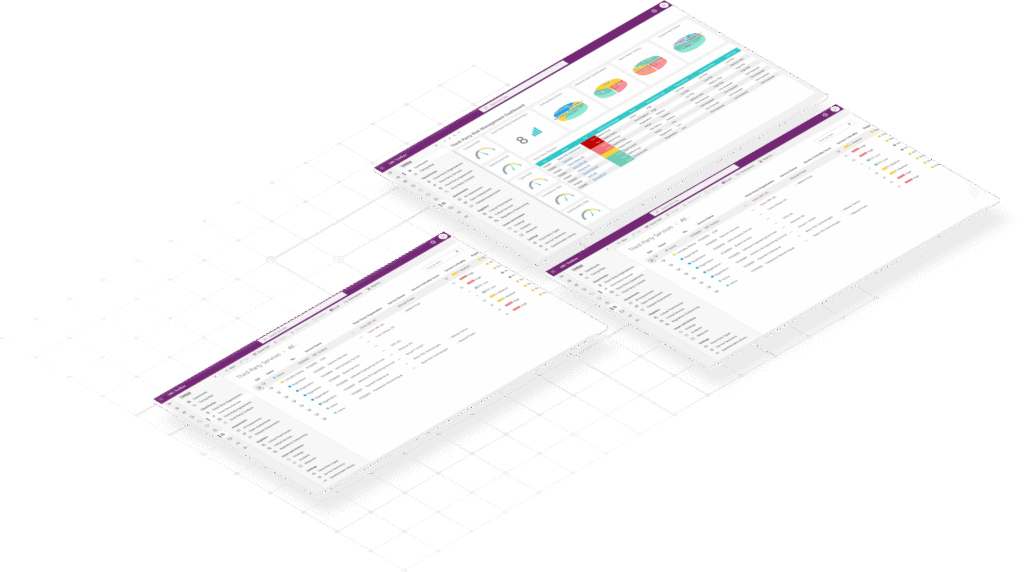
Third-Party Risk Management riunisce la valutazione delle vulnerabilità e lo stato contrattuale per ciascun fornitore. Rende visibile dove risk management e procurement valutano diversamente lo stesso fornitore.
Third-Party Risk ManagementDomande frequenti
Cosa succede se un’azienda viola l’obbligo relativo alla supply chain ai sensi della NIS2?
Una violazione dell’obbligo relativo alla supply chain ai sensi dell’articolo 21 è sanzionata secondo lo stesso quadro previsto per gli altri obblighi fondamentali della direttiva NIS2. Le entità essenziali rischiano sanzioni fino a 10 milioni di euro o al 2 percento del fatturato annuo mondiale, le entità importanti almeno 7 milioni di euro o l’1,4 percento.
La NIS2 si applica anche alle aziende svizzere senza presenza nell’UE?
La direttiva NIS2 si applica formalmente solo all’interno dell’UE. I fornitori svizzeri entrano comunque nella sua sfera di influenza quando un cliente UE trasferisce contrattualmente i propri obblighi ai sensi dell’articolo 21. L’applicazione avviene quindi non tramite una legge, ma tramite clausole contrattuali nel contratto di fornitura con il cliente UE.
Quale livello di sanzione è previsto per le violazioni dell’articolo 21?
L’articolo 34 della direttiva NIS2 prevede per le entità essenziali sanzioni fino a 10 milioni di euro o al 2 percento del fatturato annuo mondiale, e per le entità importanti almeno 7 milioni di euro o l’1,4 percento. L’attuazione tedesca nella Sezione 65 BSIG comprende 17 infrazioni sanzionabili a più livelli, da 100.000 euro a 10 milioni di euro.
Chi, all’interno di un’azienda, dovrebbe essere responsabile della valutazione del rischio fornitori?
Una ripartizione dei compiti ragionevole affida la valutazione tecnica delle vulnerabilità e delle prassi di cibersicurezza alla sicurezza IT. Il risk management aggrega queste valutazioni e le inserisce nel quadro complessivo dell’appetito al rischio. Il procurement traduce il risultato in clausole contrattuali applicabili, come diritti di audit o termini di notifica.
Cosa significa l’articolo 22 della direttiva NIS2 per le supply chain critiche?
L’articolo 22 integra l’obbligo individuale relativo alla supply chain previsto dall’articolo 21 con valutazioni coordinate del rischio a livello dell’Unione per le supply chain critiche. Ciò dimostra che il legislatore considera il rischio di supply chain come un tema distinto e rilevante a livello europeo, e non semplicemente come parte della gestione del rischio interna delle singole entità.