DE
 EN
 FR
 العربية
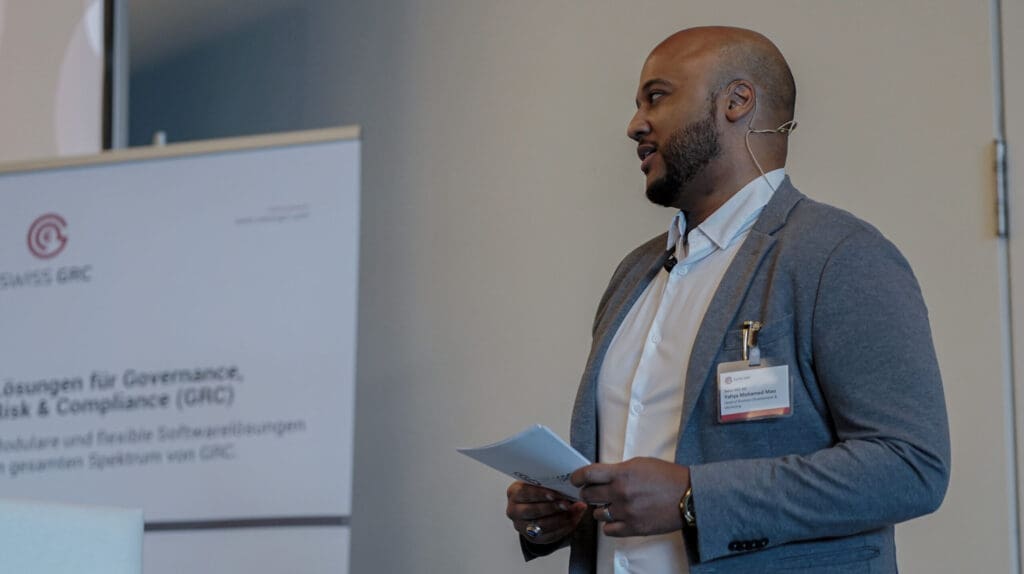
Yahya Mohamed Mao, Head Business Development & Marketing di Swiss GRC AG, dà il benvenuto al pubblico, ai relatori e ai partner dell’evento in occasione del 5° SWISS GRC DAY. Promette loro un percorso interessante attraverso temi stimolanti nell’ambito di governance, risk management e compliance e si dice fiducioso in presentazioni interessanti e discussioni stimolanti durante la pausa e nel corso dell’aperitivo.
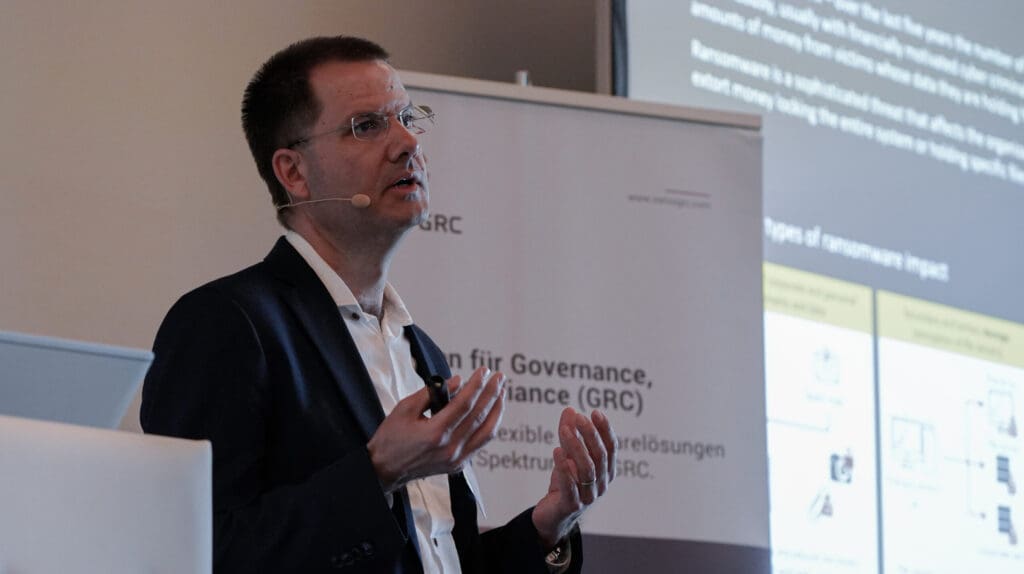
«Siete pronti per il ransomware?», chiede Tom Schmidt, Partner presso Ernst & Young AG, EMEIA FSO Cybersecurity Competency Leader e Switzerland FSO Cybersecurity Leader. Descrive le minacce cyber attuali e le sfide future, illustrando come (e a cosa) le aziende devono prepararsi.
Il ransomware è al centro della sua presentazione. In questa forma di attacco informatico, i criminali cifrano dati e server. Nell’ambito della cosiddetta doppia estorsione, non si limitano a chiedere un riscatto per la decifrazione, ma anche una somma per non pubblicare i dati sottratti in modo da attirare l’attenzione dei media. Questa «industria», che ha ormai dato vita a veri e propri cyber-sindacati operanti in reti estese, ha generato circa 20 miliardi di dollari statunitensi solo nel 2020 (contro circa 11 miliardi nel 2019). Il ransomware costituisce quindi un business altamente redditizio e una delle ragioni della rapida crescita di questi attacchi informatici. Tom Schmidt illustra le diverse fasi di un attacco ransomware e come le aziende possano premunirsi.
> Link alla presentazione
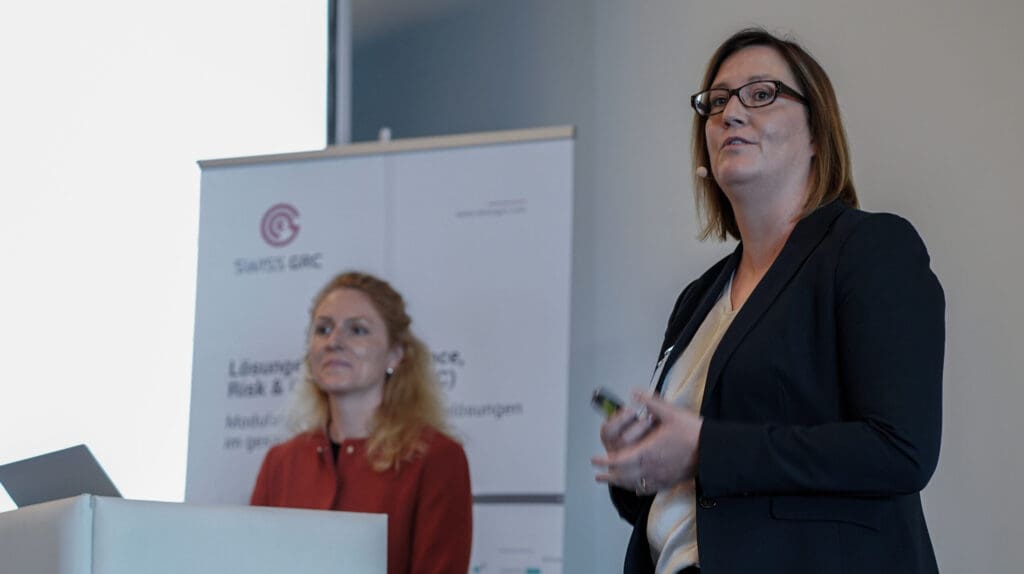
La Dr. Susanna Lüthi-Walter, Chief Risk Officer ZRe, Zurich Insurance Company, ed Eva Severa-Züger, Chief Compliance Officer ZRe, Zurich Insurance Company, conoscono i pilastri, le sfide e i fattori di successo nella costruzione di un ICS olistico dal punto di vista di risk e compliance.
Se tradizionalmente il perimetro di un sistema di controllo interno (ICS) si concentra sull’informativa finanziaria, la crescente importanza dei sistemi di monitoraggio nel contesto attuale porta a una visione olistica dell’ICS. Le relatrici illustrano questa tendenza e descrivono un ICS olistico come parte integrante del risk management a livello aziendale, che mappa tutti i rischi operativi e finanziari significativi dell’azienda e integra anche i rischi di compliance. Dal punto di vista delle relatrici, ciò richiede un approccio pragmatico, una strategia ICS integrativa (compresa la pianificazione dell’attuazione), strumenti e tool coordinati e, aspetto molto importante, risorse sufficienti e un forte coinvolgimento della prima linea.
> Link alla presentazione
Il Dr. iur. Jean-Pierre Méan, avvocato ed ex membro del consiglio di Transparency International Switzerland, condivide la sua esperienza in materia di compliance management e mostra come una cultura della compliance integrale possa contribuire a rimediare ai rischi di compliance e integrità.
Anche questa presentazione pone l’approccio olistico al centro. Un approccio di questo tipo si rivela efficace anche per il tema complesso della compliance. Il solo fatto che la compliance faccia parte della famiglia di norme ISO sulla governance dimostra gli stretti legami con governance, anticorruzione, whistleblowing, ecc. La norma sull’anticorruzione viene utilizzata come esempio per mostrare come si possa attuare una cultura della compliance, cosa occorra considerare e dove la norma risulti più utile. In ogni caso, l’impegno del top management è determinante per il successo della cultura della compliance di un’azienda. E, ovviamente, esistono ancora margini di miglioramento in materia di compliance. Il Dr. Méan li individua nel ruolo e nel posizionamento del compliance officer, nei conflitti di interesse e nella compliance per le PMI, tra gli altri aspetti.
> Link alla presentazione
Tolga Ece, responsabile del Competence Center Risk and Insurance Management della Città di Zurigo, presenta la gestione delle opportunità e dei rischi della Città di Zurigo e il suo approccio globale per migliorare il processo decisionale: un resoconto pratico sui fattori di successo.
La Città di Zurigo dispone di un regolamento su rischi e assicurazioni dal 2011. Di conseguenza, il risk management si è diffuso, ma mancava un sistema comune e una visione consolidata. Il progetto CHARM (dall’inglese opportunity and risk management), che mira a identificare e gestire sia le opportunità sia i rischi, intende cambiare questa situazione. L’obiettivo è creare una politica globale in materia di opportunità e rischi che garantisca, ad esempio, le prestazioni e la funzionalità dell’amministrazione cittadina, che conta quasi 30.000 dipendenti, e che promuova tra i collaboratori la consapevolezza di opportunità e rischi. Tolga Ece descrive la procedura concreta seguita nel progetto (workshop, approccio bottom-up), indica i fattori di successo (approccio semplice, limiti chiari), gli ostacoli incontrati (consolidamento e quantificazione dei rischi) e le fasi per lo sviluppo futuro (indicatori di allerta precoce, rischi trasversali).
> Link alla presentazione
Angela Hunziker, Head of Corporate Risk Management, SBB CFF FFS, illustra come si presenta nella pratica l’integrated assurance e le sfide della cooperazione tra diverse funzioni di assurance.
Per assurance si intende l’insieme delle funzioni di monitoraggio e controllo esistenti in un’azienda, mentre la combined assurance rappresenta la cooperazione coordinata e integrata di tutte le funzioni direttamente o indirettamente legate al rischio, in grado di contribuire al miglioramento della struttura di governance. Angela Hunziker illustra gli approcci relativi all’integrated assurance (ISO 37000, three-line model dell’IIA), indicando le condizioni quadro favorevoli e gli ostacoli attuali. Nella seconda parte della presentazione, offre uno sguardo pratico sull’integrated assurance (IA) presso le FFS, delineando gli obiettivi aziendali dell’azienda, l’inserimento organizzativo dell’IA e la cooperazione. Infine, rivela a che punto si trovano le FFS in termini di scambio regolare di informazioni, elaborazione congiunta dei temi, processi coordinati, un panorama di strumenti coerente e un sistema di gestione olistico, e dove esistono margini di miglioramento.
> Link alla presentazione
René Schüttel, Risk Manager di fedpol, illustra gli approcci attuali e nuovi (intelligenti) alla valutazione della situazione e dei rischi e pone la domanda «Cosa è futuro e cosa è già realtà?».
Le nuove tecnologie aprono nuove opportunità, ma comportano anche nuovi rischi (digitali) da gestire. I cambiamenti nel risk management (RM) nell’era della digitalizzazione sono illustrati mediante un grafico. I risultati di un sondaggio condotto nel 2018 forniscono invece indicazioni sui cambiamenti attesi nel breve termine (ad esempio, crescente grado di automazione, miglioramento del trattamento dei dati) e nel lungo termine (ad esempio, uso crescente di big data e IA, minaccia crescente di attacchi informatici). Questi cambiamenti implicano la necessità di considerazioni strategiche e aziendali in relazione al RM, oltre che operative e procedurali. Anche le considerazioni relative a management e leadership sono un tema centrale. Non mancano gli approcci concreti per l’ulteriore sviluppo digitale del risk management di fedpol. La quantificazione del rischio e un sistema di allerta precoce ne sono solo due esempi.
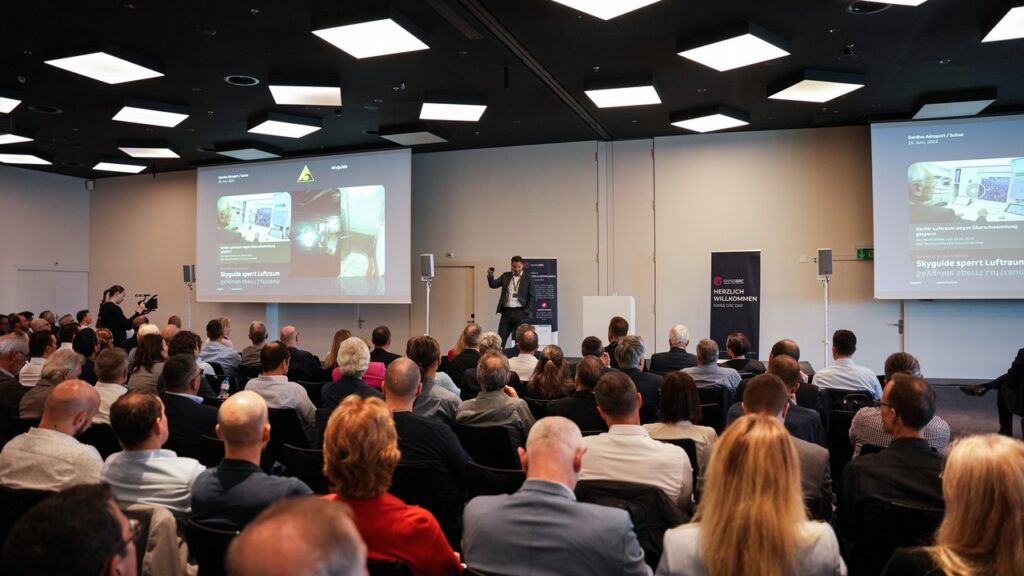
Galleria fotografica
/*! elementor – v3.18.0 – 20-12-2023 */ .elementor-widget-image-carousel .swiper,.elementor-widget-image-carousel .swiper-container{position:static}.elementor-widget-image-carousel .swiper-container .swiper-slide figure,.elementor-widget-image-carousel .swiper .swiper-slide figure{line-height:inherit}.elementor-widget-image-carousel .swiper-slide{text-align:center}.elementor-image-carousel-wrapper:not(.swiper-container-initialized):not(.swiper-initialized) .swiper-slide{max-width:calc(100% / var(–e-image-carousel-slides-to-show, 3))}


Affidatevi a GRC TOOLBOX, il vostro software di risk management
Ci contatti per una consulenza iniziale senza impegno o per una demo online o dal vivo presso la vostra sede, e faccia affidamento sul software GRC di Swiss GRC AG. +41 41 220 75 00, sales@swissgrc.com
Desidera maggiori informazioni sulle soluzioni di Swiss GRC AG? Ci contatti per una consulenza iniziale senza impegno o per una demo online o dal vivo presso la vostra sede. La contatteremo il prima possibile. Grazie mille!