DE
 EN
 IT
 العربية
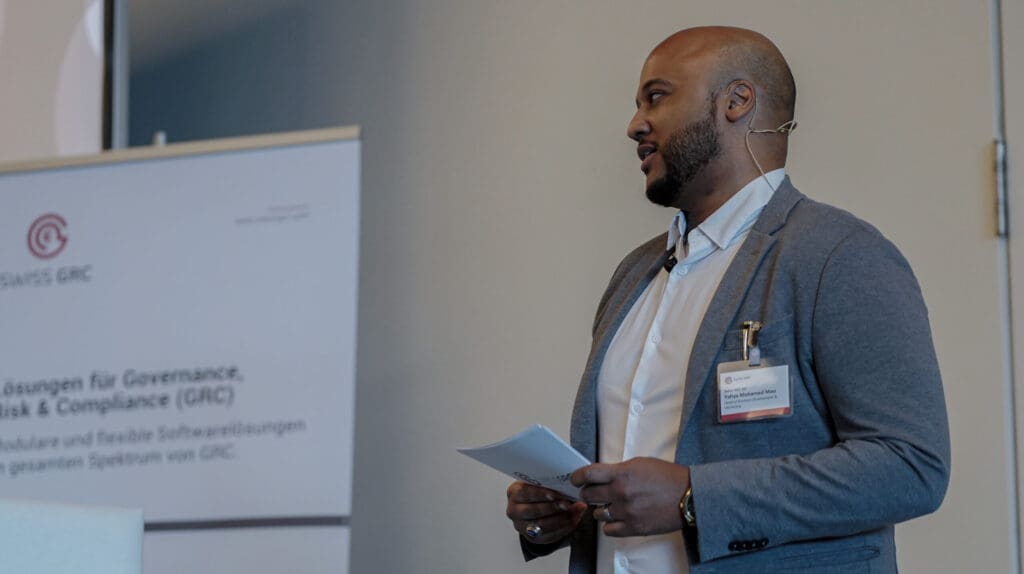
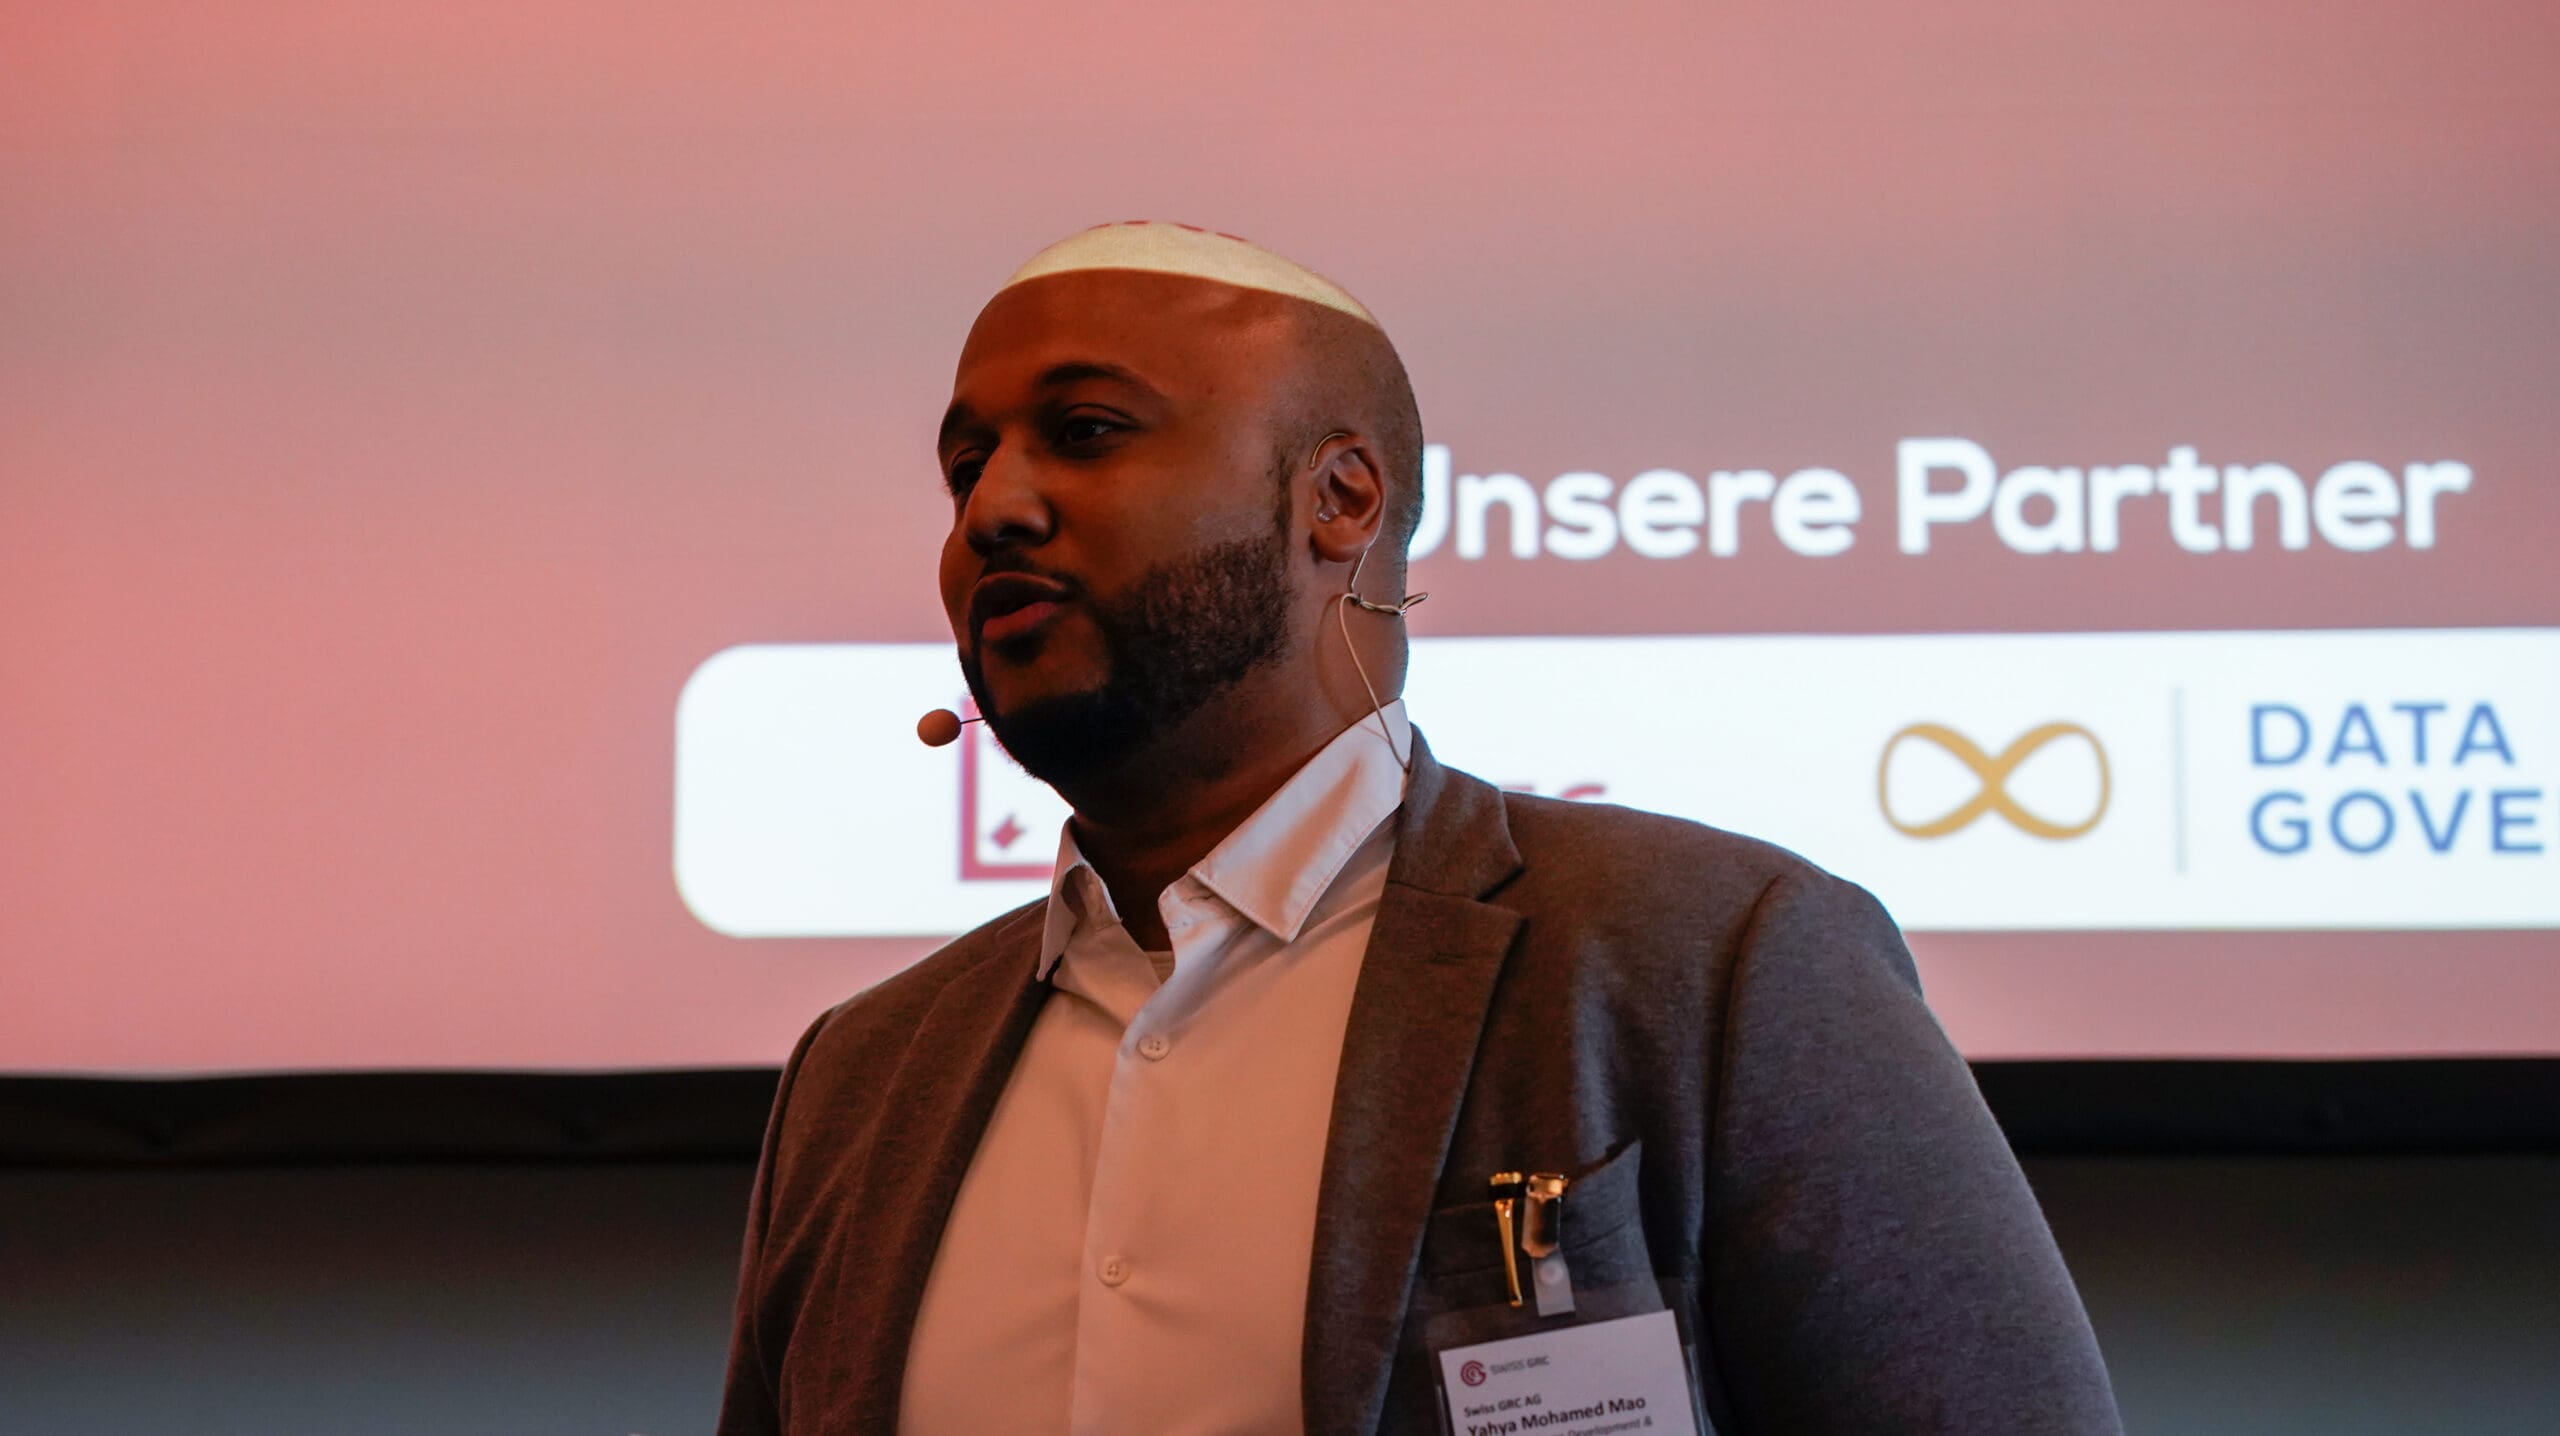
Yahya Mohamed Mao, Head Business Development & Marketing de Swiss GRC AG, accueille le public, les intervenants et les partenaires de la manifestation à l’occasion du 5e SWISS GRC DAY. Il leur promet un parcours instructif à travers des sujets passionnants dans le domaine de la gouvernance, de la gestion des risques et de la conformité, et se réjouit par avance de présentations intéressantes et de discussions stimulantes pendant la pause et autour d’un verre.
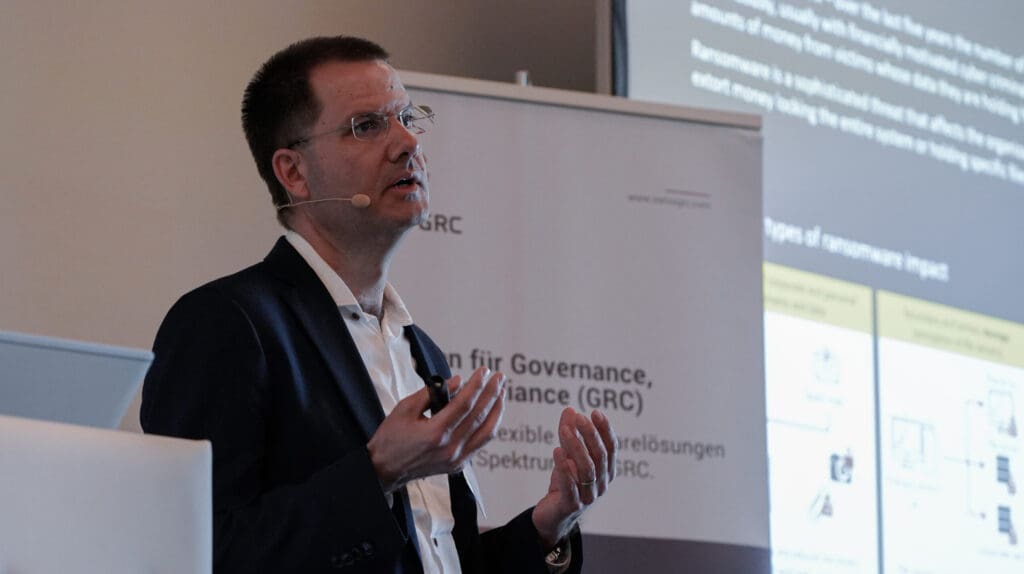
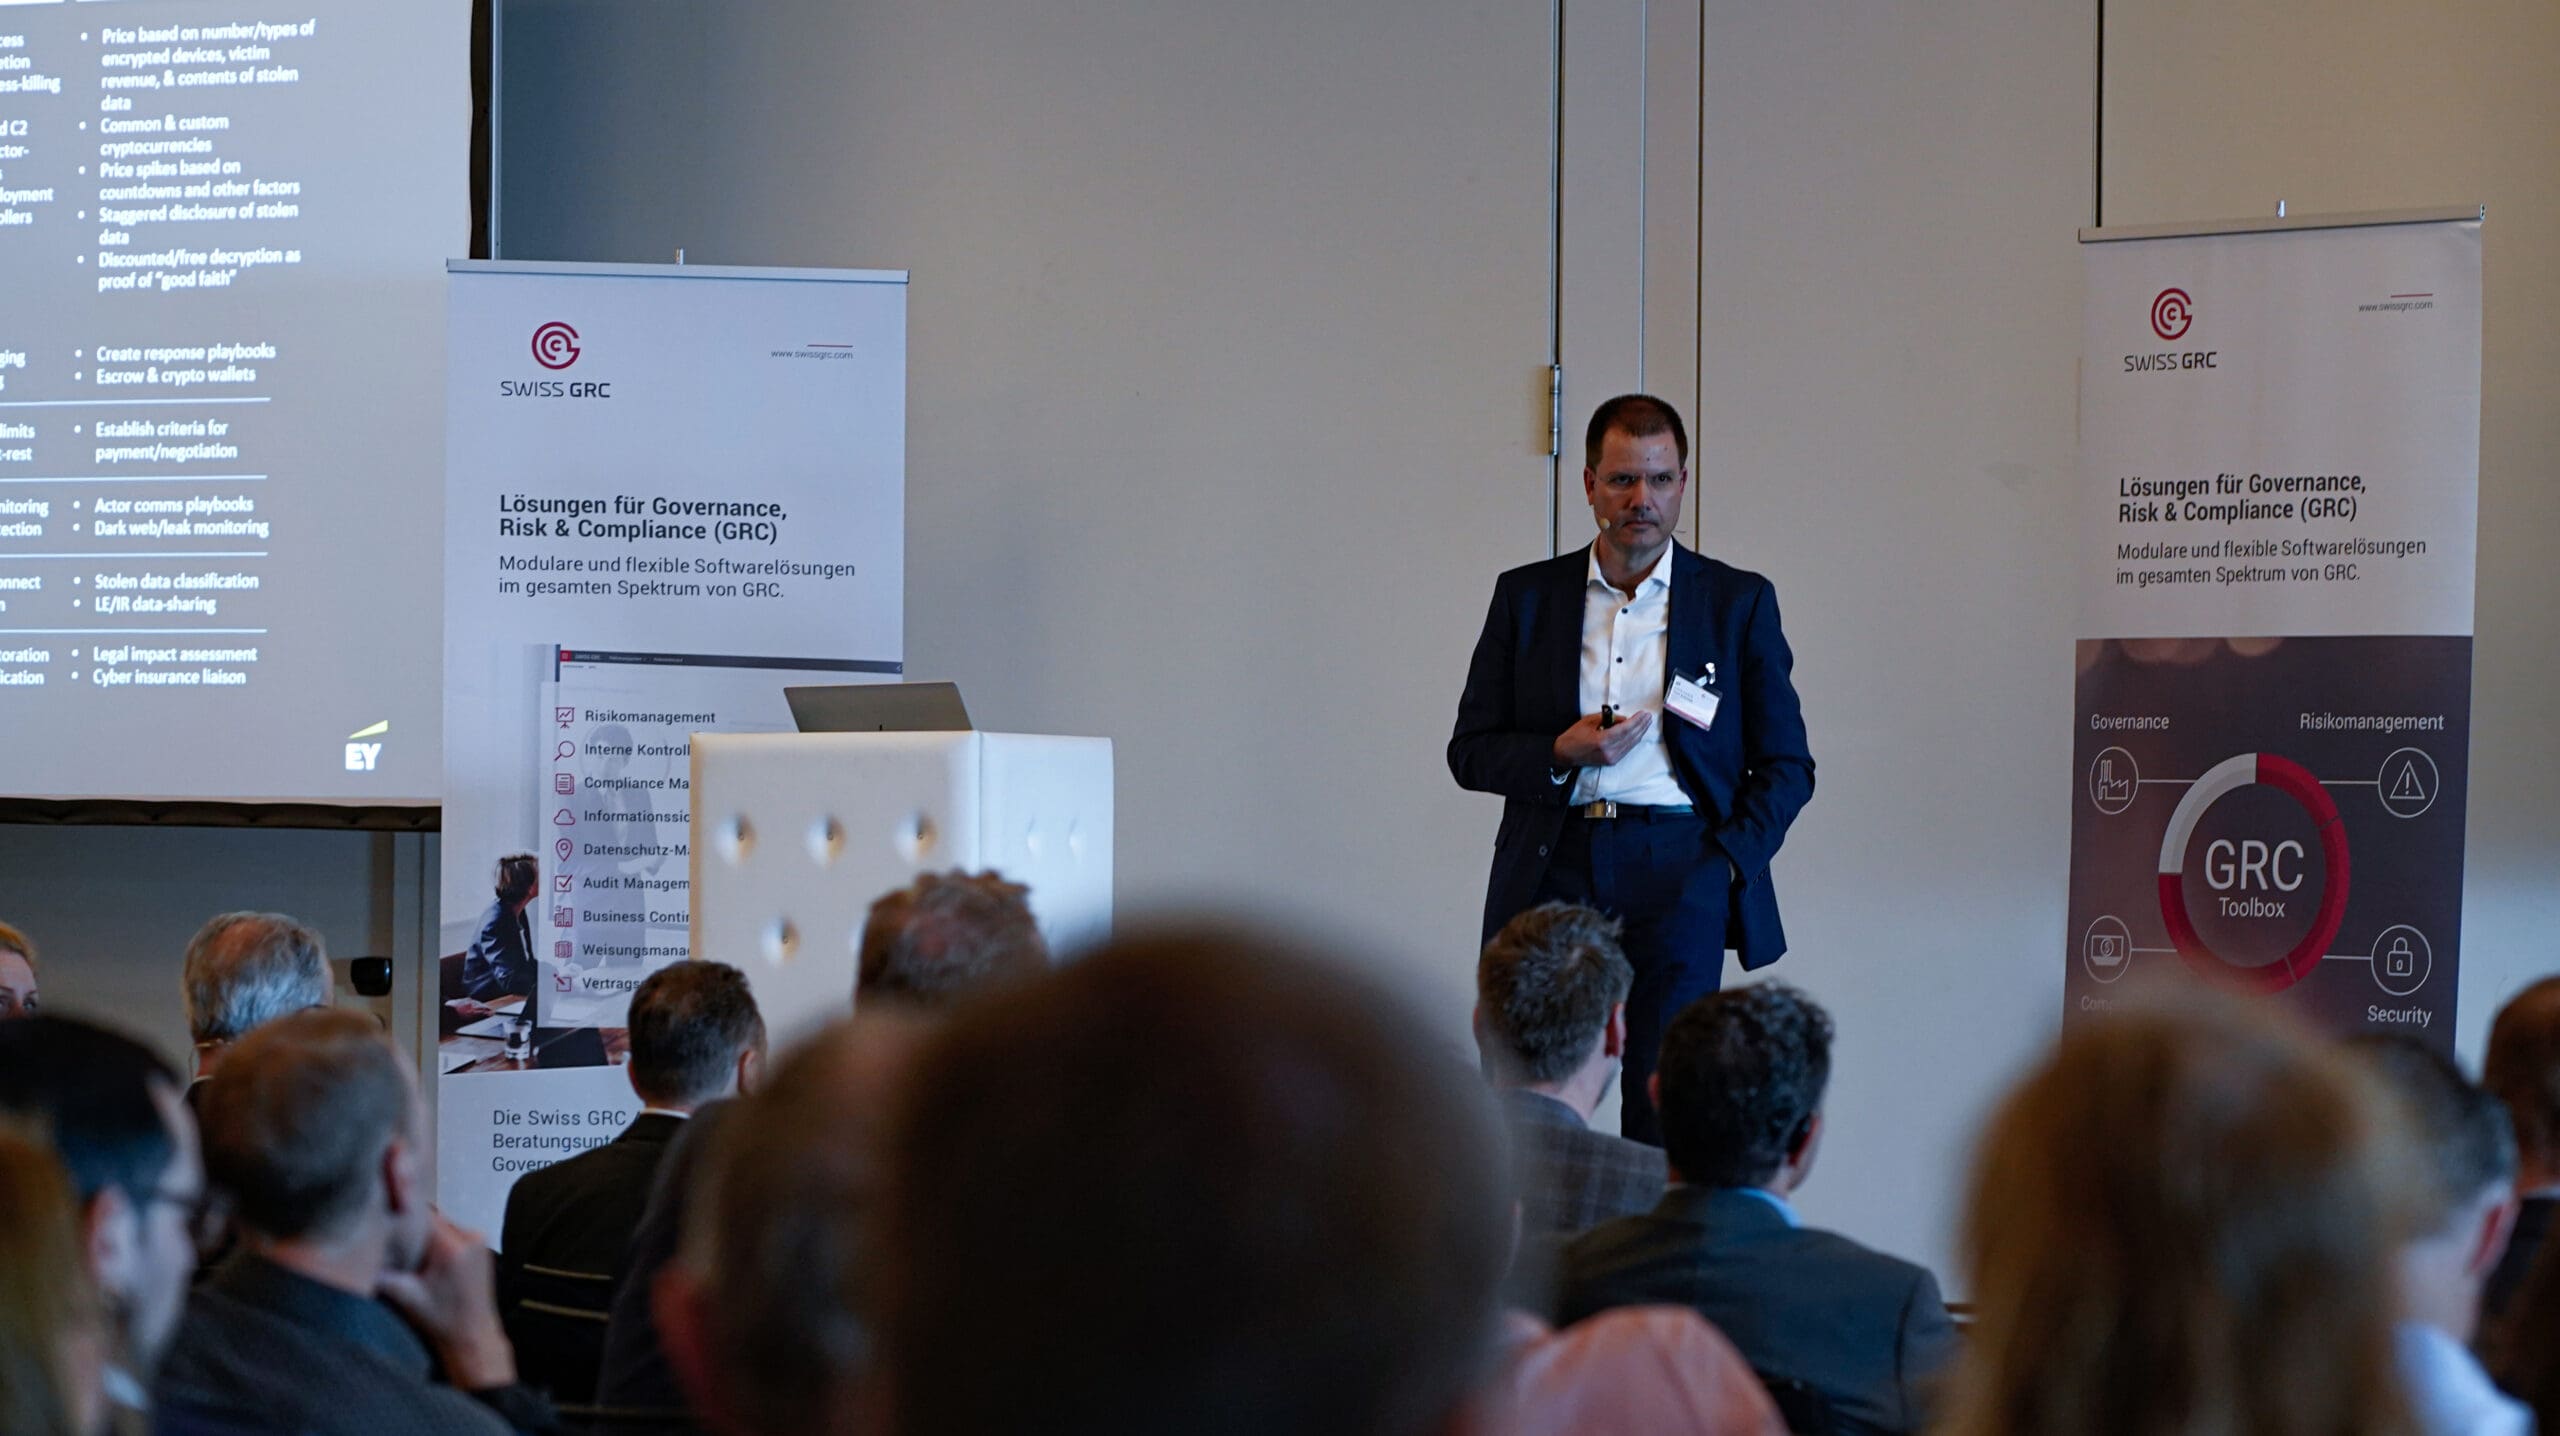
« Are you Ransom ready ? », demande Tom Schmidt, Partner Ernst & Young AG, EMEIA FSO Cybersecurity Competency Leader & Switzerland FSO Cybersecurity Leader. Il décrit les cybermenaces actuelles et les défis à venir, et explique à quoi les entreprises doivent se préparer, et comment.
Les rançongiciels sont au cœur de sa présentation. Dans cette forme de cyberattaque, les cybercriminels chiffrent les données et les serveurs. Dans le cadre d’une double extorsion, ils réclament de l’argent non seulement pour le déchiffrement, mais également pour ne pas publier, de manière très médiatisée, les données dérobées. Cette « industrie », qui a désormais constitué de véritables syndicats du cybercrime et qui opère au sein d’un vaste réseau, a généré environ 20 milliards de dollars américains pour la seule année 2020 (contre environ 11 milliards en 2019). Les rançongiciels constituent donc une activité extrêmement lucrative et l’une des raisons de la progression rapide de ces cyberattaques. Tom Schmidt présente les différentes étapes d’une attaque par rançongiciel et la manière dont les entreprises peuvent s’en prémunir.
> Lien vers la présentation
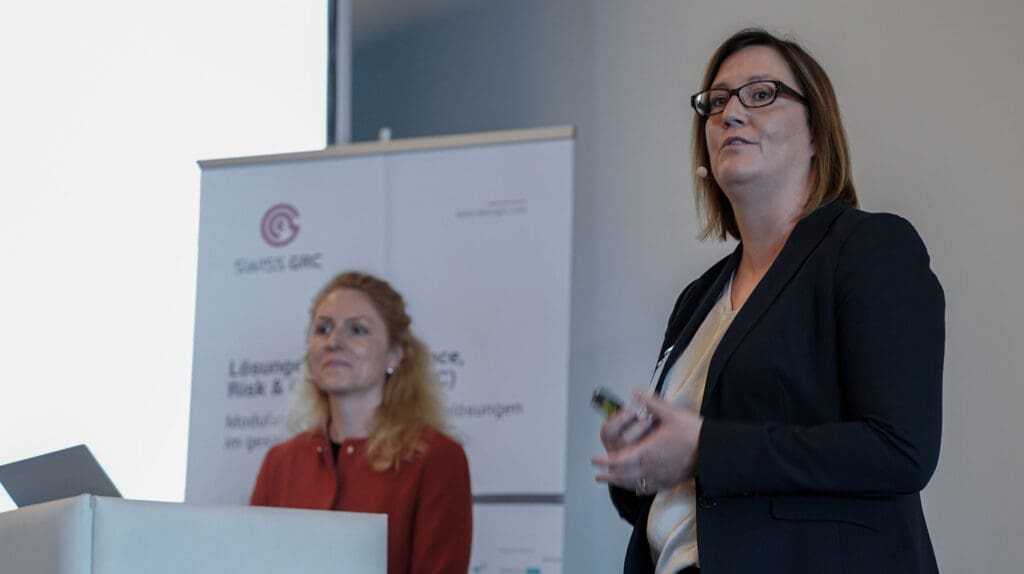
Dr Susanna Lüthi-Walter, Chief Risk Officer ZRe, Zurich Insurance Company, et Eva Severa-Züger, Chief Compliance Officer ZRe, Zurich Insurance Company, connaissent les composantes, les défis et les facteurs de succès de la mise en place d’un dispositif de contrôle interne global, du point de vue des risques et de la conformité.
Alors que le périmètre d’un dispositif de contrôle interne (ICS) se concentre traditionnellement sur l’information financière, l’importance croissante des systèmes de surveillance dans l’environnement actuel conduit à une vision globale du contrôle interne. Les intervenantes mettent en lumière cette tendance et décrivent un dispositif de contrôle interne global comme partie intégrante de la gestion des risques à l’échelle de l’entreprise, laquelle cartographie l’ensemble des risques opérationnels et financiers significatifs et intègre également les risques de conformité. De leur point de vue, cela suppose une approche pragmatique, une stratégie de contrôle interne intégrative (y compris la planification de sa mise en œuvre), des instruments et des outils coordonnés et, point essentiel, des ressources suffisantes ainsi qu’une forte implication de la première ligne.
> Lien vers la présentation
Dr iur. Jean-Pierre Méan, avocat et ancien membre du conseil d’administration de Transparency International Suisse, partage son expérience de la gestion de la conformité et montre comment une culture de conformité intégrale peut contribuer à remédier aux risques de conformité et d’intégrité.
Une approche globale est également au centre de cette présentation. Une telle approche fait aussi ses preuves lorsqu’il s’agit du sujet complexe de la conformité. Le simple fait que la conformité fasse partie de la famille des normes ISO consacrées à la gouvernance illustre ses liens étroits avec la gouvernance, la lutte contre la corruption, l’alerte professionnelle, etc. La norme anticorruption sert d’exemple pour montrer comment une culture de conformité peut être mise en œuvre, ce dont il faut tenir compte et là où la norme se révèle la plus utile. Dans tous les cas, l’engagement de la direction générale est déterminant pour le succès de la culture de conformité d’une entreprise. Et il va de soi qu’il reste des marges de progrès en matière de conformité. Le Dr Méan les situe notamment dans le rôle et le positionnement du responsable de la conformité, dans les conflits d’intérêts et dans la conformité au sein des PME.
> Lien vers la présentation
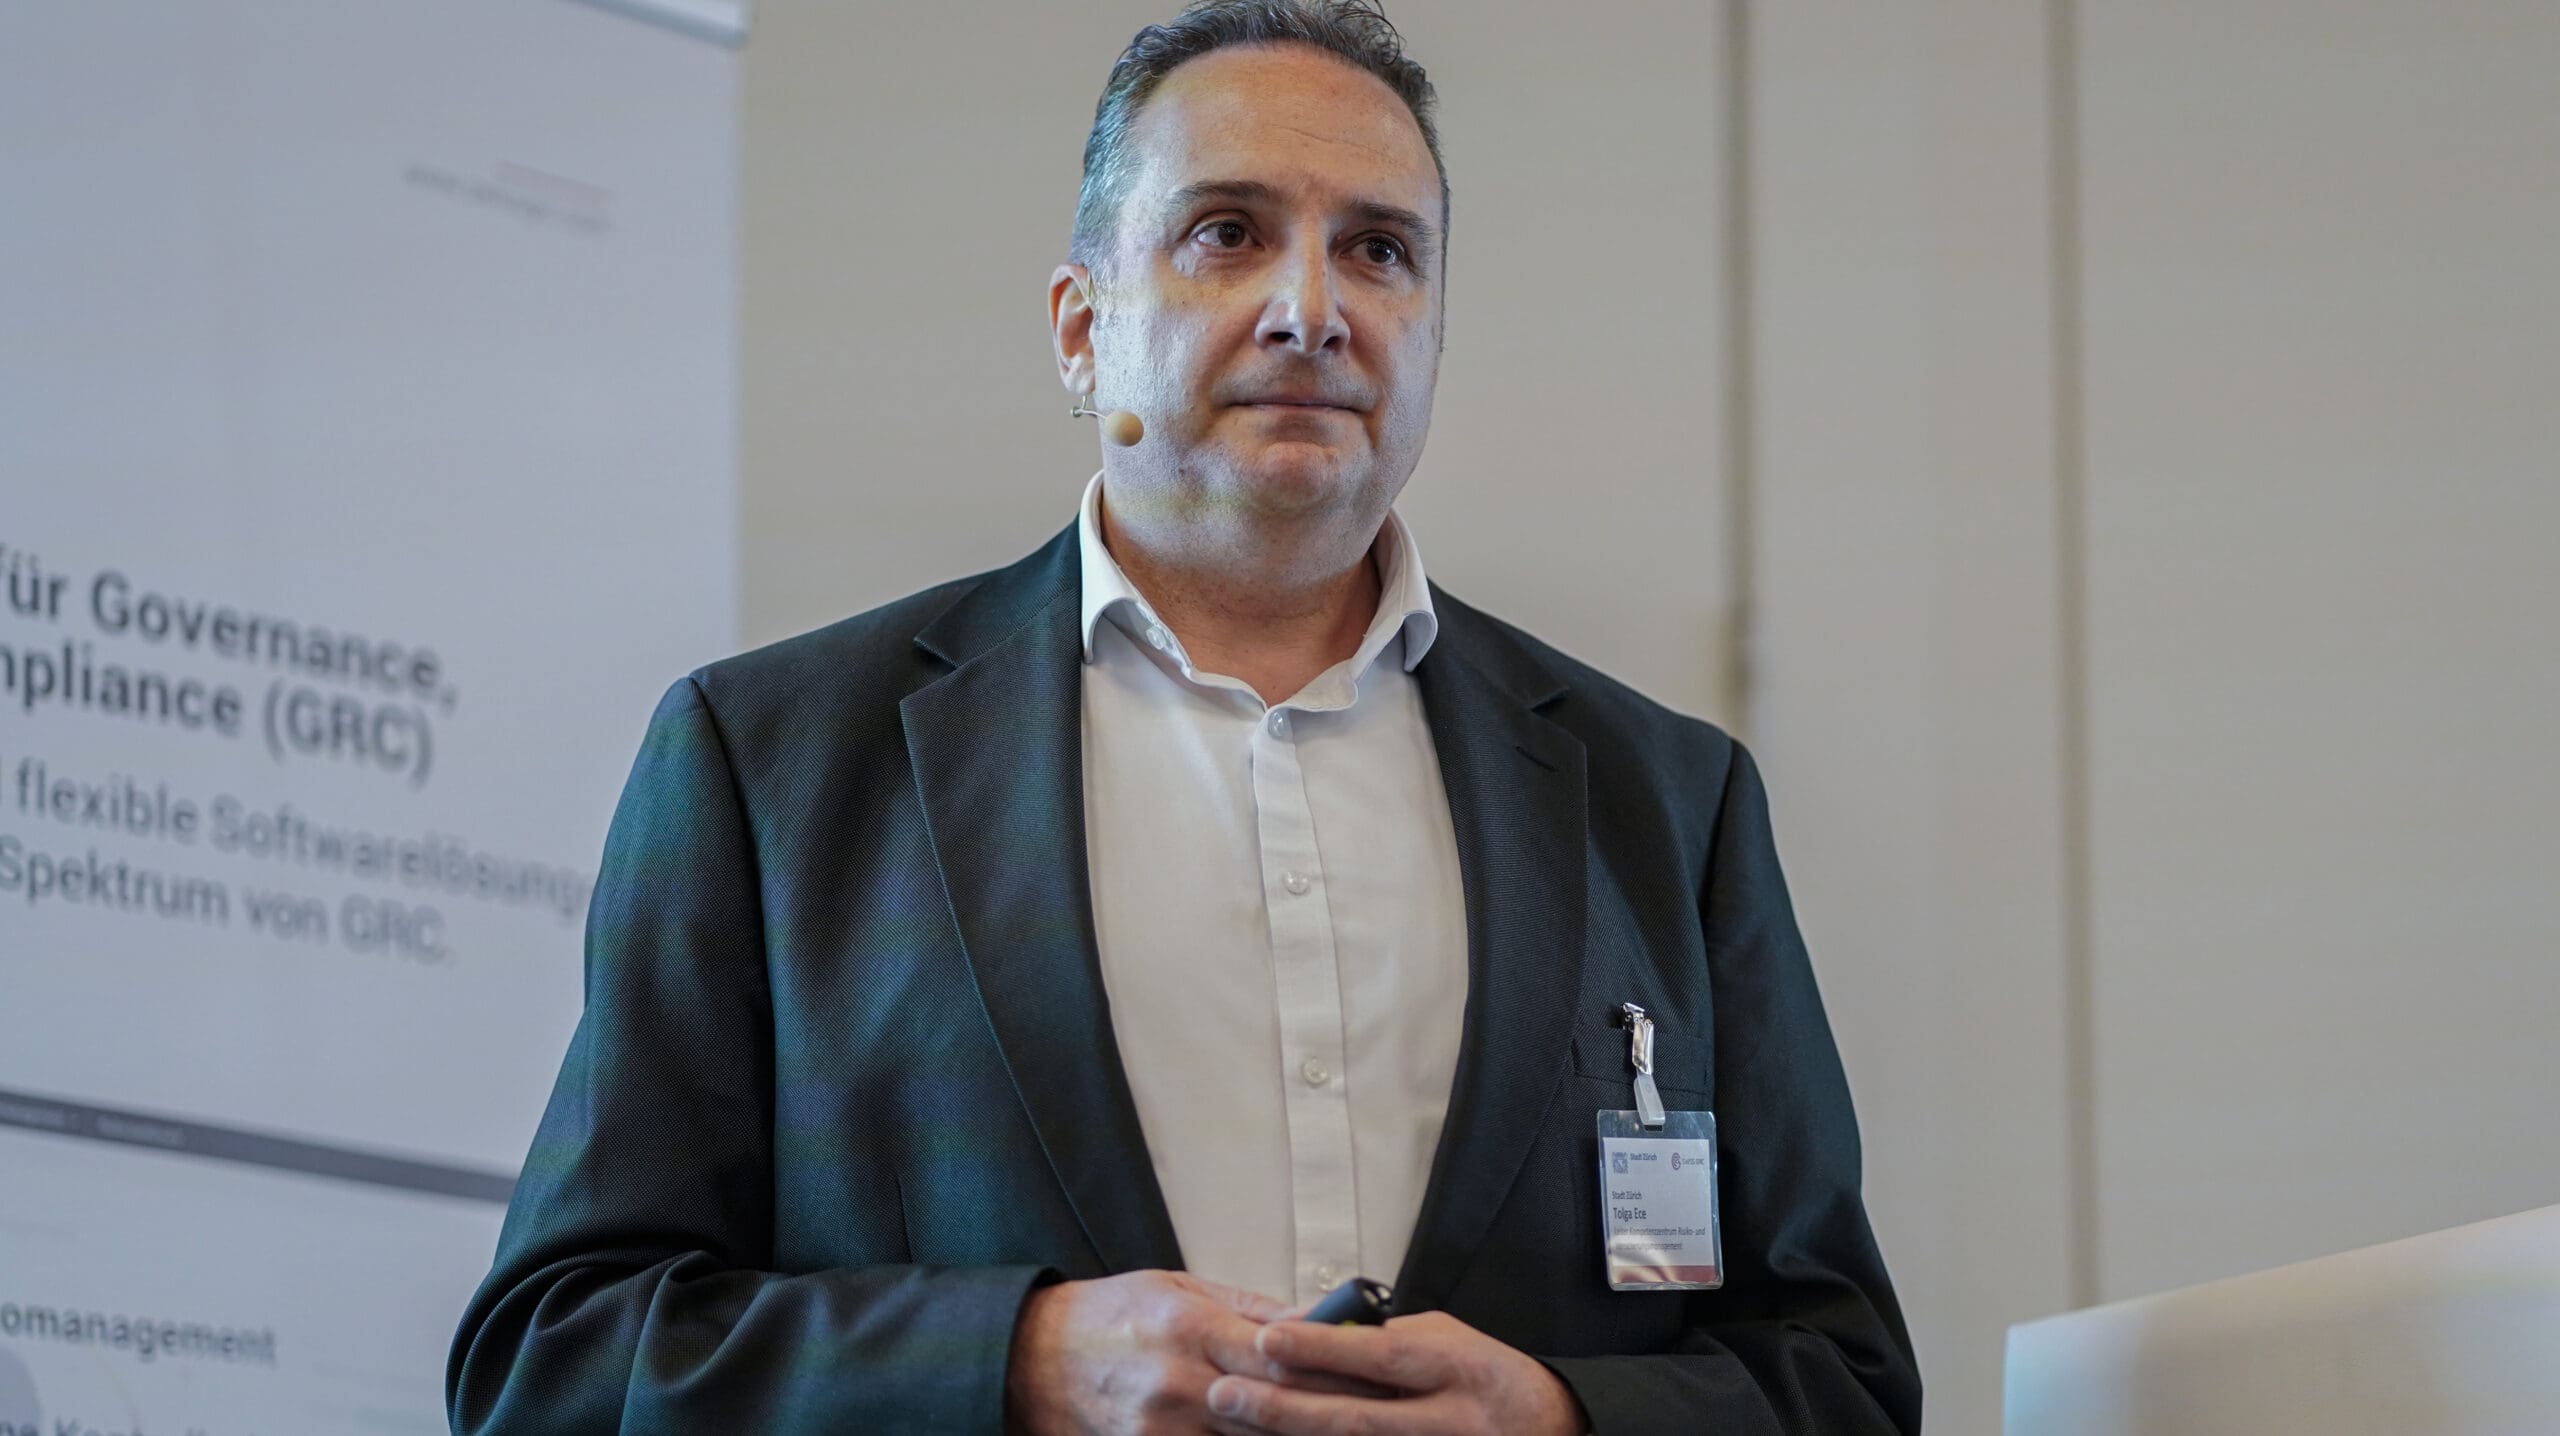
Tolga Ece, responsable du centre de compétences Risk and Insurance Management de la Ville de Zurich, présente la gestion des opportunités et des risques de la Ville de Zurich ainsi que son approche globale au service d’une meilleure prise de décision : un retour d’expérience sur les facteurs de succès.
La Ville de Zurich s’est dotée d’un règlement sur les risques et les assurances dès 2011. La gestion des risques s’est ainsi largement diffusée, mais il manquait un système commun et une vision consolidée. Le projet CHARM (pour gestion des opportunités et des risques), qui vise à identifier et à piloter aussi bien les opportunités que les risques, doit changer cet état de fait. L’objectif est de créer une politique globale des opportunités et des risques qui garantisse, par exemple, la performance et le bon fonctionnement de l’administration municipale, laquelle compte près de 30 000 collaborateurs, et qui renforce la sensibilisation des collaborateurs aux opportunités et aux risques. Tolga Ece décrit la démarche concrète suivie dans le projet (ateliers, approche ascendante), cite les facteurs de succès (approche simple, périmètres clairs), les écueils (consolidation et quantification des risques) et les étapes de développement à venir (indicateurs d’alerte précoce, risques transversaux).
> Lien vers la présentation
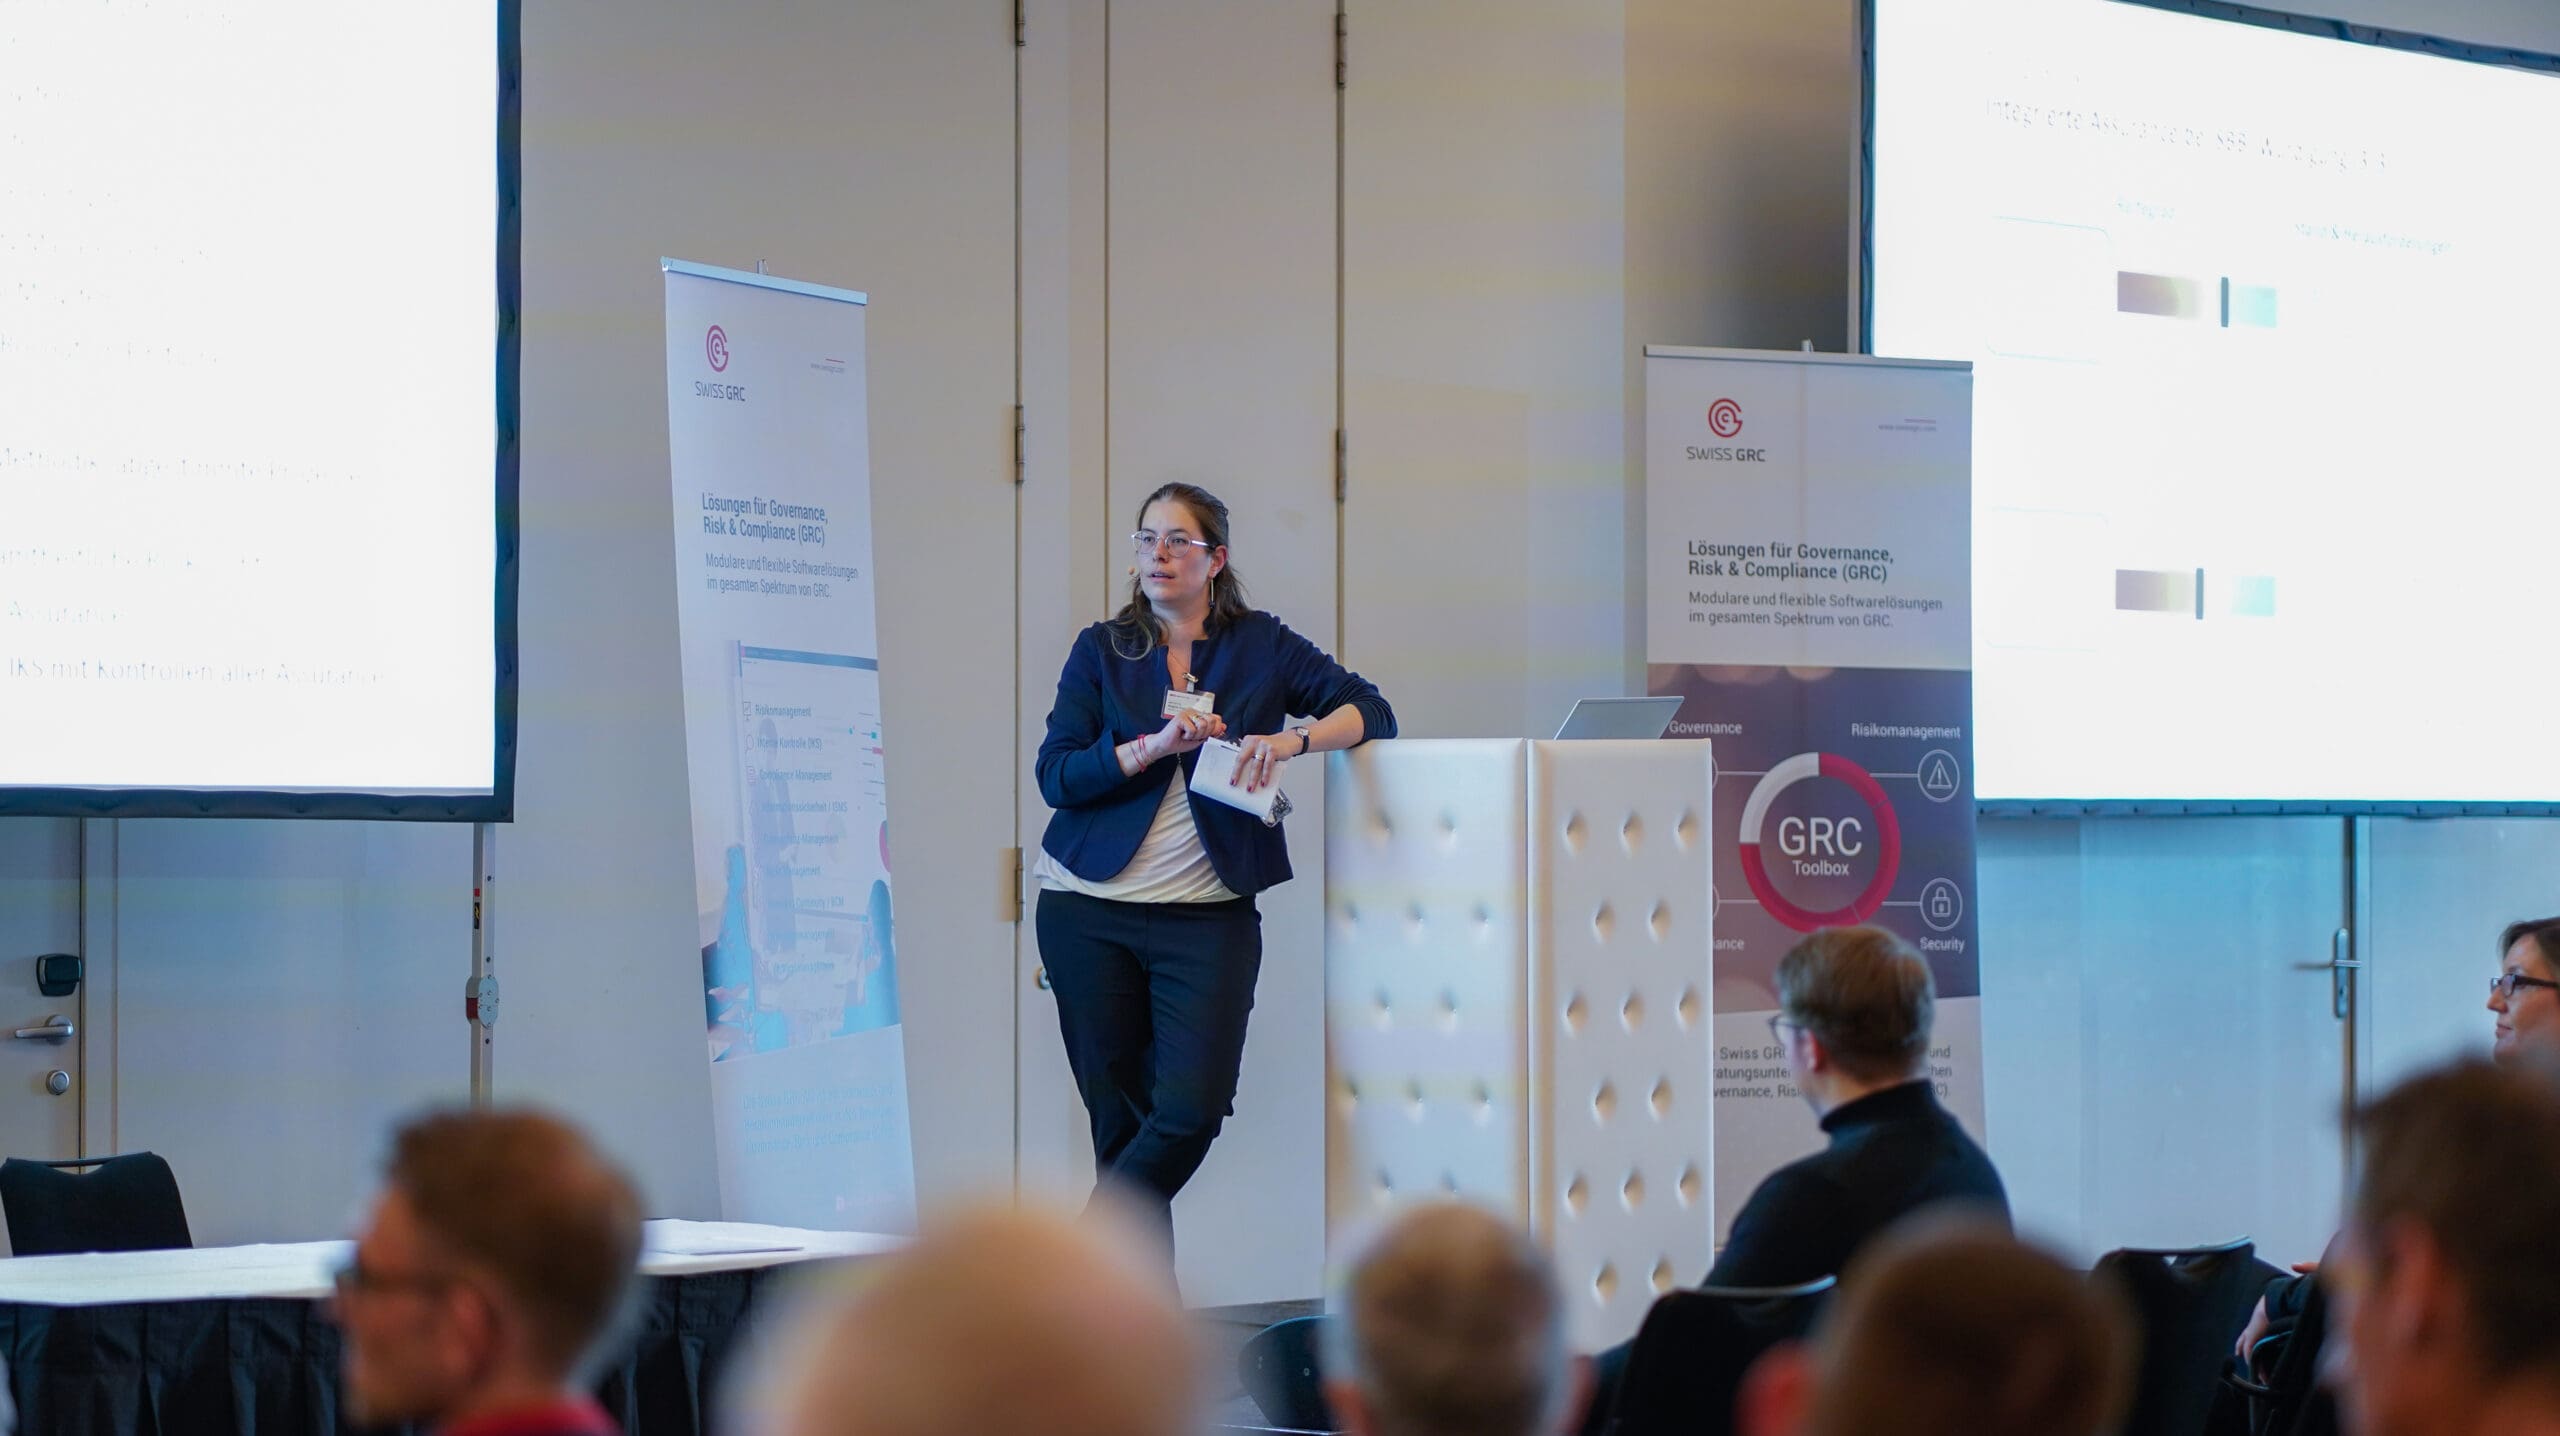
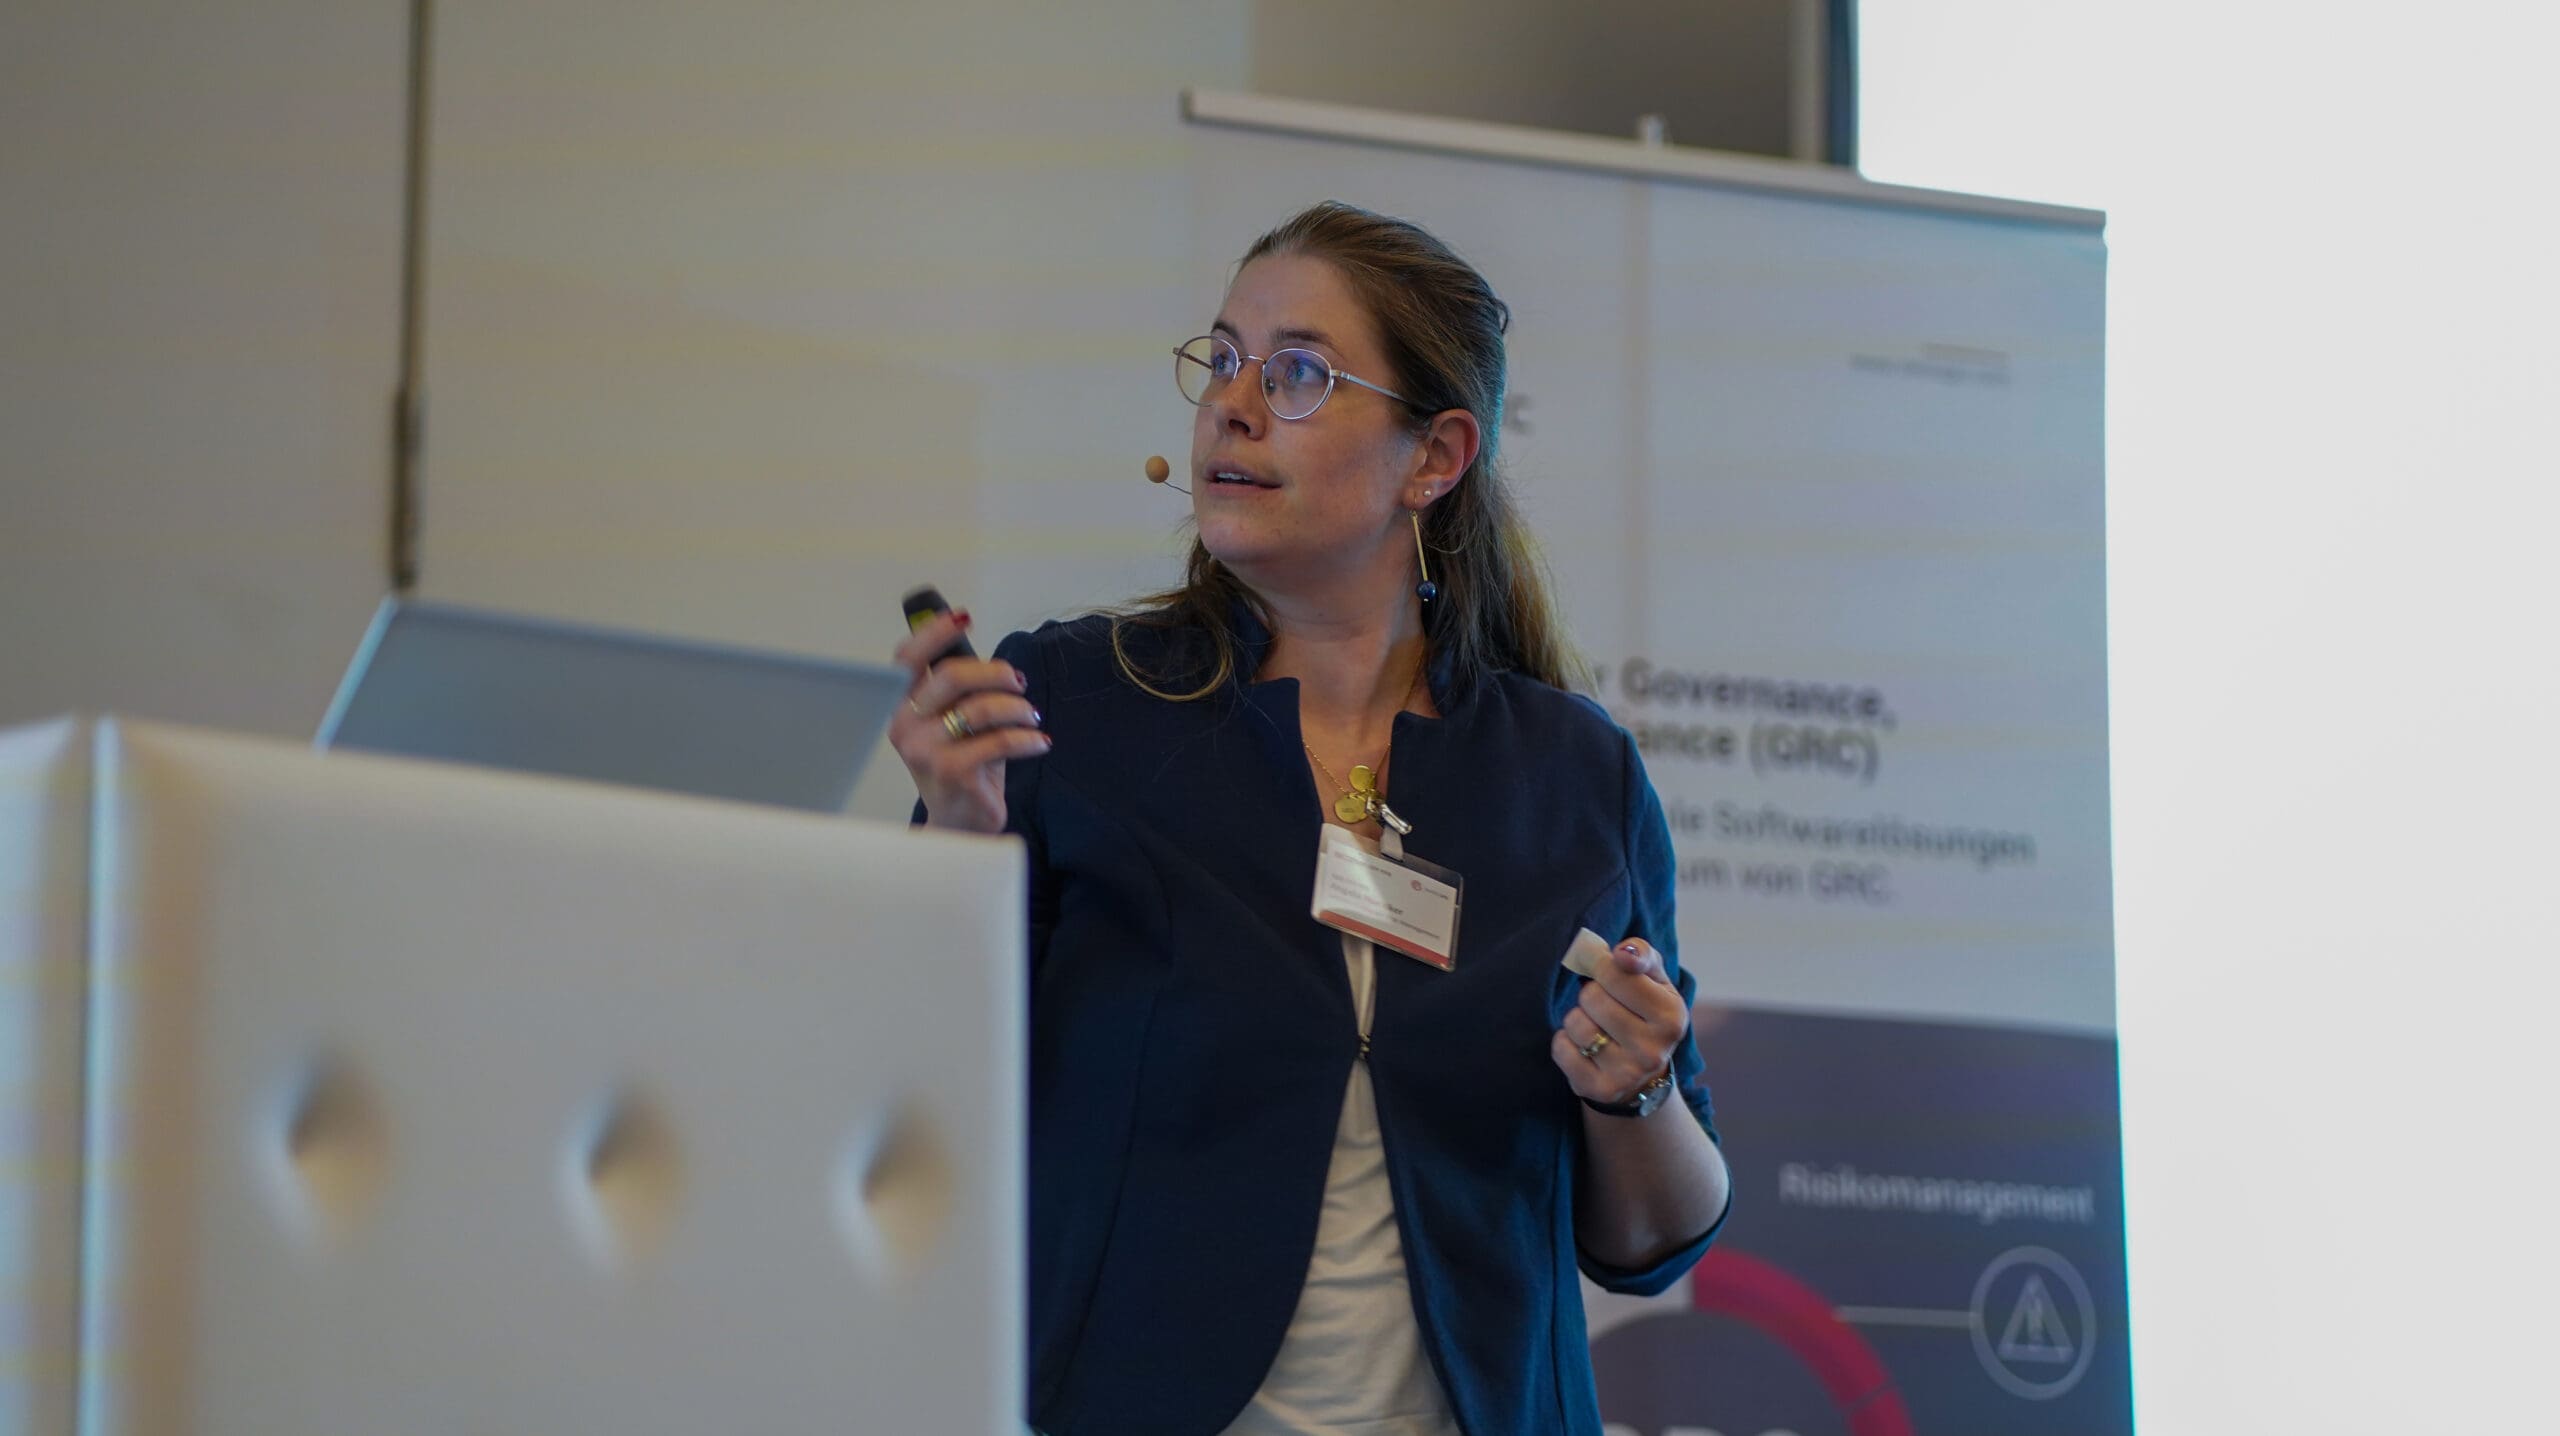
Angela Hunziker, Head of Corporate Risk Management, SBB CFF FFS, montre à quoi ressemble l’assurance intégrée dans la pratique et quels sont les défis de la coopération entre les différentes fonctions d’assurance.
L’assurance s’entend comme l’ensemble des fonctions de surveillance et de contrôle existantes dans une entreprise, tandis que la combined assurance désigne la coopération coordonnée et intégrée de toutes les fonctions qui, directement ou indirectement, ont un lien avec les risques et peuvent contribuer à améliorer la structure de gouvernance. Angela Hunziker présente des approches en lien avec l’assurance intégrée (ISO 37000, modèle des trois lignes de l’IIA) et cite les conditions-cadres favorables ainsi que les obstacles actuels. Dans la seconde partie de son intervention, elle porte un regard pratique sur l’assurance intégrée (IA) aux CFF en exposant les objectifs d’entreprise, l’ancrage organisationnel de l’IA et la coopération. Elle révèle enfin où en sont les CFF en matière d’échange régulier d’informations, de traitement conjoint des sujets, de processus coordonnés, d’un environnement d’outils homogène et d’un système de management global, et où se situent les potentiels d’amélioration.
> Lien vers la présentation
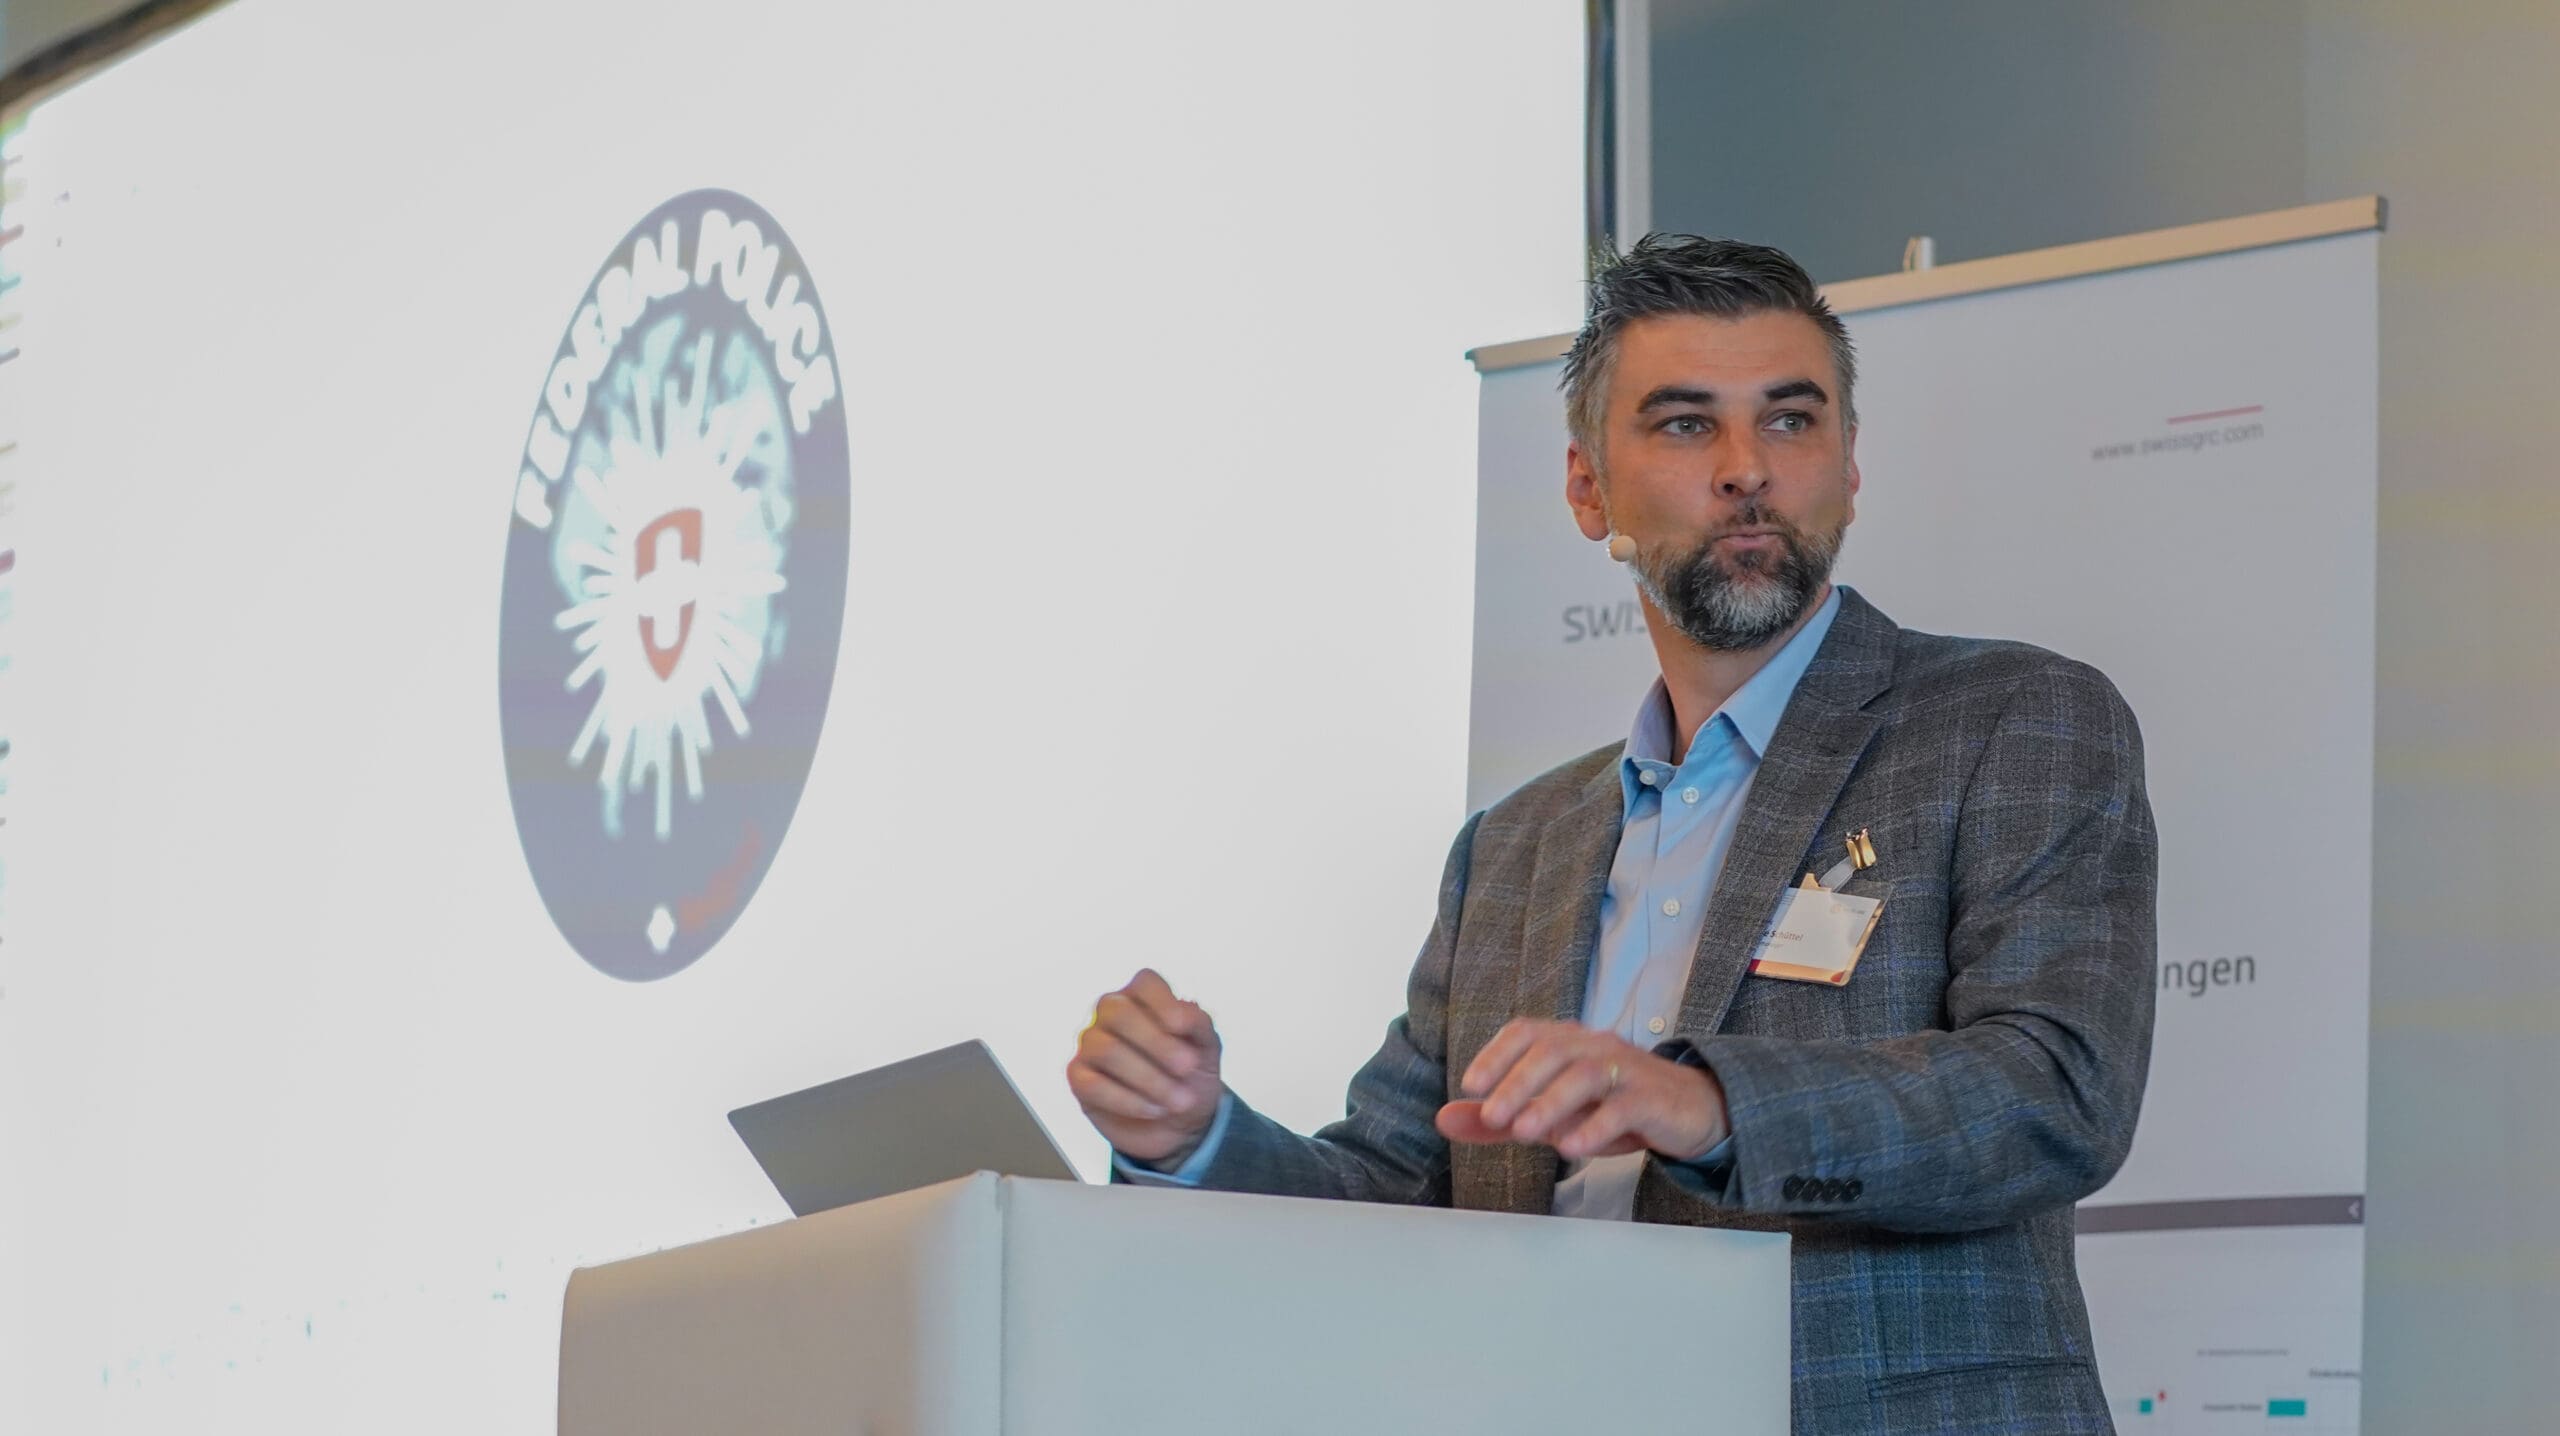
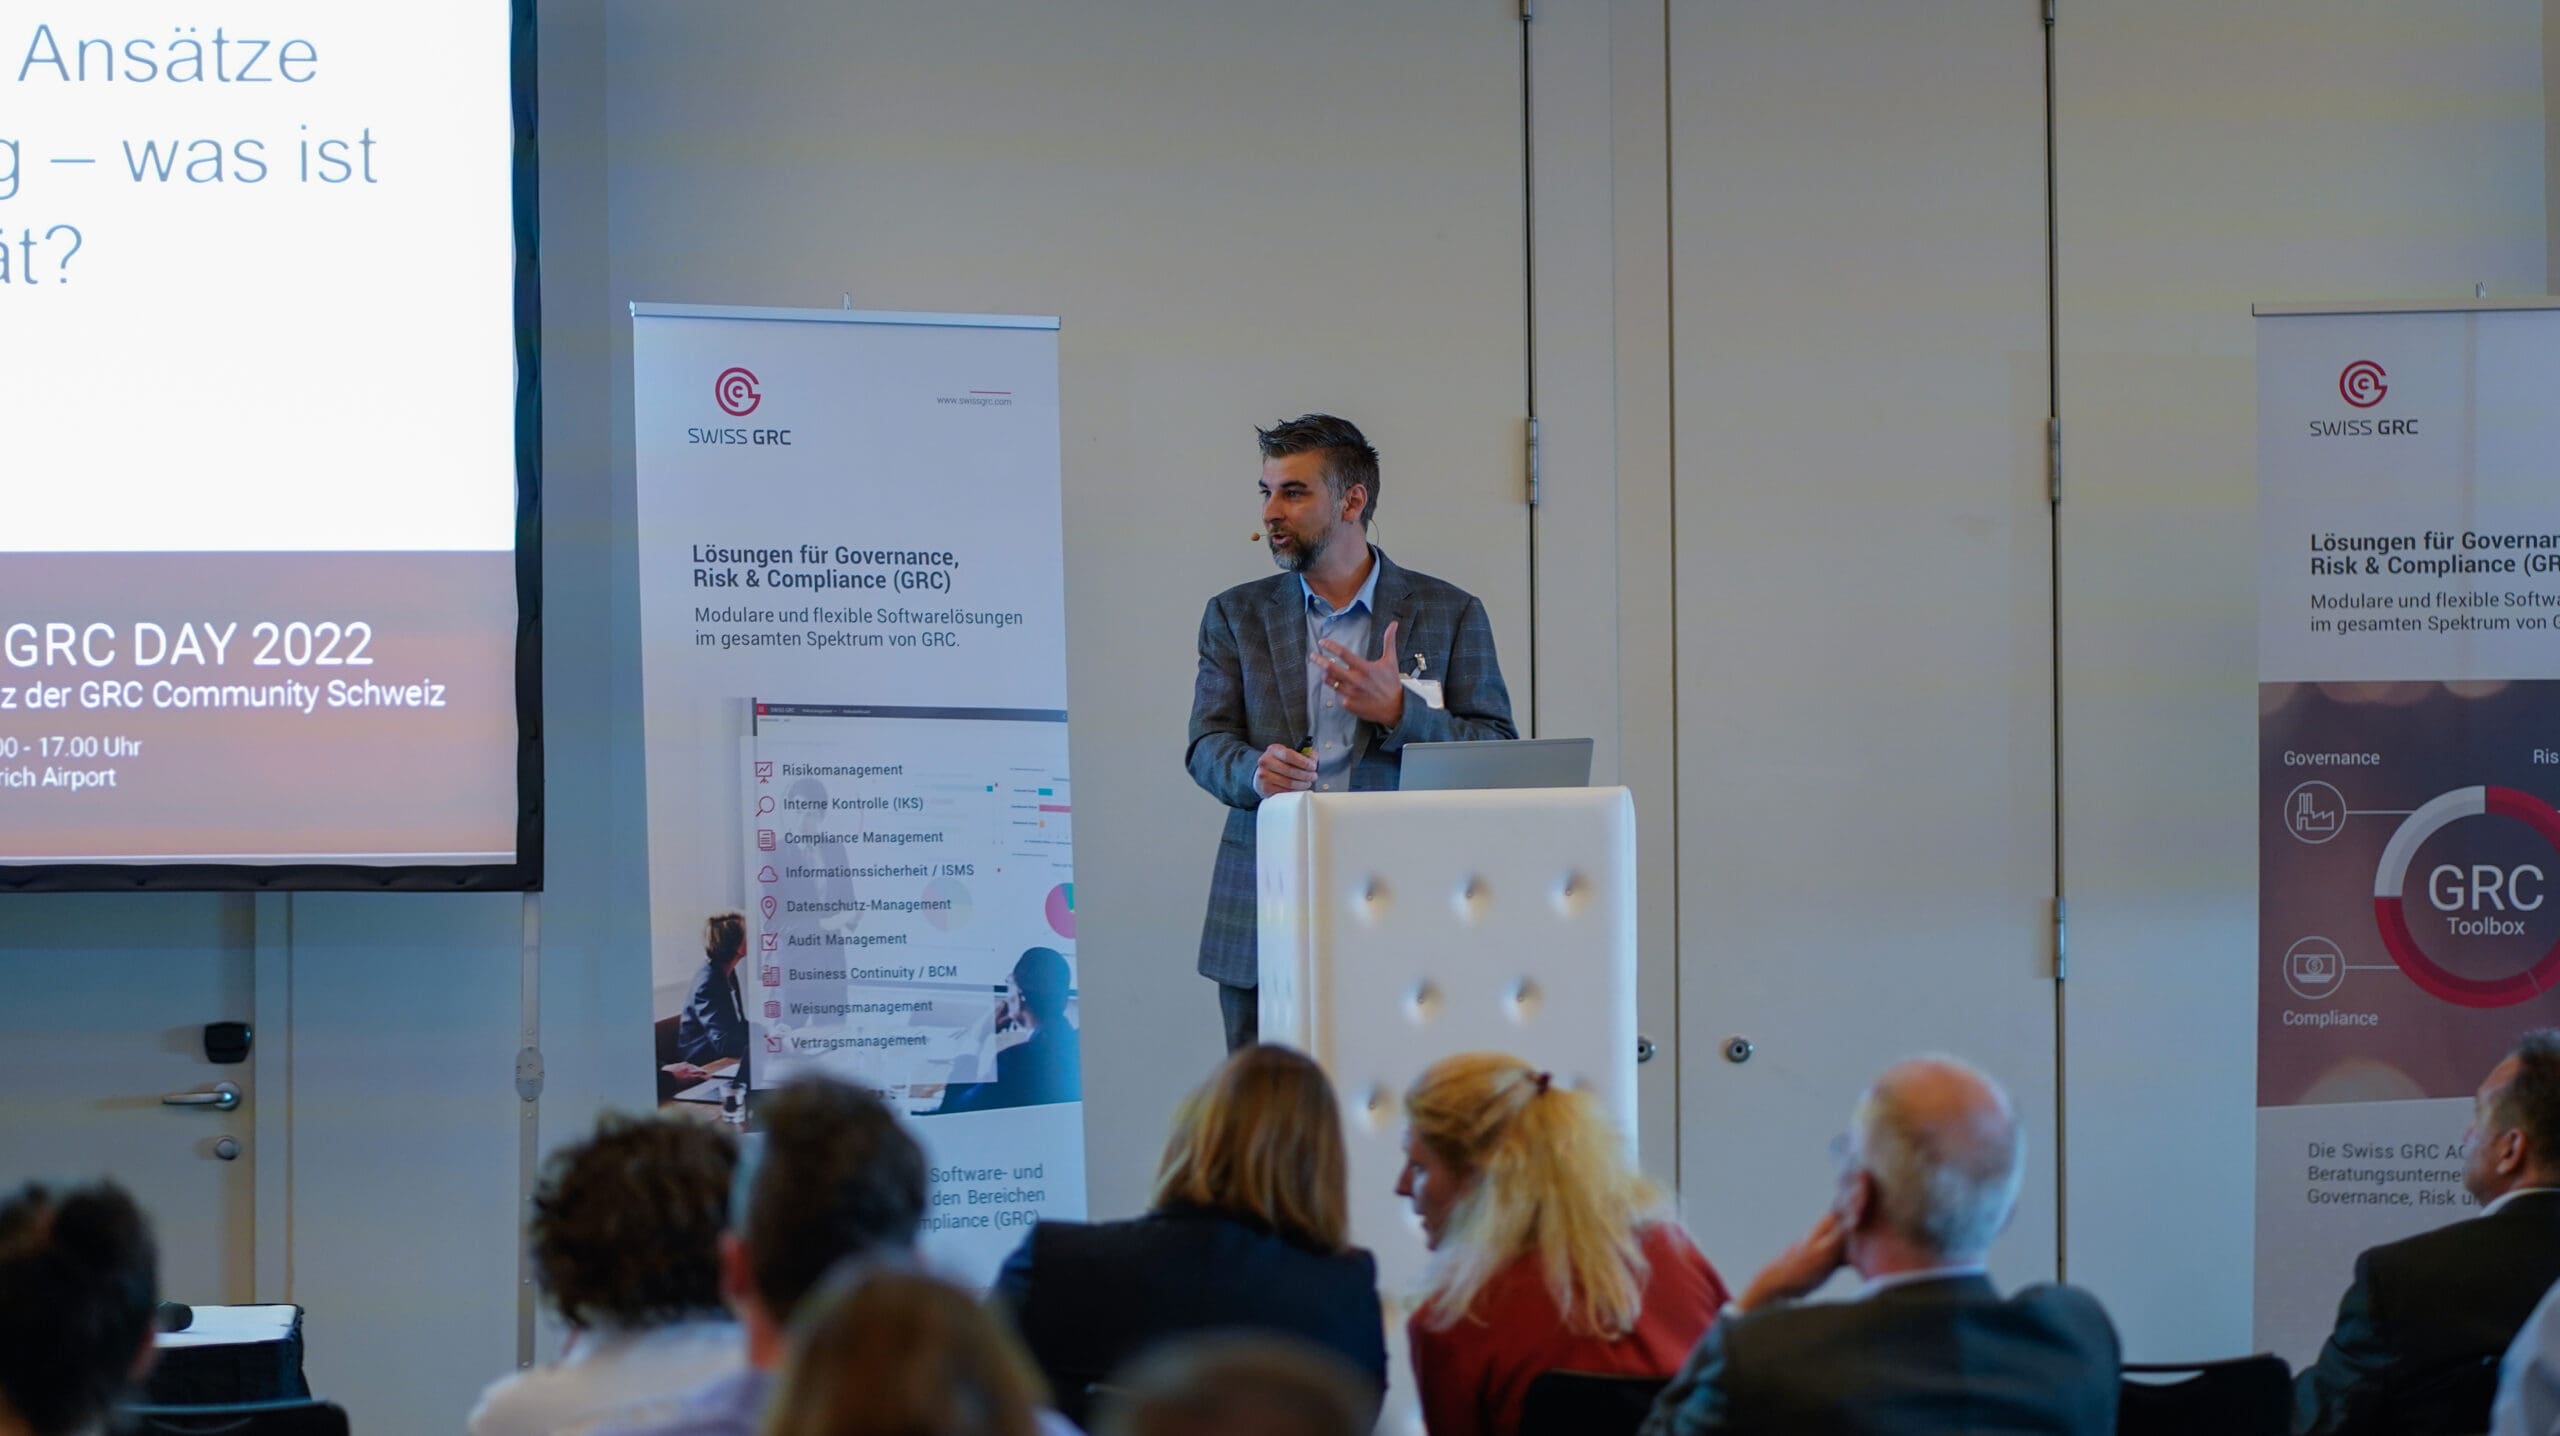
René Schüttel, Risk Manager, fedpol, expose les approches actuelles et nouvelles (intelligentes) de l’appréciation de la situation et des risques, et pose la question : « Qu’est-ce qui relève de l’avenir et qu’est-ce qui est déjà réalité ? »
Les nouvelles technologies ouvrent de nouvelles possibilités, mais entraînent aussi de nouveaux risques (numériques) qui doivent être maîtrisés. Les évolutions de la gestion des risques (GR) à l’ère de la numérisation sont expliquées à l’aide d’un graphique. Par ailleurs, les résultats d’une enquête menée en 2018 fournissent des indications sur les changements attendus à court terme (par exemple un degré d’automatisation croissant, un meilleur traitement des données) et à long terme (par exemple un recours croissant au big data et à l’IA, une menace grandissante de cyberattaques). Ces évolutions impliquent de mener des réflexions stratégiques et métier en lien avec la GR, mais aussi des réflexions opérationnelles et procédurales. Les aspects liés au management et au leadership sont eux aussi concernés. Les approches concrètes ne manquent pas pour poursuivre le développement numérique de la gestion des risques de fedpol. La quantification des risques et un système d’alerte précoce n’en sont que deux exemples.
Galerie photos
/*! elementor – v3.18.0 – 20-12-2023 */ .elementor-widget-image-carousel .swiper,.elementor-widget-image-carousel .swiper-container{position:static}.elementor-widget-image-carousel .swiper-container .swiper-slide figure,.elementor-widget-image-carousel .swiper .swiper-slide figure{line-height:inherit}.elementor-widget-image-carousel .swiper-slide{text-align:center}.elementor-image-carousel-wrapper:not(.swiper-container-initialized):not(.swiper-initialized) .swiper-slide{max-width:calc(100% / var(–e-image-carousel-slides-to-show, 3))}
Faites confiance à la GRC TOOLBOX, votre logiciel de gestion des risques
Contactez-nous pour un premier entretien sans engagement ou pour une démonstration en ligne ou sur place dans vos locaux, et faites confiance au logiciel GRC de Swiss GRC AG. +41 41 220 75 00, sales@swissgrc.com
Vous souhaitez en savoir plus sur les solutions de Swiss GRC AG ? Contactez-nous pour un premier entretien sans engagement ou pour une démonstration en ligne ou sur place dans vos locaux. Nous reviendrons vers vous dans les meilleurs délais. Merci beaucoup !