DE
 EN
 FR
 العربية
Contents 5
- Cosa richiede in concreto la Legge sulla sicurezza delle informazioni entro fine 2026?
- Quale tappa doveva già essere raggiunta entro fine 2024?
- Quale tappa doveva essere completata entro fine 2025?
- Perché l'obbligo di segnalazione degli attacchi informatici è collegato alla costruzione dell'ISMS?
- Cosa dovrebbero ancora verificare i responsabili prima della scadenza del termine?
Alla fine del 2026 scade un termine previsto dalla legge sulla sicurezza delle informazioni il cui vero punto di partenza risale già a due anni prima. Il calendario legislativo prevede tappe intermedie negli anni precedenti, che precedono la costituzione di un sistema di gestione della sicurezza delle informazioni (ISMS) e ne rappresentano il presupposto sostanziale. Le organizzazioni che hanno saltato queste tappe o le hanno completate solo parzialmente si trovano ora sotto una notevole pressione temporale con l’avvicinarsi della scadenza finale. Questo articolo espone la sequenza delle tappe e mostra cosa i responsabili dovrebbero ancora verificare ora.
L’obbligo di dotarsi di un ISMS previsto dalla legge sulla sicurezza delle informazioni termina alla fine del 2026, ma non inizia lì. Già alla fine del 2024, le organizzazioni interessate dovevano presentare un catalogo di classificazione, ed entro la fine del 2025, un’analisi del fabbisogno di protezione e la classificazione della loro infrastruttura informatica. Entrambe le tappe costituiscono la base su cui possono essere costruite, solo in seguito, la valutazione dei rischi e le misure di sicurezza nell’ambito dell’ISMS. Le organizzazioni che non hanno completato queste fasi perdono un tempo che mancherà prima della fine del 2026.
Cosa richiede concretamente la legge sulla sicurezza delle informazioni entro la fine del 2026?
Entro la fine del 2026, le autorità e le organizzazioni soggette alla legge devono gestire un ISMS funzionante che identifichi e valuti i rischi e verifichi continuamente l’efficacia delle misure.
La legge sulla sicurezza delle informazioni (LSIn) disciplina gli obblighi degli organi federali, dei Cantoni che cooperano con la Confederazione e dei gestori di infrastrutture critiche agli articoli da 6 a 23 LSIn. Al centro vi è la costituzione di un sistema di gestione della sicurezza delle informazioni che riunisce analisi del fabbisogno di protezione, valutazione dei rischi e misure di sicurezza.
Ciò che conta non è un certificato in quanto tale, ma la dimostrabilità: le organizzazioni che conoscono i propri rischi, definiscono le responsabilità e documentano le misure adempiono alla logica di gestione prevista dalla legge, indipendentemente dal quadro di riferimento scelto. Nella pratica, la maggior parte delle organizzazioni interessate si orienta verso la norma ISO 27001, poiché essa traduce proprio questa logica in processi riconosciuti dai revisori e dalle autorità di vigilanza.
La LSIn non richiede la certificazione, ma la dimostrabilità della logica di gestione.
Quale tappa doveva già essere raggiunta entro la fine del 2024?
Entro la fine del 2024, le organizzazioni interessate dovevano elaborare un catalogo di classificazione, che costituisce la base per tutte le tappe successive.
Senza una categorizzazione delle proprie informazioni, né il fabbisogno di protezione né il rischio possono essere valutati in modo significativo. Il catalogo di classificazione determina quanto sia sensibile una determinata informazione e quale livello di protezione essa richieda di conseguenza.
Secondo la panoramica del calendario scaglionato della LSIn pubblicata da Swiss Infosec AG, l’elaborazione di questo catalogo era la prima delle tre tappe che precedono la vera e propria costituzione dell’ISMS. Le organizzazioni che non hanno creato il catalogo, o lo hanno fatto solo in modo superficiale, devono ora completarlo retroattivamente prima che le fasi successive possano diventare affidabili.
Quale tappa doveva essere completata entro la fine del 2025?
Entro la fine del 2025, gli organi interessati dovevano effettuare un’analisi del fabbisogno di protezione e classificare la propria infrastruttura informatica conformemente alla nuova legge.
L’analisi del fabbisogno di protezione si basa direttamente sul catalogo di classificazione: solo una volta stabilito quanto sia sensibile un’informazione è possibile valutare il livello di protezione richiesto per le relative risorse informatiche. Questa classificazione determina quali misure di sicurezza dovranno successivamente applicarsi nell’ambito dell’ISMS.
Se questa classificazione manca, il catalogo dei rischi all’interno dell’ISMS rimane incompleto, poiché i rischi non possono essere adeguatamente prioritizzati senza un livello di fabbisogno di protezione noto. Solo con una classificazione completa la costituzione di un ISMS può essere pianificata in modo che il tempo restante sia effettivamente sufficiente.
Perché l’obbligo di segnalazione degli attacchi informatici è collegato alla costituzione dell’ISMS?
Perché l’obbligo di segnalazione presuppone una gestione degli incidenti che deve comunque essere ancorata nell’ISMS: rilevamento, valutazione e segnalazione di un evento entro il termine previsto dalla legge.
I gestori di infrastrutture critiche devono segnalare un attacco informatico all’Ufficio federale della cibersicurezza entro il termine legale di 24 ore dalla sua scoperta. Questo termine può essere rispettato solo se il rilevamento, l’escalation e la segnalazione sono già definiti come processo all’interno dell’ISMS, invece di essere improvvisati solo al momento dell’incidente.
La prassi di vigilanza in materia di termini di segnalazione si è nel frattempo inasprita, ad esempio con l’obbligo di segnalazione per gli attacchi informatici. Le organizzazioni che costituiscono il proprio ISMS solo dopo che le tappe del 2024 e del 2025 sono già scadute rischiano che anche i loro processi di segnalazione arrivino troppo tardi.
Cosa dovrebbero ancora verificare i responsabili prima della scadenza del termine?
Dovrebbero confrontare onestamente il proprio stato relativo al catalogo di classificazione, all’analisi del fabbisogno di protezione e alla costituzione dell’ISMS, prima che il tempo restante per il recupero diventi troppo breve.
Laddove il catalogo di classificazione o l’analisi del fabbisogno di protezione manchino o siano obsoleti, questi non possono più essere semplicemente recuperati nell’ambito della costituzione dell’ISMS, ma devono essere elaborati parallelamente ad essa. Ciò riduce ulteriormente il periodo già ristretto rimanente.
I responsabili della sicurezza dovrebbero pertanto fare il punto sulle tappe finora completate prima della fine dell’anno e registrare i punti aperti in una documentazione centrale per la costituzione dell’ISMS, invece di disperderli in vari fogli di calcolo. Questo primo passo mostra quanto tempo resti effettivamente per la costituzione dell’ISMS vera e propria.
Raccogliere centralmente le evidenze per le tappe dell’ISMS
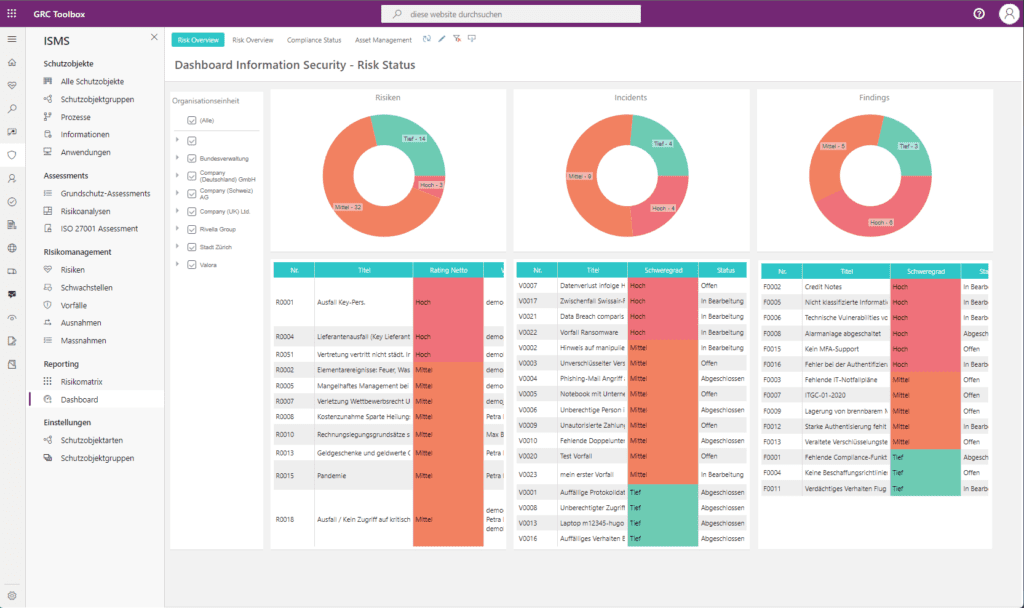
La soluzione Information Security riunisce classificazione, fabbisogno di protezione e valutazione dei rischi in una struttura condivisa. Supporta la documentazione delle singole tappe della LSIn fino alle evidenze dell’ISMS.
Information SecurityDomande frequenti
Da quando si applica l’obbligo di ISMS previsto dalla legge sulla sicurezza delle informazioni?
La legge sulla sicurezza delle informazioni richiede un ISMS funzionante entro la fine del 2026, che identifichi e valuti i rischi e verifichi continuamente l’efficacia delle misure. Questo termine si applica agli organi federali, ai Cantoni che cooperano con la Confederazione e ai gestori di infrastrutture critiche, che in precedenza dovevano già elaborare un catalogo di classificazione e un’analisi del fabbisogno di protezione.
Chi è interessato dalla legge sulla sicurezza delle informazioni?
La legge sulla sicurezza delle informazioni disciplina gli obblighi degli organi federali, dei Cantoni che cooperano con la Confederazione e dei gestori di infrastrutture critiche agli articoli da 6 a 23 LSIn. Queste organizzazioni devono costituire un sistema di gestione della sicurezza delle informazioni che riunisca analisi del fabbisogno di protezione, valutazione dei rischi e misure di sicurezza.
La LSIn richiede la certificazione secondo la norma ISO 27001?
No, la legge sulla sicurezza delle informazioni non richiede la certificazione, ma la dimostrabilità della logica di gestione prevista dalla legge: conoscere i rischi, definire le responsabilità e documentare le misure. Molte organizzazioni si orientano verso la norma ISO 27001, poiché essa traduce questa logica in processi riconosciuti dai revisori e dalle autorità di vigilanza.
Cosa succede se il catalogo di classificazione non è stato elaborato entro la fine del 2024?
Le organizzazioni che non hanno creato il catalogo di classificazione, o lo hanno fatto solo in modo superficiale, devono ora completarlo retroattivamente prima che le tappe successive, come l’analisi del fabbisogno di protezione e la costituzione dell’ISMS, possano diventare affidabili. Ciò riduce ulteriormente il tempo restante prima della fine del 2026, poiché le fasi successive non possono essere costruite adeguatamente senza questa base.
Perché l’obbligo di segnalazione degli attacchi informatici deve essere ancorato nell’ISMS?
L’obbligo legale di segnalazione richiede che un attacco informatico venga segnalato all’Ufficio federale della cibersicurezza entro 24 ore dalla sua scoperta. Questo termine può essere rispettato solo se il rilevamento, l’escalation e la segnalazione sono già definiti come processo fisso all’interno dell’ISMS, invece di essere improvvisati al verificarsi di un incidente.
- Calendario scaglionato della LSInSwiss Infosec AG
- Informazioni sull’obbligo di segnalazioneUfficio federale della cibersicurezza (UFCS)