DE
 EN
 IT
 العربية
Contents 5
- Comment reconnaître qu'un registre des risques se contente de documenter ?
- Qu'exige réellement la réglementation d'un registre des risques ?
- Pourquoi la complétude d'un registre ne dit-elle rien de son effet de pilotage ?
- Comment cet écart entre registre et décision se manifeste-t-il au quotidien ?
- Quelle est une première étape concrète à vérifier ?
Un registre des risques est censé montrer quels risques une organisation a identifiés et comment elle les traite. Dans de nombreuses organisations, la liste s’allonge d’année en année, tandis que son lien avec les décisions réelles s’estompe. Des entrées sont ajoutées et redatées, mais rarement réexaminées sur le fond, et les mises à jour suivent le calendrier du prochain audit plutôt que la situation de risque réelle. Un examen plus attentif révèle rapidement si un registre pilote encore quelque chose ou se contente de documenter.
En bref
Un registre des risques perd sa fonction de pilotage lorsque les entrées sont mises à jour en continu mais ne déclenchent plus de décision identifiable concernant les ressources, la priorité ou les mesures. Ce phénomène devient visible lorsque ce sont surtout les champs de données et le statut qui évoluent, sans que personne ne puisse expliquer quelle décision un risque marqué en rouge est censé déclencher. Les exigences de la FINMA imposent explicitement davantage qu’une simple exhaustivité formelle.
Comment reconnaître qu’un registre des risques se contente de documenter ?
Un signal clair est que, pour une entrée donnée, seule la date change régulièrement, tandis que plus personne ne peut dire quelle décision l’évaluation est censée influencer. Un article spécialisé de Blindspot Solutions décrit exactement ce schéma : un risque récemment mis à jour paraît bien maîtrisé, même si seule la date de révision a été modifiée. Une cellule marquée en rouge crée une impression de sérieux, même lorsque personne ne peut expliquer quelle décision elle est censée déclencher. Le registre remplit ainsi une fonction formelle sans qu’aucun examen de fond n’ait eu lieu. L’entrée consacrée aux registres des risques dans l’ouvrage de référence en ligne Wikipédia qualifie ce phénomène de prise de décision ritualiste : l’illusion de maîtrise naît du fait qu’un document existe, et non du fait qu’un risque est réellement sous contrôle. S’y ajoute la confusion entre la carte et le territoire, où le registre lui-même devient l’objet d’attention tandis que le risque réel sort du champ de vision.Que requiert réellement la réglementation d’un registre des risques ?
La circulaire FINMA 2023/1 exige des banques qu’elles tiennent un inventaire des risques opérationnels à l’échelle de l’établissement, classé de manière cohérente, dont l’alta direzione doit régulièrement examiner l’efficacité. La circulaire FINMA 2023/1, Risques opérationnels et résilience – banques, a été publiée le 7 décembre 2022 et est entrée en vigueur le 1er janvier 2024. Elle a remplacé l’ancienne circulaire 2008/21 du 20 novembre 2008. Entre autres exigences, elle traite de la résilience opérationnelle, notamment l’identification des fonctions critiques et de leurs tolérances aux perturbations, ainsi qu’un inventaire des actifs informatiques. Ces éléments doivent être reliés aux informations de risque : le registre devrait aider les équipes à comprendre quels risques menacent les fonctions critiques, quel niveau de perturbation est tolérable, et quels actifs informatiques ou dépendances nécessitent une attention particulière. Le Comité de Bâle sur le contrôle bancaire a indiqué dans une synthèse datée du 27 avril 2023 que le Principe 6 des Principles for the Sound Management of Operational Risk impose à l’alta direzione d’identifier et d’évaluer de manière exhaustive les risques dans tous les produits, processus et systèmes significatifs. La Circulaire 2023/1 exige explicitement de l’alta direzione qu’elle s’assure, au moyen d’examens réguliers, de l’efficacité de la conception et de la mise en œuvre. Un registre qui ne fait que simuler cet examen satisfait à la forme de l’exigence, pas à sa finalité.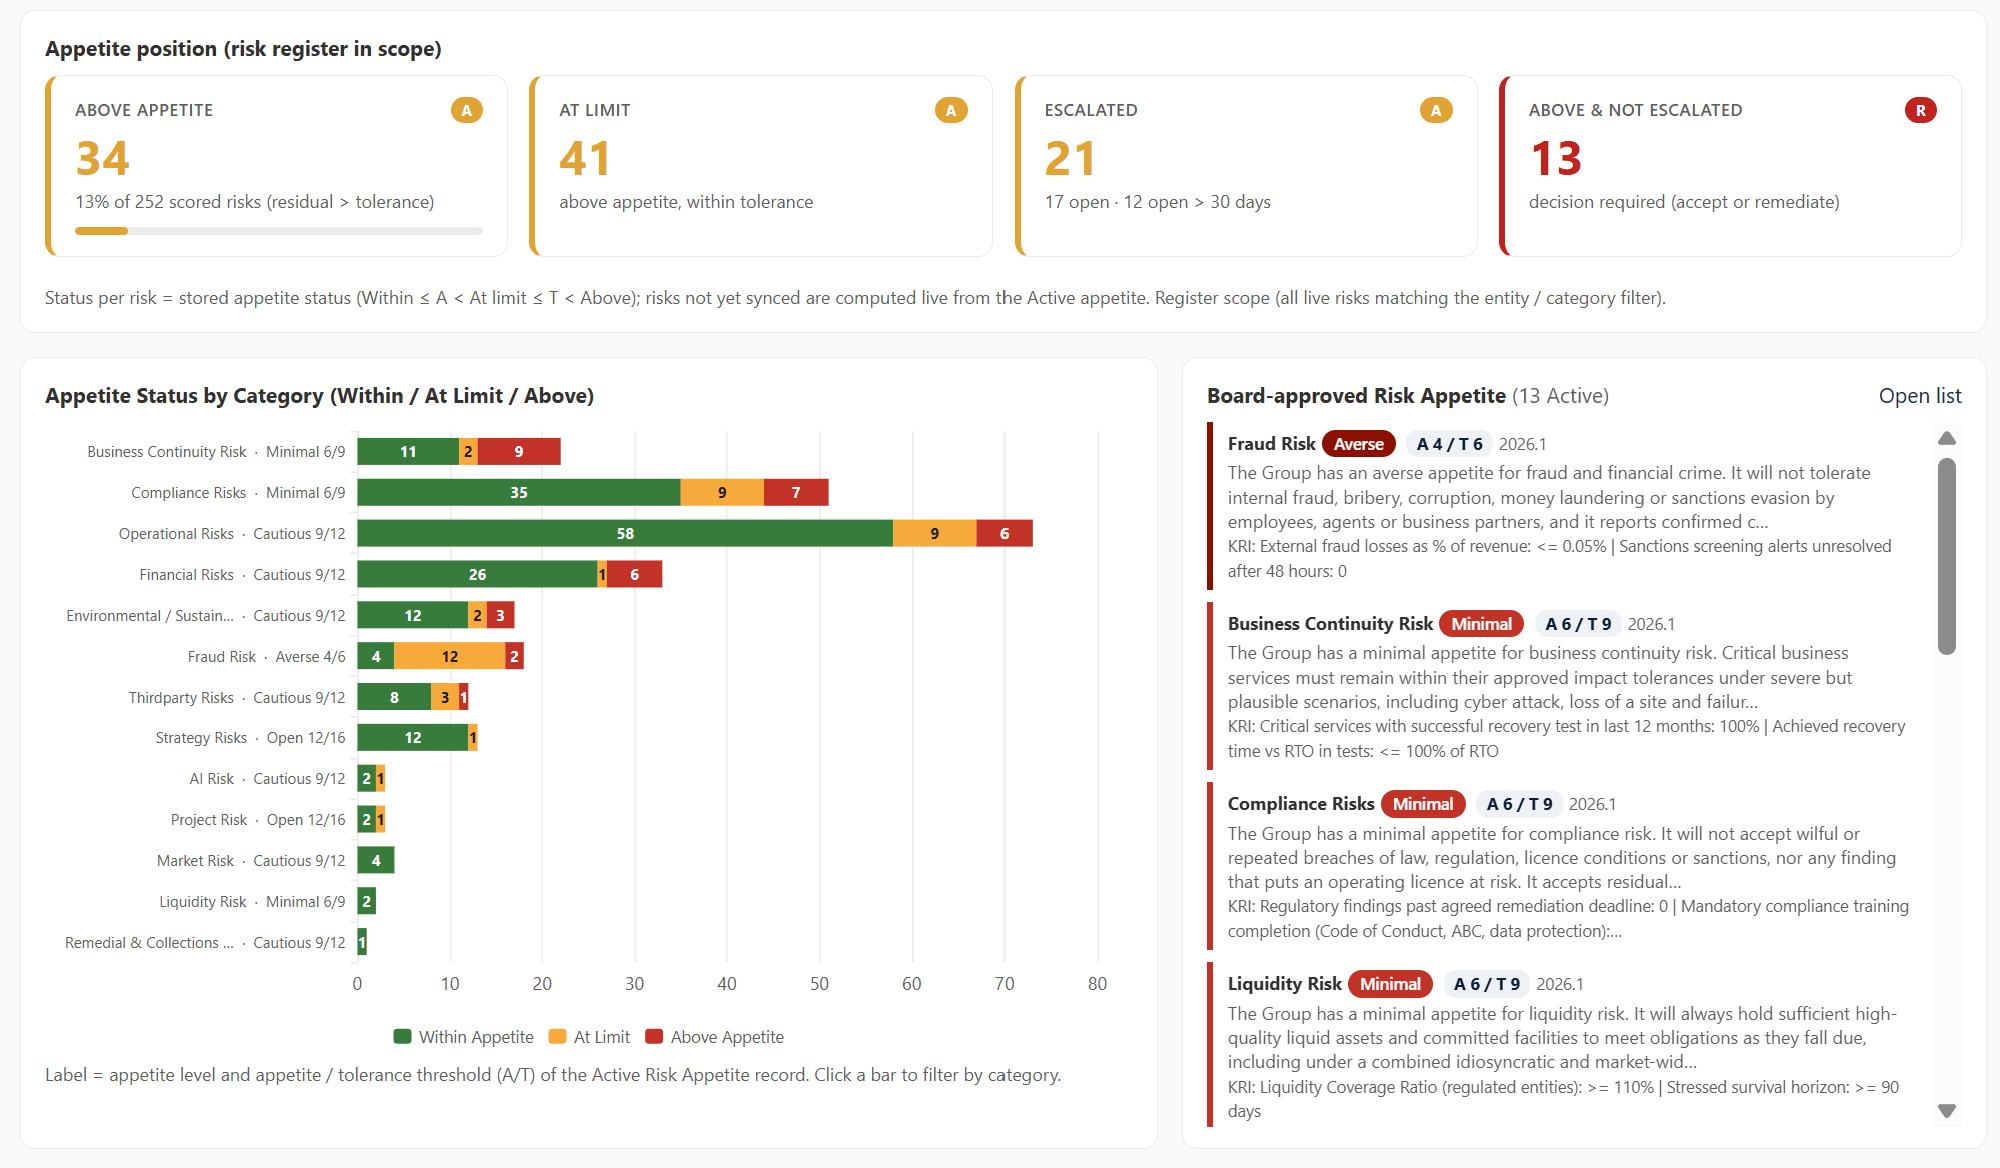
Pourquoi l’exhaustivité d’un registre ne dit-elle rien de son effet de pilotage ?
Parce qu’un registre peut paraître complet même si aucune de ses entrées n’influence une allocation de ressources, un plan ou toute autre décision concrète. L’article spécialisé de Blindspot Solutions renvoie à la position de l’Australian National Audit Office, selon laquelle les décideurs ont besoin d’informations sur les risques de la bonne qualité et en quantité adéquate, et le risque doit alimenter les propositions de politique, les dossiers d’investissement, l’allocation des ressources et la planification. Cette exigence va au-delà de la simple tenue d’un registre : une entrée qui n’alimente jamais l’une de ces décisions manque son objectif, même si elle est formellement tenue dans les règles. Un article spécialisé de Risk Companion décrit l’état final de cette dérive comme un « théâtre de la conformité » : la documentation des risques est produite pour satisfaire une norme, tandis que la gestion du risque effective s’arrête discrètement entre l’atelier et la réunion du conseil d’administration. Le registre existe, le pilotage non.Comment l’écart entre registre et décision se manifeste-t-il au quotidien ?
Il se manifeste par le fait qu’un registre bouge principalement à l’approche des audits et reste sinon inchangé pendant des mois. Un article spécialisé de CyberSierra observe que les registres des risques sont souvent créés à l’occasion d’un exercice annuel de conformité ou au lancement d’un projet, puis rarement mis à jour par la suite, ce qui les fait vieillir rapidement et leur fait perdre leur représentativité de la situation réelle des risques. Un article spécialisé de V-Comply ajoute que dans de nombreuses entreprises, un registre reste inchangé pendant des mois et n’est rattrapé à la hâte qu’à l’occasion d’un audit interne. Lorsque des incidents réels surviennent, il apparaît souvent que le registre n’avait pas anticipé le risque qui s’est matérialisé. Le Moniteur des risques 2025 de la FINMA, publié le 17 novembre 2025, recense neuf risques principaux jugés élevés. Cinq sont de nature non financière : le blanchiment d’argent, les sanctions, l’externalisation, les cyberattaques et les risques informatiques liés à la complexité des systèmes, aux erreurs logicielles et à l’obsolescence des systèmes. La FINMA souligne également une dépendance croissante à l’égard d’un nombre restreint de prestataires de services centraux, en particulier dans l’infrastructure informatique et les services cloud, et appelle à renforcer la résilience technologique. Un registre qui ne reflète pas ces évolutions risque de ne plus représenter la situation réelle des risques, même s’il demeure formellement complet. FINMA Risk Monitor 2025Quelle est une première étape concrète pour effectuer ce contrôle ?
La première étape consiste à examiner les entrées les plus récemment modifiées d’un registre des risques et à déterminer si l’évaluation elle-même a changé, ou seulement la date. Les cinq étapes suivantes constituent un point de départ pratique.Étape 1 : identifier le responsable et la décision
Pour chaque risque noté rouge ou élevé, identifier la personne responsable et définir quelle décision, quelle escalade ou quelle mesure ce risque doit déclencher.Étape 2 : comparer les dates
Consigner la date de la dernière décision en regard de la date du dernier examen. Si la date de l’examen a changé mais qu’aucune décision n’a été prise, l’entrée n’a peut-être été tenue à jour que sur la forme.Étape 3 : vérifier les incidents et les pertes
Vérifier si les incidents et pertes de l’année précédente sont bien reflétés dans le registre des risques. Si ce n’est pas le cas, clarifier pourquoi ils n’ont pas été jugés pertinents.Étape 4 : réexaminer les évaluations du risque résiduel
Vérifiez si les évaluations du risque résiduel changent une fois les mesures achevées. Tout ajustement doit s’appuyer sur des éléments démontrant comment les mesures ont influé sur le risque restant.Étape 5 : relier les risques à la résilience opérationnelle
Pour les fonctions critiques concernées, vérifiez que les risques associés sont bien liés aux tolérances de perturbation, aux actifs informatiques et aux prestations de tiers dont dépendent ces fonctions. Si l’une de ces étapes révèle des lacunes, les entrées concernées doivent faire l’objet d’un réexamen sur le fond plutôt que d’une simple nouvelle date de révision. Ce contrôle peut être effectué lors de la prochaine réunion régulière de gestion du risque, sans introduire de nouvelle procédure. Le passage d’une simple conservation de preuves à un véritable instrument de pilotage ne se décrète pas une fois pour toutes. Il ne peut être obtenu que par la répétition de ce type de contrôles. Partout où ce lien entre entrée et décision fait défaut, un second regard s’impose avant d’enregistrer un nouveau risque.Da leggere anche
Relier les entrées de risque aux décisions
La solution Gestion du risque relie les évaluations aux mesures et aux responsabilités. Elle montre si une entrée a évolué depuis la dernière décision. Gestion du risqueFAQ
Questions fréquentes
Qu’est-ce que la prise de décision ritualisée dans les registres de risques ?
L’article de Wikipédia consacré aux registres de risques décrit la prise de décision ritualisée comme un phénomène par lequel un document simule un contrôle sans qu’un risque soit réellement géré. S’y ajoute la confusion entre la carte et le territoire, où le registre lui-même devient l’objet d’attention tandis que le risque réel sort du champ de vision.
Depuis quand la Circulaire FINMA 2023/1 est-elle en vigueur ?
La Circulaire FINMA 2023/1 a été publiée le 7 décembre 2022 et est entrée en vigueur le 1er janvier 2024. Elle a remplacé l’ancienne Circulaire 2008/21 du 20 novembre 2008 et s’appuie sur l’Ordonnance sur les banques et l’Ordonnance sur les établissements financiers.
Que signifie le « théâtre de conformité » en gestion du risque ?
Un article spécialisé de Risk Companion décrit le théâtre de conformité comme un état dans lequel la documentation des risques est produite pour satisfaire formellement une norme, tandis que la gestion effective du risque s’arrête entre l’atelier et la réunion du conseil d’administration. Le registre existe, mais le pilotage réel n’a plus lieu.
Sur quels risques porte le FINMA Risk Monitor 2025 ?
Le FINMA Risk Monitor 2025 identifie neuf risques principaux jugés élevés. Ses cinq risques non financiers sont le blanchiment d’argent, les sanctions, l’externalisation, les cyberattaques et les risques liés aux TIC résultant de la complexité des systèmes, d’erreurs logicielles et de systèmes obsolètes. La FINMA souligne également la dépendance à l’égard d’un nombre restreint de prestataires de services centraux et la nécessité de renforcer la résilience technologique. Consulter le FINMA Risk Monitor 2025 officiel.
À quelle fréquence un registre des risques doit-il être mis à jour ?
Un registre des risques doit être actualisé en fonction de la situation réelle des risques, et non du calendrier du prochain audit. Ce qui importe n’est pas la fréquence des mises à jour, mais le fait que chaque actualisation influence une décision identifiable en matière de ressources, de priorité ou de mesures.
Sources
- Circulaire FINMA 2023/1, Risques opérationnels et résilience – banquesFINMA
- FINMA Risk Monitor 2025FINMA
- Principles for the Sound Management of Operational Risk, Executive SummaryBanque des règlements internationaux