EN
 FR
 IT
 العربية

Inhalt 5
- Was genau hat die Kommission am 12. Oktober 2026 beschlossen?
- Wie weit reicht die Konformitätsvermutung nach Artikel 40?
- Reicht eine bestehende Zertifizierung nach ISO 9001 oder ISO/IEC 42001 als Nachweis?
- Welche Fristen gelten jetzt für die Hochrisiko-Pflichten?
- Welche Unterlagen sollten jetzt vorliegen?
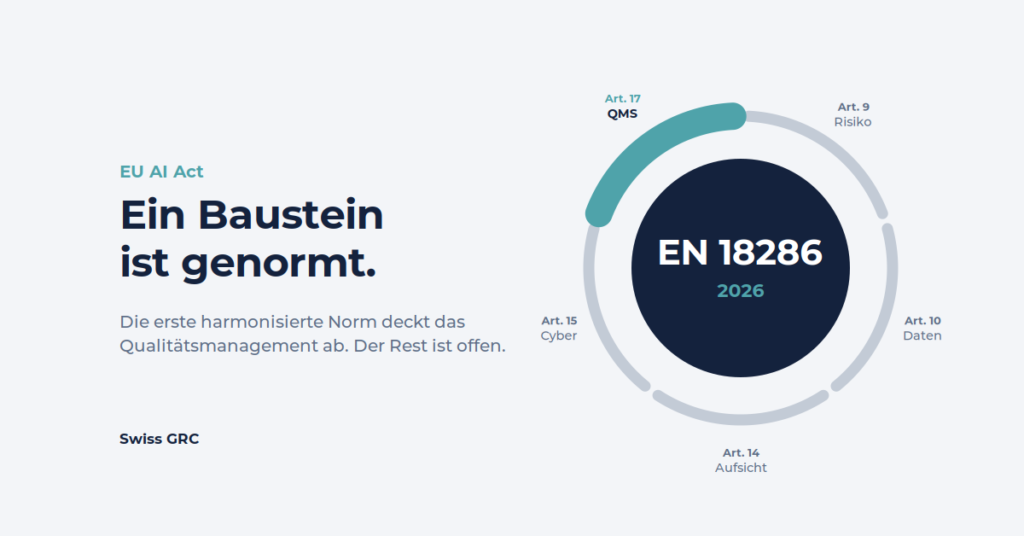
Für den AI Act gibt es die erste harmonisierte Norm: EN 18286:2026. Sie beschreibt, wie Anbieter von Hochrisiko-KI-Systemen ein Qualitätsmanagementsystem aufbauen, das die Anforderungen aus Artikel 17 des AI Act erfüllt. Die Europäische Kommission hat die Fundstelle der Norm im Amtsblatt der EU veröffentlicht.
Kurz zusammengefasst
EN 18286:2026 ist die erste harmonisierte Norm zum AI Act. Wer als Anbieter eines Hochrisiko-KI-Systems sein Qualitätsmanagementsystem danach aufbaut, profitiert von einer Konformitätsvermutung, aber nur für die Anforderungen aus Artikel 17, die die Norm abdeckt. Für Risikomanagement, Daten, menschliche Aufsicht oder Cybersicherheit gibt es noch keine harmonisierte Norm. Entscheidend ist deshalb nicht ein weiteres Dokument, sondern ein Managementsystem, das Nachweise für alle Anforderungen an einem Ort führt.
Was ist passiert?
Die Norm EN 18286:2026 wurde von den europäischen Normungsorganisationen CEN und CENELEC entwickelt und im Juli 2026 veröffentlicht. Ihr Titel lautet «Artificial intelligence – Quality management system for EU AI Act regulatory purposes». Am 12. Oktober 2026 hat die Europäische Kommission den Durchführungsbeschluss (EU) 2026/2274 erlassen. Er wurde am 14. Oktober 2026 im Amtsblatt der Europäischen Union veröffentlicht und ist am selben Tag in Kraft getreten. Damit ist EN 18286:2026 als harmonisierte Norm zum AI Act gelistet. Die Folge: Anbieter von Hochrisiko-KI-Systemen, die ihr Qualitätsmanagementsystem nach der Norm aufbauen, gelten als konform mit den Anforderungen aus Artikel 17, die die Norm abdeckt. Die Anwendung der Norm ist freiwillig. Weitere harmonisierte Normen sollen folgen.Was bedeutet die Norm für Unternehmen?
Die Norm richtet sich an Anbieter von Hochrisiko-KI-Systemen, also an Unternehmen, die ein solches System entwickeln und unter eigenem Namen in der EU in Verkehr bringen oder in Betrieb nehmen. Wer ein Hochrisiko-KI-System eines anderen Anbieters nur nutzt, muss kein Qualitätsmanagementsystem nach Artikel 17 einrichten. Die Norm übersetzt Artikel 17 in ein prüfbares Qualitätsmanagementsystem. Sie ist am Lebenszyklus des KI-Systems ausgerichtet und umfasst zum Beispiel festgelegte Zuständigkeiten, dokumentierte Abläufe und Prozesse für die Beobachtung nach dem Inverkehrbringen. Wichtig: Die Konformitätsvermutung gilt nur für das Qualitätsmanagementsystem. Sie bestätigt nicht, dass das KI-System selbst alle Anforderungen des AI Act erfüllt. Für Risikomanagement, Daten, menschliche Aufsicht, Robustheit oder Cybersicherheit gibt es noch keine harmonisierte Norm. Diese Anforderungen müssen Unternehmen weiterhin auf anderem Weg erfüllen und nachweisen. Genau hier zeigt sich, ob ein Unternehmen seine KI im Griff hat: Wer Use Cases, Modelle, Risiken, Kontrollen und Prüfungen in Tabellen und Einzeldokumenten führt, kennt den Stand von gestern. Ein Qualitätsmanagementsystem nach EN 18286 verlangt aber einen Stand, der jederzeit stimmt.Helfen bestehende Standards weiter?
Ja. EN 18286 ist bewusst so aufgebaut, dass sie auf bestehende Managementsysteme aufsetzt, etwa ISO/IEC 42001, ISO 9001 oder ein branchenspezifisches Qualitätsmanagementsystem wie ISO 13485 für Medizinprodukte. Unternehmen können diese Systeme integrieren, statt parallel ein zweites System zu betreiben. Allein reichen diese Standards aber nicht aus: Eine Konformitätsvermutung für Artikel 17 bietet nur EN 18286. Unternehmen sollten ihr bestehendes System deshalb mit den Anforderungen der Norm abgleichen und Lücken schliessen. Das gelingt am einfachsten, wenn Anforderungen nicht pro Rahmenwerk neu erhoben werden. Im AI GRC Modul der SwissGRC® Plattform werden EU AI Act, ISO/IEC 42001, NIST AI RMF und FINMA-Erwartungen auf dieselbe Datenbasis gemappt. Eigene Rahmenwerke lassen sich ergänzen und wie jedes andere bewerten. Neue Regulierung heisst damit neues Mapping, nicht neue Erhebung.
Was sollten Unternehmen jetzt tun?
Die Pflichten für eigenständige Hochrisiko-KI-Systeme nach Anhang III gelten ab dem 2. Dezember 2027. Das klingt nach viel Zeit. Inventar, Klassifizierung, Rollen und Nachweisführung müssen aber vorher stehen, sonst wird aus dem Aufschub ein Rückstand. Unternehmen können mit diesen Schritten starten.Schritt 1: Rolle klären
Klären, ob sie Hochrisiko-KI-Systeme einsetzen oder anbieten, und in welcher Rolle (Anbieter oder Betreiber).Schritt 2: Abdeckung durch die Norm prüfen
Als Anbieter prüfen, welche Anforderungen aus Artikel 17 die Norm EN 18286:2026 abdeckt.Schritt 3: Bestehendes System abgleichen
Das bestehende Qualitäts- oder KI-Managementsystem mit diesen Anforderungen vergleichen.Schritt 4: Lücken schliessen
Fehlende Prozesse, Dokumente und Nachweise ergänzen.Schritt 5: Zuständigkeiten festlegen
Festlegen, wer für die einzelnen Aufgaben zuständig ist.Schritt 6: Übrige Anforderungen planen
Die übrigen Anforderungen an Hochrisiko-KI-Systeme separat planen, solange dafür keine harmonisierten Normen vorliegen.Wie Swiss GRC dabei unterstützt
Ein Qualitätsmanagementsystem nach EN 18286 ist kein Dokumentenordner, sondern ein laufender Betrieb. Das AI GRC Modul der SwissGRC® Plattform führt ihn an einem Ort.Inventar und Klassifizierung
Use Cases, Modelle und Tools werden vom Antrag bis zum Betrieb erfasst und automatisch nach EU AI Act klassifiziert.Risiken und Kontrollen am Prozess
Risiken und Kontrollen sind direkt am KI-Prozess verankert und mit Risikomanagement und IKS verbunden.Modellgüte als Nachweis
Accuracy, Stabilität, Bias-Analysen und Validierungen werden nachvollziehbar dokumentiert.Laufende Aufsicht
Assessments und Audits laufen nach Plan. Die Nachweise für die Aufsicht liegen mit einem Klick vor. So werden EN 18286, EU AI Act und ISO/IEC 42001 nicht zu drei weiteren Registern, sondern zu einem System: einmal erfasst, mehrfach nachgewiesen. Wie weit ist Ihr System von EN 18286 entfernt? Wir zeigen es Ihnen an einem durchgängigen Praxisbeispiel, ohne Vorbereitung auf Ihrer Seite.Demo anfordern
Passend dazu
Vom Use Case bis zur Modellkennzahl, an einem Ort
Das AI GRC Modul deckt Governance, Risiko und Sicherheit, Compliance, Datenschutz sowie Performance und Transparenz verbunden ab. Einmal erheben, gegenüber EU AI Act, ISO/IEC 42001, NIST AI RMF und eigenen Vorgaben nachweisen. Wer es selbst ausprobieren möchte, kann eine kostenlose Testumgebung erstellen. AI GRC entdeckenFAQ
Häufig gestellte Fragen
Was ist eine harmonisierte Norm?
Eine harmonisierte Norm ist eine europäische Norm, die im Auftrag der EU-Kommission erarbeitet wurde. Sobald ihre Fundstelle im Amtsblatt der EU veröffentlicht ist, gilt: Wer die Norm einhält, erfüllt vermutlich die Anforderungen des Gesetzes, die sie abdeckt (Konformitätsvermutung). Die Anwendung ist freiwillig.
Reicht die neue Norm aus, um den AI Act einzuhalten?
Nein. EN 18286 deckt nur das Qualitätsmanagementsystem nach Artikel 17 ab. Weitere Anforderungen an Hochrisiko-KI-Systeme, etwa Risikomanagement, Datenqualität, menschliche Aufsicht oder Cybersicherheit, müssen Unternehmen zusätzlich erfüllen.
Können bestehende Standards weiterhin helfen?
Ja. Die Norm ist so gestaltet, dass sie auf Systeme wie ISO/IEC 42001 oder ISO 9001 aufbaut. Eine Konformitätsvermutung für Artikel 17 entsteht aber erst durch die Anwendung von EN 18286.
Wie unterstützt Swiss GRC bei der Umsetzung?
Das AI GRC Modul der SwissGRC® Plattform führt KI-Use-Cases, Modelle, Risiken, Kontrollen, Assessments und Prüfungen an einem Ort. Anforderungen aus EU AI Act, ISO/IEC 42001, NIST AI RMF und eigenen Rahmenwerken werden auf dieselbe Datenbasis gemappt, sodass Lücken je Anforderung sichtbar werden und Nachweise für Audit und Aufsicht jederzeit verfügbar sind.
Quellen
- Durchführungsbeschluss (EU) 2026/2274 der Kommission vom 12. Oktober 2026Amtsblatt der Europäischen Union (EUR-Lex)
- First harmonised standard supporting the AI Act published in the Official JournalEuropäische Kommission
- First ever European standard on AI published in the OJEUCEN-CENELEC
- AI GRC: KI-Risiken souverän steuernSwiss GRC