

 DE
 EN
 FR
 العربية
Oggi il problema non sono i processi. Sono i collegamenti mancanti.
Molte aziende conoscono i propri processi aziendali. Dispongono di mappe di processo, workflow documentati e responsabilità chiaramente definite. Allo stesso tempo, i rischi vengono valutati, i controlli gestiti e i requisiti regolamentari implementati. Eppure manca spesso l’elemento essenziale: il collegamento.
I processi aziendali sono documentati in un sistema BPM, i rischi sono gestiti in una soluzione GRC separata e i requisiti di conformità sono mantenuti in ulteriori applicazioni o fogli di calcolo. Ogni disciplina svolge la propria funzione. Allo stesso tempo, però, spesso opera isolata dalle altre.
Il risultato sono silos di processo.
Per molto tempo questo è stato sufficiente. Ma le esigenze poste alle aziende sono cambiate profondamente. La domanda oggi non è più se i processi siano documentati. La domanda decisiva è piuttosto se le aziende comprendano come i loro processi si collegano a rischi, controlli, requisiti regolamentari e dipendenze organizzative.
Il mondo è diventato più complesso. Lo sono diventati anche i processi.
Nuovi requisiti regolamentari come DORA o NIS2, l’aumento dei rischi informatici, catene di fornitura complesse e l’uso crescente dell’intelligenza artificiale stanno cambiando il modo di lavorare delle aziende.
I processi aziendali non sono più da tempo semplici workflow isolati. Sono direttamente collegati a sistemi IT, terze parti, controlli interni, politiche e requisiti regolamentari. Ogni modifica a un processo può avere ripercussioni su numerose altre aree dell’organizzazione. Eppure molte aziende continuano a considerare questi collegamenti separatamente.
È esattamente qui che nascono i punti ciechi.
Il vero problema non è il processo, ma la mancanza di trasparenza.
Si immagini la seguente situazione:
Un fornitore critico viene a mancare all’improvviso. La difficoltà non è individuare il processo aziendale interessato. La parte più difficile è comprendere rapidamente e in modo affidabile le conseguenze di questo cambiamento.
- Quali rischi genera questa situazione?
- Quali requisiti regolamentari sono interessati?
- Quali controlli interni non sono più efficaci?
- Quali altri processi aziendali ne dipendono?
- Quali sistemi supportano questi processi?
- E chi deve intervenire ora?
Chi non riesce a rispondere a queste domande in breve tempo raramente ha un problema di processo. Molto più spesso, ciò che manca è la trasparenza sulle relazioni tra processi, rischi e conformità.
Perché la gestione classica dei processi aziendali oggi non basta più
La gestione dei processi aziendali ha aiutato le aziende per molti anni a documentare, standardizzare e migliorare continuamente i propri workflow. Queste basi restano indispensabili anche in futuro.
Ma le aziende moderne hanno bisogno di più di processi ben documentati. Hanno bisogno di contesto. Un processo aziendale sviluppa il proprio vero valore solo quando diventa visibile
- quali rischi vi sono associati,
- quali controlli lo salvaguardano,
- quali requisiti regolamentari si applicano,
- quali sistemi e terze parti sono coinvolti,
- e quale impatto hanno i cambiamenti su altre aree dell’attività.
Senza questi collegamenti, la gestione dei processi rimane spesso una documentazione statica. Non diventa uno strumento che supporta le aziende nel prendere decisioni fondate.
crescono insieme, in una comprensione connessa dell’organizzazione
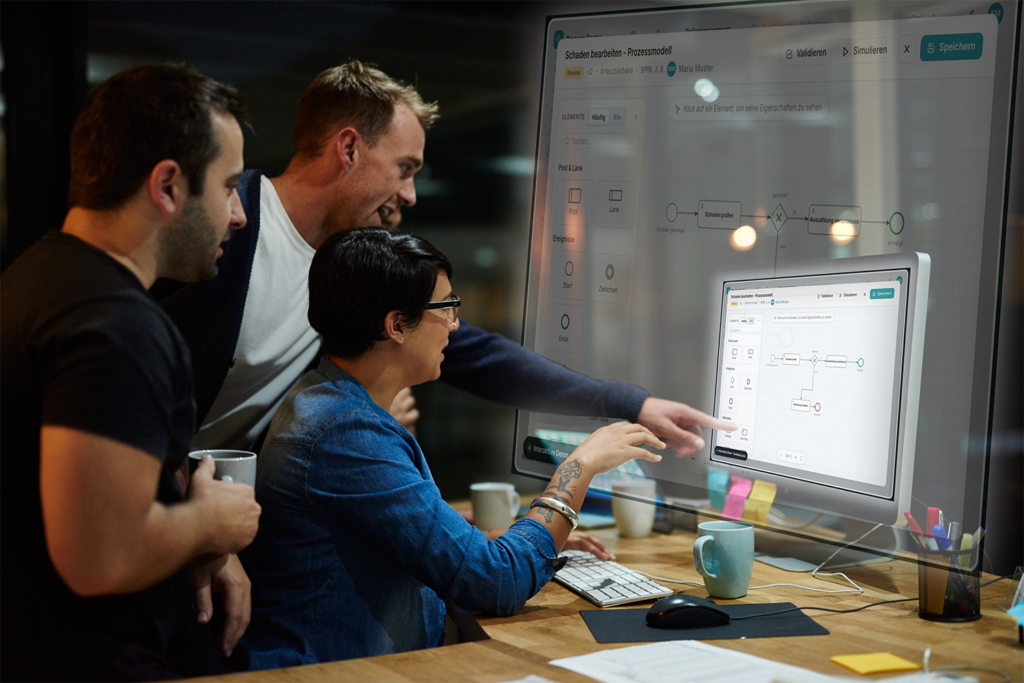
Il BPM crea trasparenza sui flussi di lavoro aziendali, il GRC aggiunge rischi, controlli e requisiti regolamentari. I processi non vengono più considerati isolatamente. Diventano parte di un modello di business connesso in modo intelligente.
Proprio per questo motivo, i confini tra la gestione dei processi aziendali e la governance, il rischio e la conformità (GRC) diventano sempre più sfumati. Se il BPM crea trasparenza sui flussi di lavoro aziendali, il GRC aggiunge a questa visione i rischi, i controlli, le politiche e i requisiti normativi. Insieme, emerge una comprensione connessa dell’organizzazione.
Di conseguenza, le aziende non possono solo ottimizzare i processi. Possono valutare più rapidamente l’impatto dei cambiamenti, soddisfare i requisiti normativi in modo più efficiente e prendere decisioni meglio fondate. I processi non vengono così più considerati isolatamente. Diventano parte di un modello di business intelligentemente connesso.
Dall’efficienza alla resilienza
In un periodo di crescente incertezza, l’efficienza operativa da sola non basta più.
Le organizzazioni devono riconoscere i cambiamenti in anticipo, valutare i rischi più rapidamente e prendere decisioni basate su informazioni connesse. La resilienza, quindi, non nasce unicamente da controlli aggiuntivi o nuove politiche. La resilienza nasce dalla trasparenza.
Le aziende che comprendono come sono collegati processi, rischi, controlli, sistemi e responsabilità reagiscono più rapidamente ai cambiamenti e possono sviluppare la propria organizzazione in modo mirato.
Conclusione
Il futuro della gestione dei processi aziendali non risiede nel documentare i processi in modo sempre più dettagliato. Risiede nel rendere visibili le connessioni. Solo quando i processi aziendali sono collegati in modo intelligente a rischi, controlli, requisiti normativi e responsabilità emerge la trasparenza di cui le aziende hanno bisogno oggi. La separazione tra BPM e GRC perde così importanza. Al suo posto si afferma un approccio integrato che non solo rende i processi più efficienti, ma aiuta anche le aziende a diventare più resilienti, più trasparenti e più pronte per il futuro.



