DE
 EN
 FR
 العربية
Contents 5
- Cosa richiede la regolamentazione al business continuity plan?
- Perché un piano archiviato non basta da solo?
- Dove si spezza esattamente il passaggio di consegne in una crisi reale?
- Chi è responsabile di questi punti di passaggio di consegne?
- Come si può testare e chiudere concretamente il passaggio di consegne?
Il piano di continuità operativa è predisposto, approvato dalla direzione generale e formalmente conforme ai requisiti regolamentari. Eppure, in molte organizzazioni, la gestione operativa delle crisi non fallisce perché manca un piano, ma nel momento in cui le misure documentate devono trasformarsi in azione concreta. Questo passaggio tra la carta e la pratica viene raramente testato in modo esplicito e spesso resta escluso dai test classici. Il punto esatto in cui questa interfaccia si rompe emerge di solito solo durante una crisi reale.
Il passaggio tra un piano di continuità operativa documentato e la gestione operativa delle crisi non fallisce di norma perché manca un piano, ma per i cambi di turno e i passaggi di ruolo all’interno del team di crisi che i test classici simulano raramente. Requisiti regolamentari come la Circolare FINMA 2023/1 richiedono effettivamente test basati su scenari gravi ma plausibili, ma questi verificano principalmente l’esistenza di un piano, non se l’organizzazione sia realmente in grado di agire sotto pressione temporale.
Cosa richiede la regolamentazione al piano di continuità operativa?
La Circolare FINMA 2023/1 sui rischi operativi impone alle banche di mantenere un piano di continuità operativa documentato, comprensivo di una componente di disaster recovery, che venga rivisto almeno una volta all’anno.
La circolare sostituisce le precedenti «Raccomandazioni per la gestione della continuità operativa» emesse dall’Associazione svizzera dei banchieri come standard minimo ed è entrata in vigore il 1° gennaio 2024, con periodi transitori scaglionati fino a due anni per garantire la resilienza operativa.
Nell’ambito della business impact analysis, ogni istituto identifica i propri processi critici insieme al tempo di ripristino, alla tolleranza di perdita dei dati e alle risorse necessarie. L’attuazione deve essere valutata regolarmente tramite test come le esercitazioni a tavolino (table-top exercise), con un perimetro di test che copra scenari gravi ma plausibili.
Perché un piano archiviato non basta di per sé?
Perché nella pratica i test spesso confermano solo che il piano esiste ed è aggiornato, non che l’organizzazione sia realmente in grado di eseguirlo sotto pressione.
Un’analisi specialistica sull’attuazione pratica dei piani di continuità operativa rileva che molte aziende hanno già identificato i propri rischi, ma faticano ad attuare la strategia che ne deriva. L’attenzione si concentra solitamente sulla stesura del piano piuttosto che sulla sua realizzazione, perché tradurre la teoria in pratica richiede coordinamento, precisione e un adeguamento continuo.
La norma ISO 22301 affronta questo schema con il ciclo PDCA: nella fase «check», i piani di continuità operativa devono essere testati e i risultati monitorati, non documentati una sola volta. Il piano resta quindi un mezzo per raggiungere un fine, non un fine in sé.
Dove esattamente si rompe il passaggio in una crisi reale?
Nei cambi di turno e nei passaggi di ruolo all’interno del team di crisi, che diventano inevitabili nelle situazioni che si prolungano nel tempo.
Un articolo specialistico sulle esercitazioni nella gestione della continuità operativa osserva che le esercitazioni più lunghe, che si estendono su due o più giorni, riflettono particolarmente bene le sfide realistiche di un’emergenza, perché richiedono cambi di turno nella gestione della crisi e passaggi di consegne all’interno dei processi. È esattamente in questi momenti di passaggio che emerge se le responsabilità, la consapevolezza della situazione e il potere decisionale vengono effettivamente trasmessi, oppure se la conoscenza si perde a ogni cambio.
La norma ISO/IEC 27031 richiede pertanto che i test e le esercitazioni non si limitino al ripristino dei servizi ICT, ma comprendano anche la protezione degli asset da interruzioni e la minimizzazione dell’impatto dei danni. Un test che misura solo il tempo di ripristino tecnico non esamina il punto in cui il passaggio fallisce realmente nella pratica.
Chi è responsabile di questi punti di passaggio?
La direzione generale è responsabile dell’attuazione e della documentazione della gestione dei rischi operativi, mentre il consiglio di amministrazione approva e sorveglia regolarmente tale gestione.
Questa attribuzione chiarisce formalmente chi è responsabile del piano come documento. Non risponde tuttavia alla domanda di chi sia responsabile del passaggio tra i turni nel team di crisi in un evento reale, né di chi decida quando avviene un’escalation al livello successivo.
Anche per le terze parti le cui risorse alimentano la business impact analysis, è necessaria una parte designata che coordini il passaggio in un evento reale. Senza questa attribuzione, la responsabilità resta dove è scritta nel documento, non dove è necessaria al momento dell’evento.
Come si può testare e chiudere concretamente il passaggio?
Facendo in modo che la prossima esercitazione di test simuli specificamente un cambio di turno o un passaggio di ruolo e documentando chi assume la responsabilità e in quale momento.
Un primo passo: durante la prossima revisione annuale del piano di continuità operativa, la parte responsabile definisce quali punti di passaggio esistono all’interno del team di crisi e assegna a ciascuno un nome e un fattore scatenante. Questa attribuzione viene documentata come parte esplicita del piano, non semplicemente annotata come osservazione dell’ultima esercitazione di test. Un divario analogo tra ciò che un documento prescrive e ciò che deve già essere operativamente in atto compare anche in altre scadenze regolamentari, come l’obbligo di ISMS previsto dalla legge svizzera sulla sicurezza delle informazioni (LSIn).
Dal piano al passaggio provato
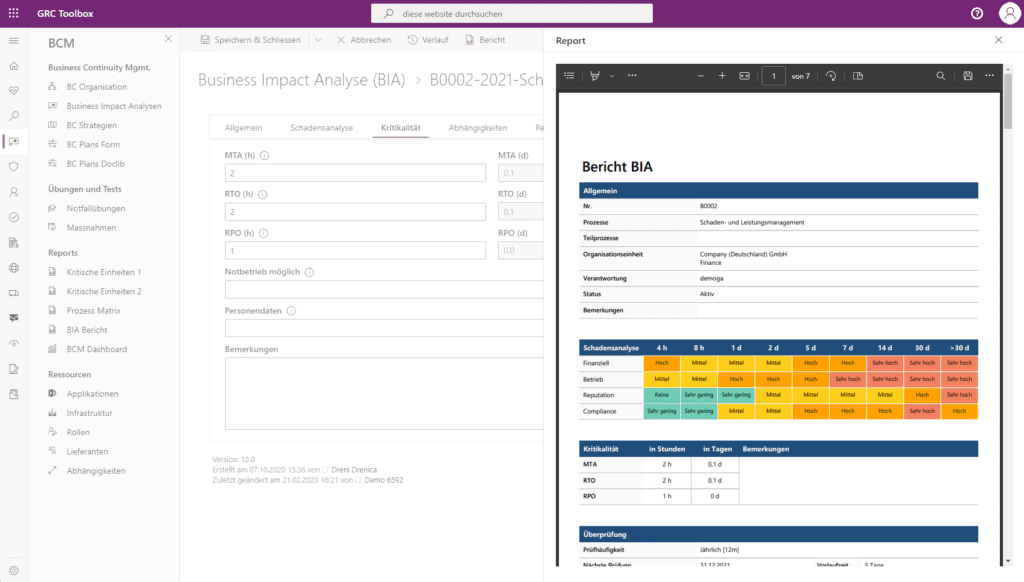
Business Continuity documenta in un unico luogo i processi critici, le risorse e i risultati delle esercitazioni, e registra chi è responsabile di ciascun punto di passaggio nel team di crisi.
Business ContinuityDomande frequenti
Quale scadenza si applica all’attuazione della Circolare FINMA 2023/1?
La Circolare FINMA 2023/1 è entrata in vigore il 1° gennaio 2024 e sostituisce le precedenti raccomandazioni BCM dell’Associazione svizzera dei banchieri come standard minimo. Per l’attuazione si applicano periodi transitori scaglionati fino a due anni, entro i quali gli istituti devono allineare la propria business impact analysis, il piano di continuità operativa e i relativi test ai nuovi requisiti.
Perché un piano di continuità operativa testato non è automaticamente sufficiente?
Nella pratica, i test spesso confermano solo che un piano di continuità operativa esiste ed è aggiornato, non che l’organizzazione sia realmente in grado di eseguirlo sotto pressione temporale. L’attenzione si concentra spesso sulla stesura del piano piuttosto che sulla sua realizzazione, perché la traduzione in pratica richiede coordinamento e un adeguamento continuo.
Quale ruolo giocano i cambi di turno nel team di crisi nella gestione delle crisi?
Nelle esercitazioni che durano due o più giorni, i cambi di turno nel team di crisi diventano inevitabili. È esattamente in questi passaggi che emerge se le responsabilità, la consapevolezza della situazione e il potere decisionale vengono effettivamente trasmessi, oppure se la conoscenza si perde a ogni cambio, rivelando la reale resilienza della gestione delle crisi.
Chi è responsabile della gestione dei rischi operativi secondo la FINMA?
La direzione generale è responsabile dell’attuazione e della documentazione della gestione dei rischi operativi, incluso il piano di continuità operativa. Il consiglio di amministrazione approva e sorveglia regolarmente tale gestione. Chi coordini concretamente il passaggio tra i turni nel team di crisi in un evento reale non è tuttavia ancora formalmente chiarito da questa attribuzione.
Cosa richiede la norma ISO/IEC 27031 oltre ai test di ripristino?
La norma ISO/IEC 27031 richiede che i test e le esercitazioni non si limitino al ripristino dei servizi ICT. Devono anche coprire la protezione degli asset da interruzioni e la minimizzazione dell’impatto dei danni, in modo che non venga testato solo il tempo di ripristino tecnico, ma anche la reale capacità di agire dell’organizzazione.
- Circolare FINMA 2023/1 sui rischi operativi e la resilienzaFINMA
- Principles for Operational ResilienceBank for International Settlements (BIS)