

 DE
 EN
 FR
 العربية
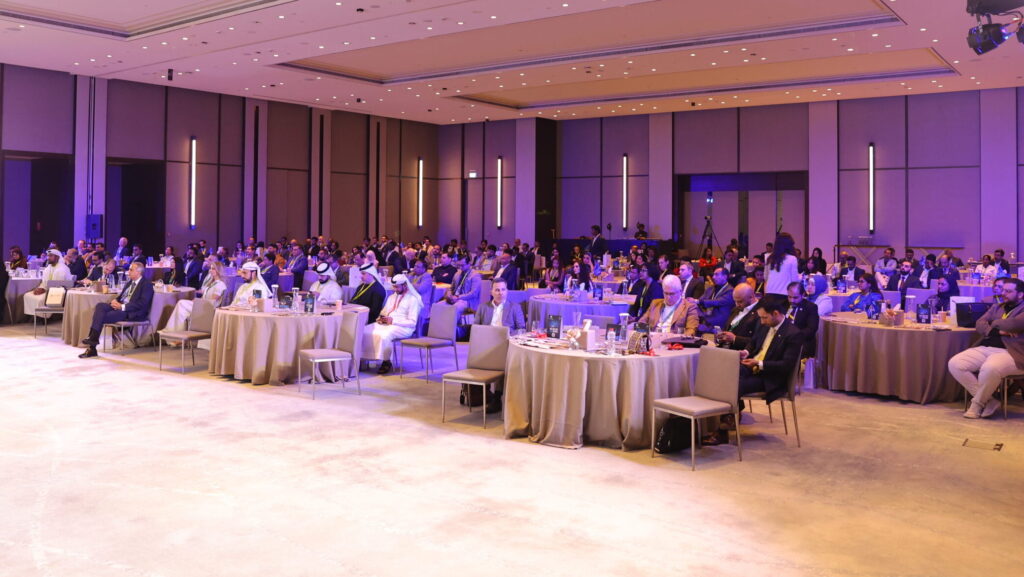
Dubai/Lucerna – Il 20 novembre 2025, il GCC GRC Day 2025 di Dubai ha riunito presso l’Address Sky View Dubai professionisti del governance, risk e compliance (GRC) provenienti da tutta la regione. Organizzata da Swiss GRC in collaborazione con Khaleej Times Events, la conferenza di una giornata ha affrontato un’ampia gamma di temi, dalla corporate governance e i controlli interni (ICS) alla cybersicurezza, all’ESG, alla governance dell’IA, all’automazione della compliance e alla business continuity.
La conferenza annuale continua a consolidarsi come piattaforma di riferimento per il dialogo e lo scambio di conoscenze nel GCC. L’evento ha riunito membri dei consigli di amministrazione, dirigenti C-suite, responsabili della compliance e autorità di regolamentazione per affrontare le priorità più urgenti in un panorama di rischio in continua evoluzione. I discorsi introduttivi hanno dato il tono alla giornata. La Senior VP Programs & Transformation di Schneider Electric, Dallal Slimani, ha aperto i lavori con una presentazione sulla resilienza operativa e organizzativa. Il General Manager MEA/APAC di Swiss GRC, Rajeev Dutt, è intervenuto successivamente con una riflessione su «GRC in Transition: Building Resilience in Uncertain Times». Akshay Dalal di Google, Head of Risk & Compliance, MEA/TA, ha tenuto un discorso su AI Governance & Ethical Risk Management, sottolineando la necessità di bilanciare innovazione e responsabilità. Tra gli altri relatori, Adnan Ibrahim Alhashmi, Senior Associate Operations Manager presso Tawazun Council for Defence Enablement, ha trattato l’assurance a livello aziendale, mentre Fadi Bouz, Director of Internal Audit & Risk Department presso Sunbulah Group, ha illustrato il ruolo trasformativo dell’audit interno.
I panel interattivi e i forum sono stati tra i momenti salienti del programma. Il panel «Guardians of Trust: Security, Regulation & Privacy by Design» ha riunito esperti di sicurezza e privacy, tra cui Faisal Khan, Associate Director – Information Security & Compliance presso Dubai World Trade Centre, e Hessa Al Humaid Almatrooshi, Information Security Leader presso la Free Zones Authority of Ajman, per discutere di come le organizzazioni possano integrare fiducia e resilienza nei propri sistemi digitali. Un’altra sessione di rilievo, «Bridging Academia & Practice: Elevating GRC Dialogue in the GCC», ha visto la partecipazione di Nikolai Tsenov, Head Solutions & Innovation di Swiss GRC, accanto a rappresentanti del mondo accademico e istituzionale. Insieme hanno esplorato come università e industria possano collaborare sulla formazione e la ricerca in ambito GRC, contribuendo a colmare il divario di competenze e ad allineare i curricula alle esigenze del mercato. Secondo gli organizzatori, questi e altri panel, dedicati a temi quali il rischio di supply chain e le regtech, hanno privilegiato quadri operativi concreti rispetto alla teoria, offrendo ai delegati spunti immediatamente applicabili nelle loro organizzazioni.
Al GCC GRC Day, esperti e partecipanti hanno messo in evidenza diversi risultati chiave della conferenza. Un aspetto emerso con chiarezza è la crescente importanza dell’IA e dell’analisi avanzata dei dati nel GRC. I relatori hanno osservato che l’intelligenza artificiale sta trasformando la gestione del rischio, rendendo la sua governance più cruciale che mai. Come ha osservato il CEO di Swiss GRC Besfort Kuqi, il GCC sta vivendo «un ritmo di trasformazione impressionante», con «l’IA e l’automazione che accelerano rapidamente e le aspettative regolamentari che aumentano a un ritmo notevole».
Un altro tema centrale è stato il rafforzamento della cultura della compliance e della consapevolezza del rischio. I relatori hanno sottolineato che un GRC efficace deve essere guidato dai vertici e radicato nella cultura organizzativa. Rajeev Dutt, General Manager MEA & APAC di Swiss GRC, ha rimarcato che molte iniziative GRC «falliscono perché non sono guidate dall’alto», rendendo l’impegno della leadership e un tone-at-the-top chiaro elementi determinanti. Ciò conferma le ricerche di settore che dimostrano i benefici di una cultura fondata sulla fiducia: le organizzazioni con «culture GRC affidabili si muovono più rapidamente, si adattano più facilmente e conquistano la fiducia di autorità di regolamentazione, partner e clienti». In pratica, gli esperti hanno incoraggiato a riformulare il GRC come un linguaggio e un sistema di valori condivisi, piuttosto che un mero esercizio formale.
I partecipanti al GCC GRC DAY hanno inoltre sottolineato il valore degli strumenti integrati di gestione del rischio e dell’automazione. Le piattaforme GRC moderne, che collegano audit, gestione del rischio, compliance e sistemi IT, possono creare una «fonte unica di verità», semplificando i processi ed eliminando le attività duplicate. Swiss GRC ha dimostrato come tali soluzioni adottino un approccio olistico e integrato, combinando gestione del rischio, controlli interni (ICS), sicurezza delle informazioni, protezione dei dati, gestione della continuità operativa, gestione del rischio di terze parti e altre discipline in un unico sistema unificato. Grazie a questi strumenti, le organizzazioni possono ottenere una visibilità a 360° delle proprie esposizioni al rischio e reagire rapidamente ai problemi. Come osservato in un panel, collegare persone, dati e processi consente di «vedere il rischio da ogni angolazione», allineare gli indicatori di rischio agli obiettivi strategici e prendere decisioni più intelligenti e tempestive.
A nome di Swiss GRC, il CEO Besfort Kuqi ha sottolineato il significato strategico della nuova piattaforma. «Il GCC GRC Day riflette il nostro impegno a far progredire l’agenda regionale del GRC attraverso un dialogo significativo e la condivisione di competenze», ha dichiarato. Kuqi ha osservato che la collaborazione con Khaleej Times Events ha permesso di portare queste conversazioni importanti a un pubblico professionale più ampio in tutto il Golfo. In prospettiva, gli organizzatori intendono mantenere l’evento come appuntamento annuale: Swiss GRC ha confermato che il GCC GRC Day proseguirà l’eredità delle sue consolidate conferenze, garantendo il continuo impegno dell’azienda all’interno della comunità GRC regionale.
Il GCC GRC Day 2025 è stato seguito da numerosi organi di stampa e si prevede diventerà un appuntamento ricorrente nel calendario GRC regionale. Combinando interventi di esperti, panel di practitioner e occasioni di networking, la conferenza ha messo in luce le più recenti tendenze e le migliori pratiche del settore. I dirigenti e le autorità di regolamentazione presenti hanno apprezzato il connubio tra strategia di alto livello e indicazioni pratiche, concludendo che il forum ha creato un solido precedente per i futuri eventi dedicati a governance, rischio e compliance nel Golfo.



