DE
 EN
 IT
 العربية
Inhalt 5
- Quelle obligation incombe au conseil d'administration en matière de surveillance des risques ?
- Qu'exigent concrètement la FINMA et le Swiss Code en matière de reporting ?
- Pourquoi de nombreux rapports de risques échouent-ils en pratique ?
- Qu'est-ce qui distingue un rapport décisionnel d'un rapport purement documentaire ?
- Comment améliorer concrètement le reporting des risques ?
Un rapport sur les risques dont le conseil d’administration se contente de prendre acte a manqué sa cible. L’art. 716a CO impose au conseil d’administration la haute direction de la société, la haute surveillance sur la gestion et l’établissement du rapport de gestion, mais ne prescrit pas la manière dont les informations relatives aux risques doivent être présentées. Pour les établissements financiers, la FINMA précise cette obligation dans ses propres circulaires ; pour les sociétés cotées, le Swiss Code ajoute une évaluation annuelle des risques. L’essentiel : les risques doivent alimenter la prise de décision, et non être simplement classés.
Le reporting des risques sert de base de décision au conseil d’administration lorsqu’il permet de satisfaire à l’obligation légale découlant de l’art. 716a CO. Pour cela, les arbitrages de risque et les options d’action doivent être replacés dans le contexte des moyens disponibles. Quelle part de risque l’organisation veut-elle assumer sciemment pour atteindre ses objectifs ? La question déterminante est de savoir si un rapport offre une base appropriée pour traiter ces interrogations.
Quelle obligation incombe au conseil d’administration en matière de surveillance des risques ?
Aux termes de l’art. 716a CO, le conseil d’administration assume des attributions intransmissibles et inaliénables, dont la haute direction de la société et la haute surveillance sur les personnes chargées de la gestion.
Ces attributions comprennent la définition et la mise en œuvre de la stratégie ainsi que l’appréciation de l’exposition aux risques.
Le Code des obligations ne prescrit toutefois pas comment le conseil d’administration remplit cette obligation en pratique. Des sources normatives telles que la norme ISO 31000:2018 Risk Management ou le référentiel COSO Enterprise Risk Management offrent des repères, sans pour autant avoir de caractère contraignant. L’écart entre l’obligation légale et sa mise en œuvre concrète relève de la responsabilité du conseil d’administration.
Le modèle des trois lignes de l’IIA fournit une orientation quant à la répartition des rôles. Il décrit le conseil d’administration comme l’organe de gouvernance qui définit la vision, la mission, les valeurs et l’appétence au risque, délègue la responsabilité opérationnelle à la direction et reçoit de celle-ci des rapports sur l’atteinte des objectifs. Selon ce modèle, l’interaction des trois lignes doit garantir la fiabilité, la cohérence et la transparence des informations nécessaires à des décisions fondées sur les risques.
Qu’exigent concrètement la FINMA et le Swiss Code en matière de reporting ?
Pour les banques, l’Autorité fédérale de surveillance des marchés financiers FINMA précise l’obligation de reporting dans ses propres circulaires ; pour les sociétés cotées, le Swiss Code recommande une évaluation annuelle des risques.
Selon la circulaire FINMA 2017/1 Gouvernance d’entreprise – banques, en vigueur depuis juillet 2017, la gestion des risques englobe « les structures organisationnelles ainsi que les méthodes et processus servant à définir les stratégies de risque et les mesures de pilotage des risques, de même qu’à identifier, analyser, évaluer, gérer, surveiller les risques et en rendre compte ». L’organe responsable de la haute direction y fixe la stratégie commerciale, approuve le cadre de la gestion des risques à l’échelle de l’établissement et assume la responsabilité de la réglementation, de la mise en place et de la surveillance d’une gestion des risques efficace, ainsi que du pilotage des risques globaux.
La circulaire FINMA 2023/1 Risques et résilience opérationnels – banques, entièrement révisée et en vigueur depuis janvier 2024, précise davantage le reporting régulier et prévoit au moins un reporting annuel au conseil d’administration et à la direction générale sur la résilience opérationnelle. Pour les sociétés cotées hors du secteur financier, le Swiss Code of Best Practice for Corporate Governance d’economiesuisse, publié en février 2023, recommande une évaluation des risques au moins annuelle par le conseil d’administration, dont le résultat alimente le développement du dispositif de contrôle interne.
Pourquoi de nombreux rapports sur les risques manquent-ils leur objectif ?
Le reporting des risques est souvent trop répétitif, trop lent ou trop subjectif pour étayer la prise de décision : tel est le constat formulé par un intervenant de Gartner lors de la conférence Enterprise Risk, Audit & Compliance de cette année à Londres.
En raison de ces trois caractéristiques, les rapports sur les risques se réduisent régulièrement à de simples points de situation : les indicateurs se répètent sans mise en contexte, l’information parvient aux décideurs longtemps après la survenance d’un risque, et les appréciations subjectives privent la décision de toute base mesurable.
Comme remède, Gartner propose de recourir à l’innovation, des enseignements générés par l’IA jusqu’aux informations collectées de manière dynamique et quantifiées, afin de faire face à l’évolution constante du paysage des risques.
Qu’est-ce qui distingue une base de décision d’un simple point de situation ?
Une base de décision met en évidence, de manière prospective, les interdépendances entre risques et les mesures envisageables, au lieu de fournir une justification tournée vers le passé.
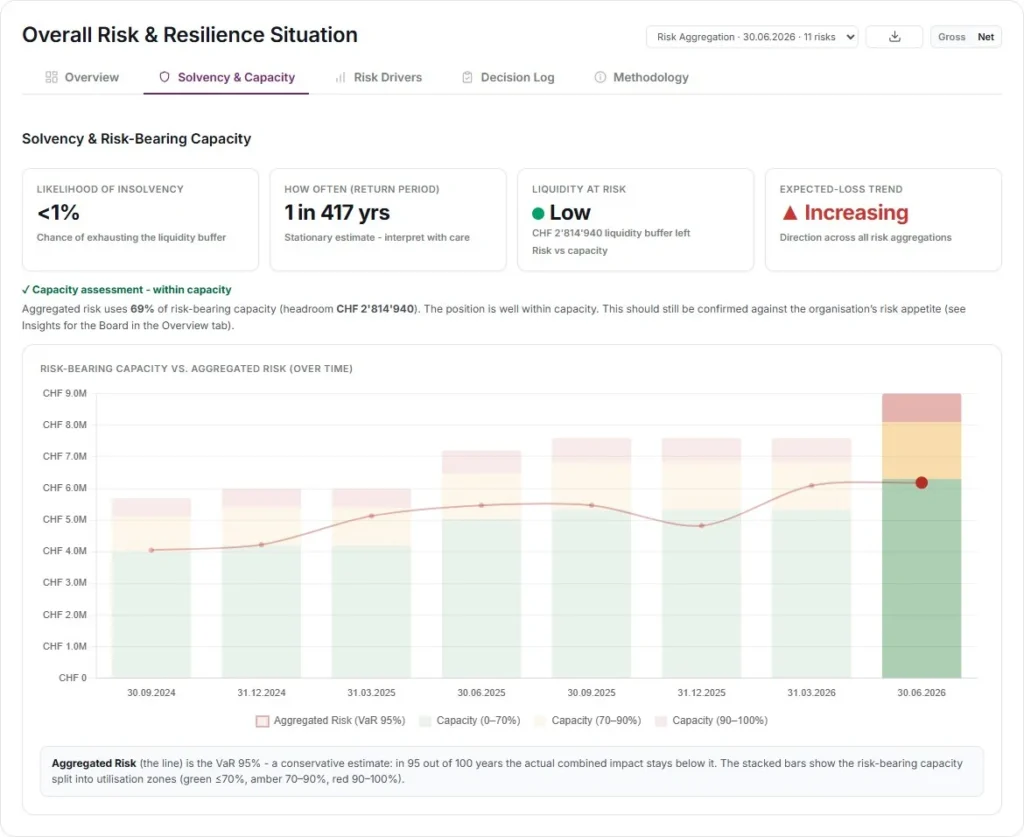
Un rapport doit nommer les arbitrages de risque à opérer au regard de la marche des affaires et des moyens disponibles. Les options d’action doivent préciser leur incidence sur le risque que l’entreprise accepte d’assumer pour atteindre ses objectifs. Des mesures monétaires, issues par exemple d’une quantification des risques, permettent de comparer les risques entre eux, de les agréger en un risque global cumulé et de les confronter ainsi à la capacité de prise de risque, plutôt que de les décrire de façon seulement qualitative.
Comment améliorer concrètement le reporting des risques ?
Le conseil d’administration examine, pour chaque rapport, s’il peut en tirer une décision et renvoie, avec une question précise, les rapports qui ne présentent pas cette qualité.
Une première étape vérifiable : la fonction risques présente au conseil d’administration, lors de sa prochaine séance ordinaire, la liste des rapports sur les risques soumis au cours de l’année en cours et indique pour chacun s’il a donné lieu à une décision concrète, à une question complémentaire ou à aucune réaction. Cette vue d’ensemble montre immédiatement quel type de rapport produit réellement un effet et lequel se contente de documenter.
La deuxième étape concerne la structure elle-même : les rapports qui doivent passer du justificatif à l’instrument de pilotage doivent s’appuyer sur une logique de reporting globale, fournissant des éclairages sur les risques qui permettent de décider, au lieu de se limiter à énumérer des risques priorisés. Les indicateurs isolés n’y ont pas leur place : ils cèdent la place à des informations reliées et contextualisées ainsi qu’à des mesures concrètes et applicables.
Les risques en chiffres pour le conseil d’administration
La solution de quantification des risques traduit les risques en ordres de grandeur monétaires. Elle rend les rapports sur les risques comparables et exploitables pour les décisions du conseil d’administration.
Questions fréquentes
Quelle base légale régit la surveillance des risques par le conseil d’administration en Suisse ?
L’art. 716a CO impose au conseil d’administration la haute direction de la société et la haute surveillance sur la gestion. Cela inclut également la définition de la stratégie et l’appréciation de l’exposition aux risques. La loi elle-même ne prescrit pas comment cette obligation doit être mise en œuvre en pratique.
Existe-t-il des prescriptions spécifiques sur le reporting des risques pour les banques ?
Oui. Selon la circulaire FINMA 2017/1, l’organe responsable de la haute direction approuve le cadre de la gestion des risques à l’échelle de l’établissement et assume la responsabilité d’une gestion des risques efficace. La circulaire 2023/1, entièrement révisée, prévoit en outre au moins un reporting annuel sur la résilience opérationnelle au conseil d’administration et à la direction générale.
Que recommande le Swiss Code en matière de reporting des risques pour les sociétés cotées ?
Le Swiss Code of Best Practice for Corporate Governance recommande aux sociétés cotées une évaluation des risques au moins annuelle par le conseil d’administration. Son résultat doit alimenter le développement du dispositif de contrôle interne, sans que le Code ne prescrive une forme de rapport particulière.
Pourquoi de nombreux rapports sur les risques font-ils uniquement l’objet d’une prise d’acte au conseil d’administration au lieu de déboucher sur des décisions ?
Gartner identifie trois causes : des indicateurs répétitifs sans nouvelle mise en perspective, une information tardive intervenant après la survenance d’un risque, et des appréciations subjectives dépourvues de base vérifiable. Ces caractéristiques réduisent un rapport à un simple point de situation auquel le conseil d’administration ne réagit pas.
Comment vérifier qu’un rapport sur les risques produit réellement un effet au sein du conseil d’administration ?
La fonction risques établit une liste de tous les rapports sur les risques soumis au cours de l’année en cours et indique pour chacun s’il a donné lieu à une décision concrète, à une question complémentaire ou à aucune réaction. Cette vue d’ensemble montre immédiatement quel type de rapport produit un effet et lequel se contente de documenter.