DE
 EN
 IT
 العربية

Contents 5
- Qu'est-ce qui a changé entre le projet et la version finale ?
- À quels établissements et à quels services les orientations s'appliquent-elles ?
- Quelles relations avec des tiers convient-il d'examiner en premier ?
- Combien de temps reste-t-il pour la mise en œuvre ?
- Comment les établissements devraient-ils procéder à présent ?
Le 18 septembre 2026, l’EBA a publié le rapport final relatif aux orientations EBA/GL/2026/09 sur la gestion des risques tiers pour les services non-TIC. Elles abrogent les orientations de 2019 sur l’externalisation et ne raisonnent plus en termes d’externalisation, mais en termes d’accord avec un tiers, dont l’externalisation n’est qu’un sous-ensemble. Le périmètre couvert est donc plus large qu’auparavant. Dans le même temps, la version finale gradue l’effort : les exigences approfondies s’appliquent aux accords qui soutiennent des fonctions critiques ou importantes. Pour les établissements, cela soulève la question de savoir quels accords doivent être examinés en priorité lors de la mise en œuvre.
Le 18 septembre 2026, l’EBA a publié ses orientations finales EBA/GL/2026/09. Elles couvrent l’ensemble des accords avec des tiers portant sur des services non-TIC, mais n’imposent les exigences renforcées qu’à ceux qui soutiennent des fonctions critiques ou importantes. Les établissements devraient donc identifier et documenter ces accords en premier lieu, et traiter les autres selon un processus allégé et fondé sur les risques.
Qu’est-ce qui a changé entre le projet et la version finale ?
La version finale gradue ce que le projet traitait largement de la même manière : les exigences approfondies s’appliquent aux accords avec des tiers qui soutiennent des fonctions critiques ou importantes, tandis que tous les autres relèvent d’une approche fondée sur les risques et proportionnée.
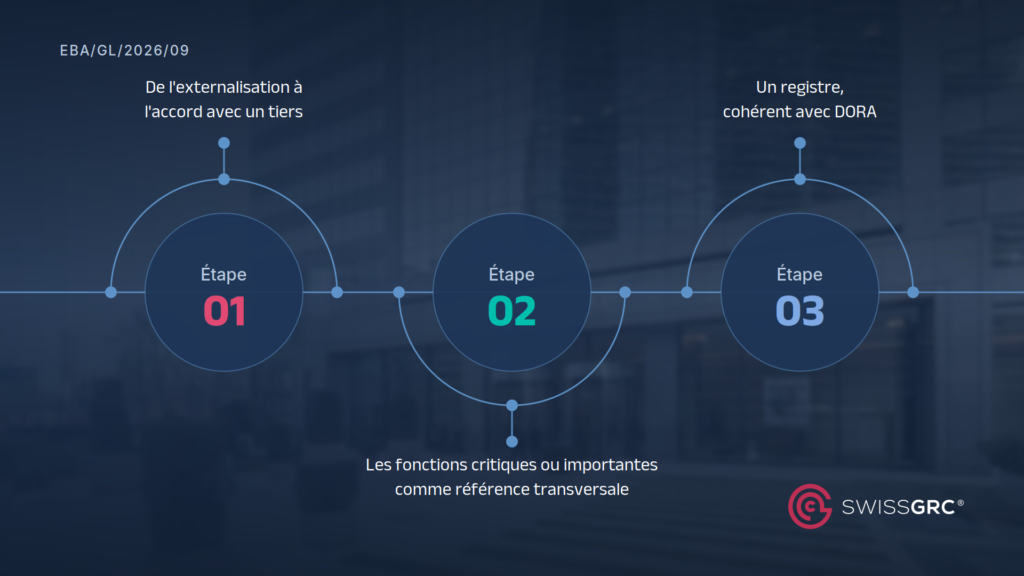
Le changement de notion, lui, demeure. Un accord avec un tiers est tout accord entre une entité financière et un prestataire externe ou intragroupe par lequel celui-ci soutient une ou plusieurs fonctions de manière récurrente ou continue. Les accords d’externalisation en constituent expressément un sous-ensemble. Entrent ainsi dans le périmètre des services non-TIC qui n’étaient jusqu’ici pas qualifiés d’externalisation. Lues ensemble, ces deux évolutions donnent l’image réelle : le périmètre s’élargit, la profondeur des exigences se gradue.
Lors de la consultation menée du 8 juillet 2025 au 8 octobre 2025, les parties prenantes ont fait part de leurs préoccupations quant à une extension excessive du champ d’application. L’association professionnelle AMAFI a critiqué le fait que le projet prévoyait, pour les tiers exerçant des fonctions non critiques, un régime pratiquement identique à celui applicable aux fonctions critiques ou importantes. L’association FIA a également souligné qu’un champ d’application trop large risquait de compliquer l’évaluation des fonctions critiques et importantes et de nuire à la cohérence avec DORA.
À quels établissements et à quels services les orientations s’appliquent-elles ?
Les orientations s’adressent aux autorités compétentes des États membres et concernent les établissements, les succursales de pays tiers, certaines entreprises d’investissement, les établissements de paiement, les établissements de monnaie électronique, les émetteurs de jetons se référant à un ou des actifs ainsi que certains prêteurs relevant de la directive sur le crédit hypothécaire, lorsque ceux-ci recourent à des prestataires tiers pour des services non-TIC. Les intermédiaires de crédit et les prestataires de services d’information sur les comptes enregistrés uniquement à ce titre ne sont pas visés.
Les services relevant du chapitre V de DORA sont exclus, un régime distinct existant déjà pour les tiers TIC. Au-delà, les orientations prévoient une liste explicite d’exclusions : les prestations légalement réservées à un tiers telles que le contrôle légal des comptes, les services financiers réglementés devant être fournis par une autre entité supervisée, les services d’information de marché, les opérations entre institutions financières agissant comme contreparties, les infrastructures de réseaux de paiement, les dispositifs de compensation et de règlement, les infrastructures mondiales de messagerie financière soumises à surveillance, les services de banque correspondante, ainsi que les achats sans incidence significative sur l’exposition aux risques ou la résilience opérationnelle, par exemple l’impression, le nettoyage, la restauration ou les avis juridiques, de même que l’acquisition de biens et de services d’utilité publique.
Les orientations abrogent les orientations de l’EBA du 25 février 2019 sur l’externalisation et créent un cadre uniforme dans l’Union, à mettre en œuvre selon le principe « comply or explain ». Pour les établissements dont la gouvernance des risques tiers est déjà graduée selon la criticité, l’adaptation sera probablement moindre que pour ceux qui ont jusqu’ici géré leurs tiers principalement par voie contractuelle.
Quelles relations avec des tiers faut-il examiner en premier ?
La priorité porte sur les accords qui soutiennent des fonctions critiques ou importantes, c’est-à-dire les fonctions dont l’interruption nuirait de manière significative à la performance financière d’une entité financière, à la solidité ou à la continuité de ses services et activités, ou au respect continu des conditions de son agrément. La définition est alignée sur l’article 3(22) de DORA.
Le cheminement d’analyse comporte trois étapes : s’agit-il d’un service non-TIC, le prestataire soutient-il ainsi une fonction de manière récurrente ou continue, et cette fonction est-elle critique ou importante ? Le constat « ce n’est pas une externalisation » ne met donc plus fin à l’examen. Les tâches opérationnelles des fonctions de contrôle interne doivent par principe être considérées comme critiques ou importantes, sauf si l’évaluation démontre le contraire.
Pour ces accords, les orientations exigent une diligence raisonnable renforcée, des dispositions contractuelles claires, un examen des dispositifs de sous-traitance, une surveillance continue, une documentation complète et une planification de sortie au cas où un prestataire devrait être remplacé. Ces exigences montrent que le risque, le contrôle et le contrat sont étroitement liés et s’articulent rarement d’eux-mêmes. Pour les accords situés hors de cette catégorie, la version finale allège la charge opérationnelle et prudentielle, tout en continuant d’exiger une gouvernance robuste et fondée sur les risques.
De combien de temps dispose-t-on pour la mise en œuvre ?
Aucune date d’application précise n’a encore été fixée. À compter de cette date, les orientations s’appliquent à tous les accords avec des tiers conclus, réexaminés ou modifiés, les accords existants devant être mis en conformité en conséquence.
La période de deux ans fréquemment citée est plus précise qu’il n’y paraît. Lorsque l’examen et la documentation des accords soutenant des fonctions critiques ou importantes ne sont pas achevés deux ans après la date d’application, les entités financières doivent en informer leur autorité compétente, en précisant les mesures prévues pour achever l’examen ou une éventuelle stratégie de sortie. Pour les accords ne soutenant pas de fonction critique ou importante, l’examen et la documentation peuvent n’intervenir qu’à l’occasion du renouvellement du contrat. Cette période n’est donc pas une échéance pour tout, mais un point de notification pour l’essentiel. Les établissements qui recensent déjà leurs risques tiers de manière structurée dans le cadre de la Résilience opérationnelle peuvent s’appuyer sur cette base, les orientations ayant explicitement pour objectif de s’aligner sur DORA.
Comment les établissements devraient-ils procéder dès maintenant ?
La première étape consiste à examiner le registre des fournisseurs existant afin de signaler chaque accord selon qu’il soutient ou non une fonction critique ou importante.
La deuxième étape concerne le registre lui-même. Les orientations exigent un registre à jour de tous les accords avec des tiers relevant du champ d’application, distinguant ceux qui soutiennent des fonctions critiques ou importantes des autres. Il doit être cohérent, dans la mesure du possible, avec le registre d’informations prévu à l’article 28(3) de DORA, les divergences entre les deux doivent être évitées, et l’EBA autorise expressément leur fusion en un registre unique. Il en va de même pour la politique relative aux accords contractuels, qui peut être fusionnée avec celle prévue à l’article 28(10) de DORA, et pour la fonction de suivi, qui peut être combinée avec le rôle prévu à l’article 5(3) de DORA. Les établissements ayant mis en œuvre DORA étendent donc des structures existantes au lieu de bâtir un second univers de registres.
Pour les accords soutenant des fonctions critiques ou importantes, le registre exige des mentions supplémentaires : le droit applicable, les dates des derniers audits, les sous-traitants significatifs avec leur rang et leur localisation, la substituabilité, une évaluation de la réinternalisation assortie des objectifs de temps et de point de reprise, l’existence d’un plan de sortie, les prestataires alternatifs et le coût annuel estimé. Ces éléments ne se rassemblent pas dans l’urgence. Engager le travail tôt laisse davantage de temps pour négocier avec les prestataires dont les contrats doivent être modifiés. La responsabilité de ce premier examen incombe généralement à la fonction qui tient le registre des fournisseurs.
Gérer les tiers selon leur criticité
La solution Gestion des risques tiers cartographie la diligence raisonnable, les données contractuelles, les sous-traitants et la surveillance pour chaque prestataire, et prend en charge la classification par fonction critique ou importante. Le Third-Party Intelligence Center y ajoute le screening des prestataires assisté par IA, et le registre d’informations peut être fusionné avec celui exigé par DORA.
Gestion des risques tiersQuestions fréquentes
Quand les orientations de l’EBA sur les risques tiers non-TIC ont-elles été publiées ?
L’EBA a publié le rapport final relatif aux orientations EBA/GL/2026/09 le 18 septembre 2026. Il s’agit de la version définitive, qui, par rapport au projet soumis à consultation du 8 juillet 2025, concentre les exigences renforcées sur les accords soutenant des fonctions critiques ou importantes.
Qu’est-ce qu’un accord avec un tiers et pourquoi l’externalisation n’en est-elle qu’un sous-ensemble ?
Un accord avec un tiers est tout accord entre une entité financière et un prestataire externe ou intragroupe par lequel celui-ci soutient une ou plusieurs fonctions de manière récurrente ou continue. L’externalisation, par laquelle le prestataire exerce une fonction que l’entité assurerait autrement elle-même, y est incluse comme sous-ensemble. Le constat « ce n’est pas une externalisation » ne fait donc plus sortir un accord du champ d’application.
Qu’entend-on par fonction critique ou importante au sens des orientations ?
Une fonction critique ou importante est une fonction dont l’interruption nuirait de manière significative à la performance financière d’une entité financière, à la solidité ou à la continuité de ses services et activités, ou au respect continu des conditions de son agrément. Pour les accords qui soutiennent de telles fonctions, les orientations exigent une diligence raisonnable renforcée, des contrats clairs, une surveillance, une documentation et une planification de sortie.
Le nouveau registre peut-il être fusionné avec le registre d’informations DORA ?
Oui. Le registre des accords non-TIC doit être cohérent, dans la mesure du possible, avec le registre d’informations prévu à l’article 28(3) de DORA, les divergences doivent être évitées, et les deux peuvent être combinés en un registre unique. La politique relative aux accords contractuels peut de même être fusionnée avec celle prévue à l’article 28(10) de DORA.
Les nouvelles orientations remplacent-elles les précédentes orientations de l’EBA de 2019 sur l’externalisation ?
Oui, les orientations abrogent les orientations de l’EBA du 25 février 2019 sur l’externalisation et créent un cadre uniforme dans l’Union. Leur mise en œuvre suit le principe « comply or explain » appliqué par les autorités compétentes des États membres.
Quels établissements sont concernés par les orientations de l’EBA ?
Sont concernés les établissements, les succursales de pays tiers, certaines entreprises d’investissement, les établissements de paiement, les établissements de monnaie électronique, les émetteurs de jetons se référant à un ou des actifs ainsi que certains prêteurs relevant de la directive sur le crédit hypothécaire, dès lors qu’ils recourent à des prestataires tiers pour des services non-TIC. Les intermédiaires de crédit et les prestataires de services d’information sur les comptes enregistrés uniquement à ce titre ne sont pas visés.
Quels services sont exclus ?
Sont exclus les services relevant du chapitre V de DORA, ainsi qu’une liste explicite : les prestations légalement réservées à un tiers telles que le contrôle légal des comptes, les services financiers réglementés fournis par une autre entité supervisée, les services d’information de marché, les opérations interbancaires, les infrastructures de réseaux de paiement, la compensation et le règlement, les infrastructures mondiales de messagerie financière soumises à surveillance, les services de banque correspondante, les achats sans incidence significative sur le risque ou la résilience, ainsi que l’acquisition de biens et de services d’utilité publique.
- Rapport final : orientations relatives à la saine gestion des risques tiers pour les services non-TIC (EBA/GL/2026/09)Autorité bancaire européenne (EBA)
- L’EBA publie ses orientations finales sur la gestion des risques tiersAutorité bancaire européenne (EBA)
- Final report : orientations de l’EBA relatives à la saine gestion des risques tiers pour les services non-TICGlobal Regulation Tomorrow
- L’EBA lance une consultation sur son projet d’orientations relatives à la gestion des risques tiersAutorité bancaire européenne (EBA)