DE
 EN
 IT
 العربية
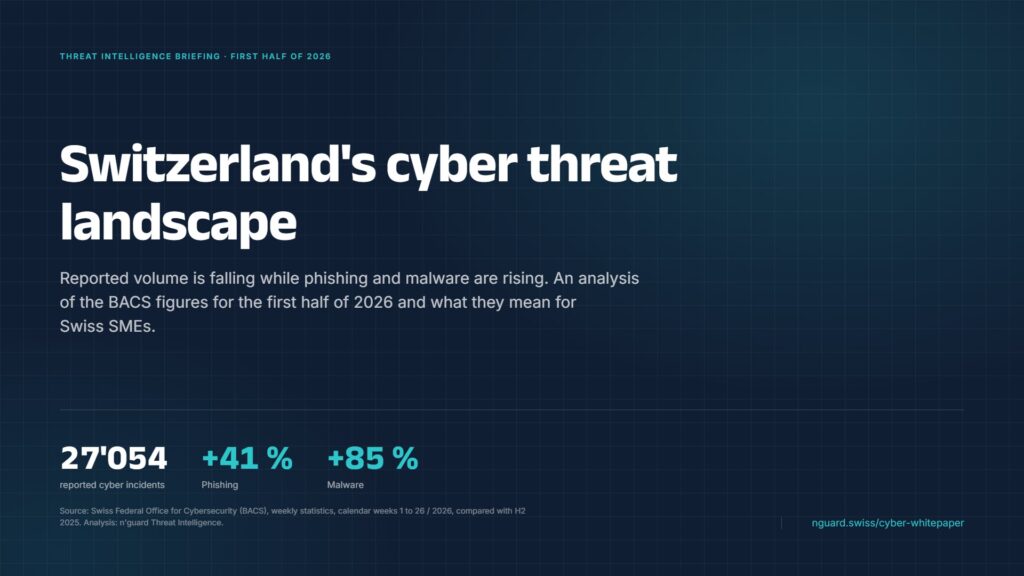
Au premier semestre 2026, le paysage des cybermenaces en Suisse présente une situation en apparence paradoxale : le nombre d’incidents signalés diminue, tandis que certaines formes d’attaque particulièrement pertinentes pour les entreprises progressent nettement.
27 054 incidents cyber ont été signalés à l’Office fédéral de la cybersécurité (BACS), soit un recul de 6,8 % par rapport au second semestre 2025. Dans le même temps, les signalements d’hameçonnage ont augmenté de 41 % et ceux de logiciels malveillants ont bondi de 85 %. C’est ce que met en évidence un récent Threat Intelligence Briefing de n’guard.swiss, fondé sur les statistiques hebdomadaires publiques du BACS.
L’enseignement principal ne réside donc pas dans le volume global.
Le profil de risque évolue. Et avec lui évoluent les exigences en matière de gouvernance, de gestion des risques et de cyber-résilience.
La menace n’augmente pas nécessairement, mais elle devient plus difficile à maîtriser
Le recul du nombre total de signalements s’explique en grande partie par la diminution des tentatives d’escroquerie classiques. Parallèlement, d’autres modes d’attaque gagnent en importance. L’hameçonnage a représenté 32,7 % des signalements analysés au premier semestre 2026. Le spoofing a progressé de 42 %, tandis que les logiciels malveillants ont augmenté de 85 %, à partir d’une base de départ nettement plus faible.
La qualité des attaques évolue également. Le briefing de n’guard met en avant des variantes d’hameçonnage pilotées par l’IA et des campagnes de plus en plus crédibles visant des points d’accès d’entreprise tels que Microsoft 365. Dans le même temps, des méthodes comme ClickFix montrent comment les attaquants intègrent délibérément le comportement humain dans la chaîne d’attaque : les utilisateurs sont incités à exécuter eux-mêmes des commandes malveillantes.
Ces chiffres doivent toutefois être replacés dans leur contexte. Les statistiques du BACS recensent les incidents signalés, et non le nombre réel total de cyberattaques en Suisse. S’agissant des attaques techniquement plus sophistiquées, la sous-déclaration est probablement importante.
Pour les entreprises, la question de savoir si le nombre d’attaques augmente ou diminue statistiquement importe moins. Ce qui compte, c’est la manière dont les menaces externes influent sur leur propre profil de risque.
Le renseignement sur les menaces doit devenir un renseignement sur les risques
C’est précisément là que commence la perspective GRC.
Une hausse de 41 % de l’hameçonnage constitue d’abord une information sur le paysage des menaces externes. Pour la direction générale, cette information ne devient pertinente que lorsqu’elle est mise en relation avec le contexte propre de l’entreprise.
Quelles identités et quels systèmes sont exposés ? Quels processus métier critiques en dépendent ? Quels contrôles sont en place ? Quels tiers disposent d’accès ? Quelles obligations réglementaires un incident pourrait-il déclencher ? Et quelles seraient les conséquences d’une interruption sur l’activité ?
Dans une perspective GRC, une chaîne se dessine :
C’est ainsi que le renseignement sur les menaces devient un renseignement sur les risques.
C’est précisément ce lien qui fait encore défaut dans de nombreuses organisations. Les équipes Security Operations, les registres des risques, les exigences de conformité, la gestion des risques tiers et la continuité d’activité disposent chacune d’informations précieuses. Mais si elles sont gérées en silos, la vue d’ensemble, pourtant décisive, reste fragmentée.
Un incident de cybersécurité ne devrait pas seulement générer un ticket de sécurité. Il devrait aussi conduire à se demander si un risque existant doit être réévalué, un contrôle ajusté, un tiers réexaminé ou un scénario de résilience actualisé.
La réglementation fait de la cybersécurité une mission de gouvernance
Les évolutions réglementaires montrent elles aussi que les risques cyber ne peuvent plus être traités comme une question exclusivement technique.
Avec la NIS2, l’UE place explicitement la responsabilité au niveau de la direction. Les organes dirigeants des entreprises concernées doivent approuver les mesures de gestion des risques en matière de cybersécurité et superviser leur mise en œuvre. La directive relie l’analyse des risques à la gestion des incidents, à la continuité d’activité, à la sécurité de la chaîne d’approvisionnement, à la gestion des vulnérabilités et à l’évaluation de l’efficacité des mesures de sécurité.
En 2026, un élément supplémentaire important entrera en jeu : le règlement sur la cyber-résilience (CRA). À partir du 11 septembre 2026, les fabricants devront signaler les vulnérabilités activement exploitées et les incidents de sécurité graves affectant des produits comportant des éléments numériques. Une alerte précoce est notamment attendue dans les 24 heures, suivie d’un rapport complémentaire dans les 72 heures.
Le CRA illustre une évolution de fond : la cybersécurité devient une mission soumise au contrôle et aux tests tout au long du cycle de vie du produit. Évaluation des risques, gestion des vulnérabilités, déclaration des incidents et responsabilités doivent être intégrées.
La Suisse suit également cette évolution. Depuis le 1er avril 2025, les exploitants d’infrastructures critiques ont l’obligation de déclarer certaines cyberattaques. Après la découverte d’un incident soumis à déclaration, un signalement doit en principe être adressé au BACS dans les 24 heures.
L’orientation commune est claire : la cybersécurité est de plus en plus appréhendée par la réglementation comme une mission de gouvernance et de gestion des risques.
La cyber-résilience commence par les interconnexions
La conséquence n’est pas d’introduire un contrôle isolé supplémentaire pour chaque nouvelle menace.
Les entreprises doivent comprendre comment interagissent les menaces, les risques, les processus, les contrôles, les tiers et les exigences réglementaires. C’est là que le GRC devient l’élément de liaison entre la cybersécurité et la cyber-résilience.
La cyber-résilience signifie en définitive bien plus que la seule prévention des attaques. Les organisations doivent anticiper les risques, détecter et gérer les incidents, limiter les impacts et être en mesure de rétablir leurs fonctions métier critiques.
Une approche GRC globale apporte la transparence nécessaire : quels processus critiques sont exposés ? Quels contrôles les protègent ? Quelle est l’efficacité de ces contrôles ? Quelles dépendances existent à l’égard des tiers ? Quelles exigences réglementaires s’appliquent ? Et où les nouvelles menaces créent-elles des risques additionnels ?
La question pertinente n’est pas le nombre d’attaques
Les 27 054 cyberincidents déclarés au premier semestre 2026 constituent avant tout un signal.
Le paysage des menaces évolue, tandis que le CRA, la NIS2 et l’obligation suisse de déclaration imposent simultanément des exigences accrues en matière de gestion des risques, de responsabilité et de traçabilité.
Pour les entreprises, une capacité devient décisive : traduire rapidement les évolutions de l’environnement externe de menaces dans leur propre contexte de risque et en tirer des décisions.
La question centrale n’est donc plus seulement : comment nous protéger des cyberattaques ?
Mais plutôt : comprenons-nous quels cyberrisques menacent réellement notre activité, et sommes-nous capables de les gérer efficacement ?