DE
 EN
 FR
 IT
Inhalt 5
تقرير المخاطر الذي يكتفي مجلس الإدارة بالإحاطة به يكون قد أخفق في بلوغ غايته. تُلزم المادة 716a من قانون الالتزامات السويسري مجلس الإدارة بالإدارة العليا للشركة، والإشراف الأعلى على الإدارة التنفيذية، وإعداد التقرير السنوي، غير أنها لا تحدد كيفية إعداد المعلومات المتعلقة بالمخاطر. وبالنسبة للمؤسسات المالية، تفصّل FINMA هذا الواجب في تعاميم خاصة بها، أما الشركات المدرجة في البورصة فيضيف لها Swiss Code تقييمًا سنويًا للمخاطر. وخلاصة الأمر: يجب أن تدخل المخاطر في صلب اتخاذ القرار، لا أن تُحفظ في الملفات فحسب.
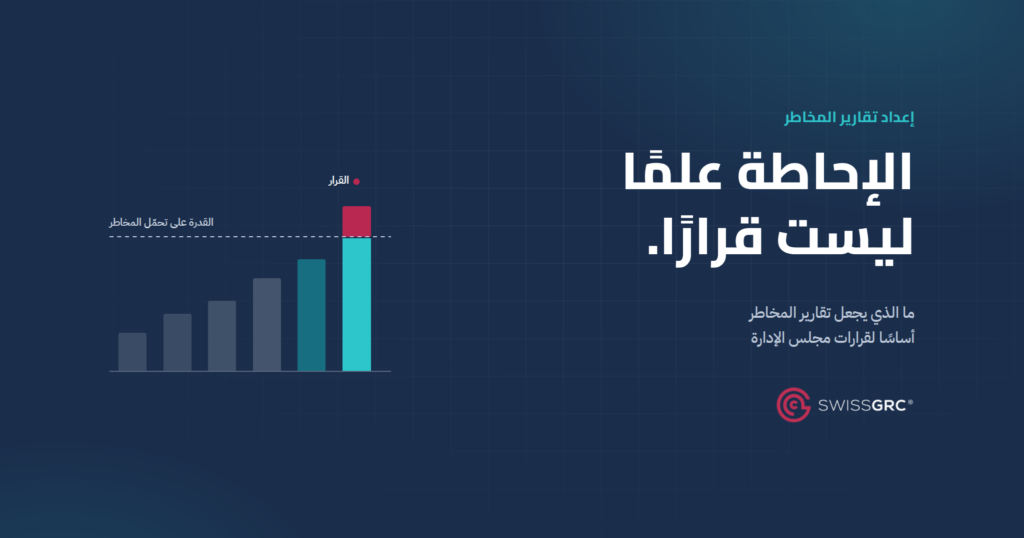
تصلح تقارير المخاطر أساسًا لاتخاذ القرار لدى مجلس الإدارة متى أمكن من خلالها الوفاء بالواجب القانوني المنصوص عليه في المادة 716a من قانون الالتزامات. ولتحقيق ذلك، يجب وضع موازنات المخاطر وخيارات التصرف في سياق الموارد المتاحة. فما حجم المخاطر التي تريد المؤسسة تحمّلها عن وعي لبلوغ أهدافها؟ والفيصل هو ما إذا كان التقرير يوفر أساسًا ملائمًا للإجابة عن هذه التساؤلات.
ما الواجب الملقى على مجلس الإدارة في مراقبة المخاطر؟
وفقًا للمادة 716a من قانون الالتزامات، يتولى مجلس الإدارة مهام غير قابلة للتفويض ولا للنزع، تشمل الإدارة العليا للشركة والإشراف الأعلى على الأشخاص المكلفين بالإدارة التنفيذية.
وتندرج ضمن هذه المهام صياغة الاستراتيجية وإنفاذها، وكذلك تقييم وضع المخاطر.
إلا أن قانون الالتزامات لا يحدد كيفية وفاء مجلس الإدارة بهذا الواجب عمليًا. وتصلح المصادر المعيارية مثل معيار ISO 31000:2018 لإدارة المخاطر أو إطار COSO لإدارة المخاطر المؤسسية للاسترشاد، لكنها ليست ملزمة. وتقع الفجوة بين الواجب القانوني والتطبيق الملموس ضمن مسؤولية مجلس الإدارة.
ويوفر نموذج خطوط الدفاع الثلاثة الصادر عن IIA إطارًا للاسترشاد في توزيع الأدوار. فهو يصف مجلس الإدارة باعتباره هيئة الحوكمة (governing body) التي تحدد الرؤية والرسالة والقيم والرغبة في المخاطرة، وتفوّض المسؤولية التشغيلية إلى الإدارة، وتتلقى منها تقارير عن تحقيق الأهداف. ووفق هذا النموذج، يُفترض أن يضمن تفاعل الخطوط الثلاثة موثوقية المعلومات اللازمة للقرارات القائمة على المخاطر واتساقها وشفافيتها.
ماذا تتطلب FINMA وSwiss Code تحديدًا من إعداد التقارير؟
بالنسبة للبنوك، تفصّل هيئة الرقابة على سوق المال السويسرية FINMA واجب إعداد التقارير في تعاميم خاصة بها، أما الشركات المدرجة في البورصة فيوصي Swiss Code بإجراء تقييم سنوي للمخاطر.
ووفقًا لتعميم FINMA رقم 2017/1 بشأن حوكمة الشركات – البنوك، الساري منذ يوليو 2017، تشمل إدارة المخاطر «الهياكل التنظيمية والمنهجيات والعمليات التي تخدم تحديد استراتيجيات المخاطر وتدابير التحكم فيها، وكذلك تحديد المخاطر وتحليلها وتقييمها وإدارتها ومراقبتها وإعداد التقارير عنها». ويحدد جهاز الإدارة العليا ضمن ذلك استراتيجية الأعمال، ويعتمد الإطار المفاهيمي لإدارة المخاطر على مستوى المؤسسة بأكملها، ويتحمل المسؤولية عن تنظيم إدارة مخاطر فعالة وإرسائها ومراقبتها، وكذلك عن التحكم في المخاطر الإجمالية.
أما تعميم FINMA رقم 2023/1 بشأن المخاطر التشغيلية والمرونة لدى البنوك، المنقّح كليًا والساري منذ يناير 2024، فيزيد من تفصيل إعداد التقارير الدورية، وينص على رفع تقرير سنوي واحد على الأقل إلى مجلس الإدارة والإدارة التنفيذية بشأن المرونة التشغيلية. وبالنسبة للشركات المدرجة خارج القطاع المالي، يوصي Swiss Code of Best Practice for Corporate Governance الصادر عن economiesuisse، والمنشور في فبراير 2023، بإجراء تقييم للمخاطر من جانب مجلس الإدارة مرة واحدة سنويًا على الأقل، على أن تصب نتيجته في تطوير نظام الرقابة الداخلية.
لماذا تخفق كثير من تقارير المخاطر في بلوغ غايتها؟
كثيرًا ما تكون تقارير المخاطر شديدة التكرار أو شديدة البطء أو شديدة الذاتية بحيث لا تدعم اتخاذ القرار: هذا ما ذكره أحد المتحدثين من Gartner في مؤتمر Enterprise Risk, Audit & Compliance المنعقد هذا العام في لندن.
وبسبب هذه الخصائص الثلاث، تتحول تقارير المخاطر بانتظام إلى مجرد تقارير حالة: فتتكرر المؤشرات دون تأطير سياقي، وتصل المعلومات إلى متخذي القرار بعد وقوع الخطر بفترة طويلة، وتجرّد التقديرات الذاتية القرار من أساس قابل للقياس.
وكعلاج لذلك، تقترح Gartner توظيف الابتكار، من الرؤى المولّدة بالذكاء الاصطناعي إلى المعلومات المجمّعة والمقاسة كميًا بصورة ديناميكية، بما يتيح التعامل مع التغير المستمر في مشهد المخاطر.
ما الذي يميز أساس اتخاذ القرار عن تقرير حالة؟
يُظهر أساس اتخاذ القرار، باستشراف مسبق، الترابطات بين المخاطر والتدابير الممكنة، بدلًا من تقديم إثبات بأثر رجعي.
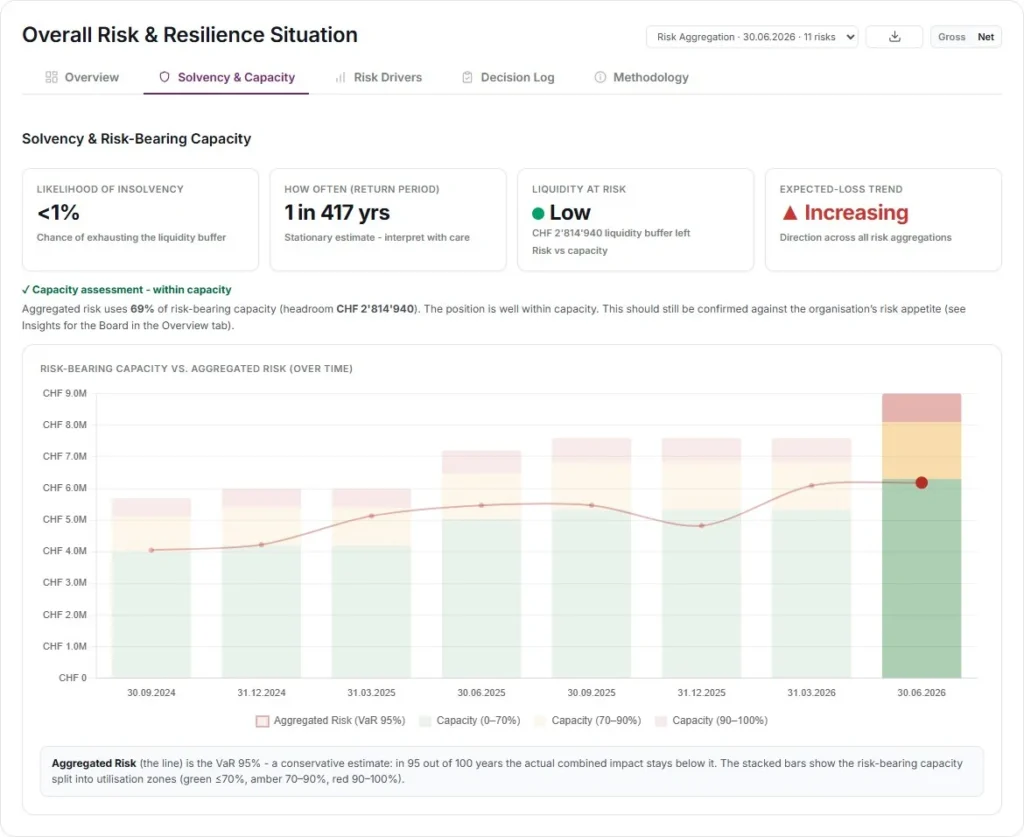
يجب أن يحدد التقرير موازنات المخاطر الواجب إجراؤها في سياق سير الأعمال والموارد المتاحة. ويجب أن تبيّن خيارات التصرف أثرها على المخاطر التي تريد المؤسسة تحمّلها لبلوغ أهدافها. وتساعد المقاييس النقدية، المستمدة مثلًا من القياس الكمي للمخاطر، على مقارنة المخاطر فيما بينها وتجميعها في مخاطر إجمالية متراكمة، ومن ثم مقابلتها بالقدرة على تحمل المخاطر، بدلًا من الاكتفاء بوصفها وصفًا نوعيًا.
كيف يمكن تحسين تقارير المخاطر عمليًا؟
يفحص مجلس الإدارة كل تقرير على حدة ليتبيّن ما إذا كان يمكنه استخلاص قرار منه، ويعيد التقارير التي تفتقر إلى هذه الخاصية مشفوعة باستفسار محدد.
وثمة خطوة أولى قابلة للتحقق: تقدم وظيفة المخاطر إلى مجلس الإدارة في اجتماعه العادي المقبل قائمة بتقارير المخاطر المرفوعة خلال العام الجاري، مع الإشارة إلى التقرير الذي أفضى إلى قرار محدد، أو إلى استفسار، أو لم يلقَ أي تفاعل. وتُظهر هذه النظرة العامة على الفور أي نوع من التقارير يُحدث أثرًا فعليًا، وأيها يكتفي بالتوثيق.
أما الخطوة الثانية فتتعلق بالبنية نفسها: التقارير التي يُراد لها الانتقال من الإثبات إلى أداة توجيه يجب أن تنطلق من منطق شامل لإعداد التقارير يوفّر رؤى عن المخاطر قابلة لبناء القرار عليها، بدلًا من مجرد سرد المخاطر المرتبة حسب الأولوية. ولا مكان فيها للمؤشرات المنفصلة عن بعضها: إذ تحل محلها معلومات مترابطة وسياقية وتدابير محددة قابلة للتنفيذ.
المخاطر بالأرقام أمام مجلس الإدارة
يترجم حل القياس الكمي للمخاطر المخاطرَ إلى مقادير نقدية. وهو يجعل تقارير المخاطر المرفوعة إلى مجلس الإدارة قابلة للمقارنة وصالحة لبناء القرار عليها.
الأسئلة الشائعة
ما الأساس القانوني الذي ينظم مراقبة المخاطر من جانب مجلس الإدارة في سويسرا؟
تُلزم المادة 716a من قانون الالتزامات مجلس الإدارة بالإدارة العليا للشركة والإشراف الأعلى على الإدارة التنفيذية. ويشمل ذلك أيضًا تحديد الاستراتيجية وتقييم وضع المخاطر. أما كيفية تنفيذ هذا الواجب عمليًا فلا ينص عليها القانون نفسه.
هل توجد أحكام خاصة بتقارير المخاطر للبنوك؟
نعم. فوفقًا لتعميم FINMA رقم 2017/1، يعتمد جهاز الإدارة العليا الإطار المفاهيمي لإدارة المخاطر على مستوى المؤسسة بأكملها، ويتحمل المسؤولية عن إدارة مخاطر فعالة. كما ينص التعميم المنقّح كليًا رقم 2023/1 إضافة إلى ذلك على رفع تقرير سنوي واحد على الأقل عن المرونة التشغيلية إلى مجلس الإدارة والإدارة التنفيذية.
بماذا يوصي Swiss Code بشأن تقارير المخاطر لدى الشركات المدرجة في البورصة؟
يوصي Swiss Code of Best Practice for Corporate Governance الشركات المدرجة في البورصة بإجراء تقييم للمخاطر من جانب مجلس الإدارة مرة واحدة سنويًا على الأقل. ويُفترض أن تصب نتيجته في تطوير نظام الرقابة الداخلية، دون أن يفرض الـ Code صيغة محددة للتقارير.
لماذا يكتفي مجلس الإدارة بالإحاطة بكثير من تقارير المخاطر بدلًا من أن تفضي إلى قرارات؟
تذكر Gartner ثلاثة أسباب: مؤشرات متكررة دون تأطير جديد، ومعلومات متأخرة ترد بعد وقوع الخطر، وتقديرات ذاتية بلا أساس قابل للتتبع. وهذه الخصائص تحوّل التقرير إلى مجرد تقرير حالة لا يتفاعل معه مجلس الإدارة.
كيف يمكن التحقق مما إذا كان تقرير المخاطر يُحدث أثرًا فعليًا في مجلس الإدارة؟
تُعد وظيفة المخاطر قائمة بجميع تقارير المخاطر المرفوعة خلال العام الجاري، مع الإشارة إلى التقرير الذي أفضى إلى قرار محدد، أو إلى استفسار، أو لم يلقَ أي تفاعل. وتُظهر هذه النظرة العامة على الفور أي نوع من التقارير يُحدث أثرًا وأيها يكتفي بالتوثيق.