

 DE
 EN
 FR
 العربية
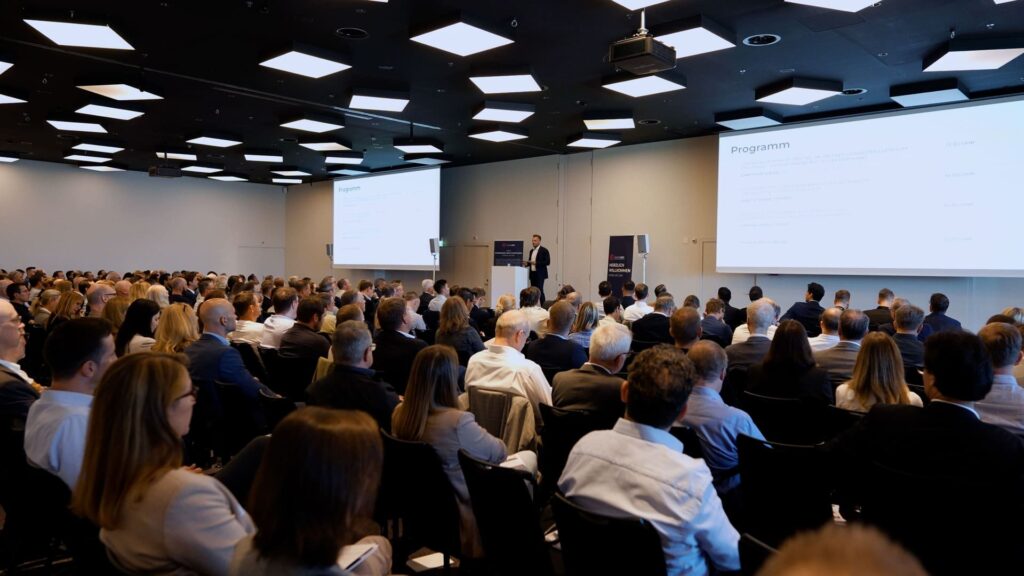
SWISS GRC DAY 2025, che si è svolto il 14 maggio presso il Radisson Blu Hotel dell’aeroporto di Zurigo, si è confermato ancora una volta una delle conferenze più importanti per i professionisti della governance, del risk management e della compliance (GRC). Con partecipanti provenienti da tutta l’area DACH, l’evento ha sottolineato in modo evidente quanto siano diventati cruciali la resilienza, una gestione proattiva e un’innovazione responsabile per una governance aziendale sostenibile.
Al centro dell’evento vi era il ruolo del GRC quale fattore abilitante strategico, ben oltre gli aspetti tradizionali della compliance. I partecipanti non solo hanno acquisito una panoramica sulle sfide e sugli sviluppi attuali, ma hanno anche discusso in modo concreto come le strutture GRC, le nuove tecnologie e una solida cultura del rischio possano supportare le organizzazioni in un mondo dinamico.

Besfort Kuqi, CEO e co-fondatore di Swiss GRC AG, ha aperto l’evento con un appello chiaro: il GRC non è uno strumento di controllo, bensì un sistema di gestione che rende le aziende più resilienti, agili e capaci di agire. Ha sottolineato l’importanza della controllabilità, della capacità di adattamento e di una struttura solida quali pilastri di una concezione del GRC orientata al futuro.
Un ringraziamento speciale è andato al team di Swiss GRC per l’organizzazione dello SWISS GRC DAY 2025, così come ai partner SecurityScorecard, Swiss Infosec, CRIF, Securix, Drata e alla Scuola universitaria professionale di Lucerna (HSLU) per il loro sostegno.
Un esempio storico come lezione senza tempo
Nikolai Tsenov, Head Strategy & Business Development di Swiss GRC e moderatore dell’evento, ha condotto i partecipanti in un suggestivo viaggio indietro nel tempo, fino al 1755. Il 1° novembre, un violento terremoto, seguito da uno tsunami e da giorni di incendi, distrusse gran parte di Lisbona. Nel giro di pochi minuti, decine di migliaia di persone persero la vita e l’85% della città fu ridotto in macerie. Mentre il re del Portogallo restava paralizzato, il primo ministro Marquês de Pombal prese risolutamente in mano la situazione. Organizzò evacuazioni, approvvigionamenti d’emergenza e ricostruzione, con un piano chiaro, approcci innovativi e un modo pragmatico di prendere decisioni. Sotto la sua guida furono sviluppati nuovi regolamenti edilizi, la produzione industriale in serie di elementi costruttivi e i primi approcci a un’istruzione pubblica controllata dallo Stato e a una ricerca scientifica sui disastri. La sua celebre frase, «E adesso? Seppelliamo i morti e prendiamoci cura dei vivi», è emblematica di un atteggiamento resiliente e proattivo.
La conclusione di Tsenov: anche nel mondo del GRC odierno, il pensiero proattivo, la capacità di innovazione, la gestione strategica e la capacità di adattamento sono fattori di successo decisivi, in particolare in tempi di incertezza e complessità.

Con numerosi interventi di alto livello, lo SWISS GRC DAY 2025 ha offerto un programma variegato che ha saputo combinare in modo efficace teoria, strategia e attuazione pratica. I relatori hanno portato prospettive diverse dal mondo dell’economia, del diritto, della tecnologia e delle istituzioni pubbliche, evidenziando come un GRC efficace sia ben più della somma delle sue parti. Lo spettro dei temi trattati spaziava da scenari di crisi reali e rischi informatici nelle catene di fornitura fino alla gestione etica dell’intelligenza artificiale, offrendo non solo spunti di riflessione ma anche impulsi concreti per l’azione.
Dal rischio alla crisi: il giorno in cui lo spazio aereo svizzero si è fermato – la gestione della crisi in prima persona – Christian Weiss, Head Enterprise Risk, Skyguide
Christian Weiss ha offerto uno sguardo esclusivo su uno scenario di crisi reale: la chiusura completa dello spazio aereo sulla Svizzera, causata da un guasto di sistema. Ha descritto in dettaglio la dinamica di escalation da un rischio riconosciuto a una crisi concreta, spiegando come il controllo sia stato rapidamente ripristinato grazie a processi decisionali strutturati, ruoli predefiniti e piani di emergenza.

Ha sottolineato in particolare la rilevanza di una struttura di governance a prova di crisi, di una pianificazione degli scenari lungimirante e di una comunicazione trasparente con le autorità, le compagnie aeree e il pubblico, mostrando come un rischio identificato possa trasformarsi in una crisi reale in tempi molto brevi. Ha dimostrato in modo pratico quanto siano determinanti l’organizzazione della crisi, una comunicazione chiara e un’interazione ben allenata tra tutti gli attori coinvolti, non solo in caso di emergenza, ma già nella fase di preparazione.
> Link alla presentazione
Dal nulla: le minacce informatiche nella catena di fornitura e come proteggersene – Marc Etienne Cortesi, Group Chief Information Security Officer (CISO), Baloise Group
Marc Etienne Cortesi ha utilizzato l’esempio concreto di un attacco informatico a un fornitore di servizi IT di Baloise per mostrare come le dipendenze esterne possano trasformarsi in minacce sistemiche. Ha illustrato le sfide legate alla trasparenza lungo le catene di fornitura digitali, mostrando come il framework NIST Cyber Supply Chain Risk Management (C-SCRM) possa aiutare a definire le priorità tra i fornitori, monitorare i rischi in modo mirato e costruire resilienza attraverso processi chiari e una progettazione contrattuale ben ponderata. La presentazione ha sottolineato che la sicurezza informatica non è più solo un compito tecnico, ma sempre più un compito di gestione strategica.

Partendo da un incidente reale, Cortesi ha dimostrato in modo efficace come vulnerabilità spesso sottovalutate nelle moderne catene di fornitura possano diventare punti d’ingresso per attacchi informatici, e quanto sia importante garantire trasparenza, definizione delle priorità e resilienza lungo la catena del valore con il framework adeguato (NIST C-SCRM).
> Link alla presentazione
Intelligenza artificiale (IA) nel mondo GRC: casi d’uso e prospettive future – Marinela Bilic-Nosic, Partner – Regulatory, Risk & Compliance Transformation, EY in Germania
Marinela Bilic-Nosic ha mostrato come l’intelligenza artificiale (IA) stia già trasformando oggi i processi GRC, ad esempio attraverso l’automazione dei controlli interni, l’analisi di grandi volumi di dati nell’ambito del monitoraggio o l’impiego dell’IA generativa per il monitoraggio normativo. Ha tuttavia sottolineato che l’uso dell’IA basata su agenti richiede anche un ripensamento delle questioni di governance: linee guida chiare, quadri etici e modelli di ruolo affinati sono necessari per garantire fiducia, efficacia e sicurezza.

Ha sostenuto l’adozione di modelli di governance a livello di tutta l’organizzazione con una ripartizione definita di rischi e responsabilità, evidenziando anche le sfide legate all’utilizzo dell’intelligenza artificiale nel contesto GRC. Ha sottolineato che l’IA basata su agenti prende sempre più spesso decisioni autonome e necessita quindi di un quadro etico e normativo solido. A suo avviso, la definizione di responsabilità chiare e di strutture di governance è determinante per applicazioni di IA affidabili.
Governance e gestione del rischio per l’intelligenza artificiale: un equilibrio tra innovazione e controllo – David Rosenthal, Team Head / Partner, VISCHER AG
David Rosenthal ha analizzato la crescente complessità dei requisiti normativi nel contesto dell’IA, in particolare alla luce dell’AI Act dell’UE. Ha mostrato come le aziende possano ricorrere a un processo di approvazione graduale e basato sul rischio, nonché a decisori formati nella prima linea, per garantire un’attuazione conforme alla legge ma al tempo stesso favorevole all’innovazione.

Con esempi concreti, tratti ad esempio dal settore assicurativo, ha illustrato come processi di governance pragmatici possano creare fiducia, ridurre al minimo i rischi legali e al tempo stesso valorizzare il potenziale di innovazione. Grazie a processi di approvazione chiari e concreti, l’equilibrio tra innovazione e regolamentazione può essere raggiunto. Il suo approccio: la governance come fattore abilitante, non come ostacolo, a condizione che la prima linea di difesa sia formata, i processi siano graduati e le responsabilità chiaramente definite.
> Link alla presentazione
End-to-end assurance: come l’audit interno e il GRC collaborano creando valore aggiunto – Marc Gröflin, Head of Internal Audit, Banca nazionale svizzera (BNS)
Marc Gröflin ha evidenziato il ruolo dell’audit interno quale parte integrante di un modello di assurance globale. Ha mostrato come sia possibile creare un panorama di assurance efficiente e privo di ridondanze attraverso piani di audit coordinati, coerenza metodologica e una stretta collaborazione con il risk management, l’ICS e la compliance.

La sua presentazione si è concentrata su esempi pratici concreti tratti dalla BNS, che hanno illustrato come fiducia, trasparenza e impatto possano essere aumentati attraverso un coordinamento strutturato e una comprensione condivisa del rischio. Ha inoltre spiegato che l’end-to-end assurance può riuscire solo se audit interno, compliance e risk management collaborano strettamente. La base per questo è una comprensione coerente della terminologia, piani di audit coordinati e un dialogo rispettoso tra le linee di difesa.
> Link alla presentazione
La cultura come fattore abilitante: la forza invisibile per una gestione del rischio e una compliance efficaci, con esempi reali – Sandra Middel, Chief Ethics and Compliance Officer, Axpo Group
Nella sua presentazione, Sandra Middel ha sottolineato che una solida cultura GRC non nasce dalle policy, bensì da valori vissuti nella quotidianità, in particolare a livello di management. Ha mostrato con esempi concreti come le organizzazioni possano creare un ambiente in cui responsabilità, trasparenza e consapevolezza del rischio vengono promosse attraverso un lavoro culturale mirato, la responsabilizzazione dei collaboratori e un atteggiamento chiaro nella comunicazione.

La cultura non è un fattore soft, ma la leva decisiva per l’efficacia e l’accettazione a lungo termine delle misure GRC: una cultura GRC efficace non nasce sulla carta, ma attraverso il comportamento quotidiano. Soprattutto a livello di management servono modelli di riferimento che vivano l’integrità, creino trasparenza e si assumano le proprie responsabilità. Solo così la consapevolezza del rischio può radicarsi durevolmente nell’organizzazione.
https://www.youtube.com/watch?v=Y1-f83tkHgcUn sentito ringraziamento e arrivederci: al termine dell’evento, il moderatore Nikolai Tsenov ha ringraziato tutti i relatori, i partner e i partecipanti per il loro interesse, i loro contributi e le discussioni stimolanti. La giornata ha fornito numerosi spunti per la pratica GRC di domani e ha prodotto alcune conclusioni chiave:
- La resilienza si può costruire: le organizzazioni devono imparare non solo a reagire alle crisi, ma anche a prepararsi ad esse in modo sistematico.
- Il GRC non è fine a se stesso: governance, gestione del rischio e compliance contribuiscono al successo di un’azienda quando sono concepite e attuate in modo strategico.
- La tecnologia richiede responsabilità: l’utilizzo dell’intelligenza artificiale richiede linee guida etiche chiare e strutture di governance affidabili.
- La collaborazione è decisiva: audit interno, gestione del rischio, compliance e aree operative devono collaborare più strettamente che mai.
- La cultura come fondamento: integrità, trasparenza e responsabilità sono i pilastri di ogni cultura GRC sostenibile.
Lo SWISS GRC DAY 2025 ha dimostrato ancora una volta che governance, risk management e compliance non sono semplici meccanismi di controllo, bensì elementi centrali per la resilienza, la capacità di innovazione e una gestione aziendale sostenibile. In un mondo in costante cambiamento, ciò che serve non è una compliance da mera lista di controllo, ma strutture responsabili che creino chiarezza, favoriscano la collaborazione e diano forma attiva al cambiamento. Con apertura verso nuovi approcci, il coraggio di cambiare e una solida base di responsabilità e fiducia, il GRC è più che mai una chiave per la capacità di affrontare il futuro.
Galleria fotografica





