DE
 EN
 FR
 العربية
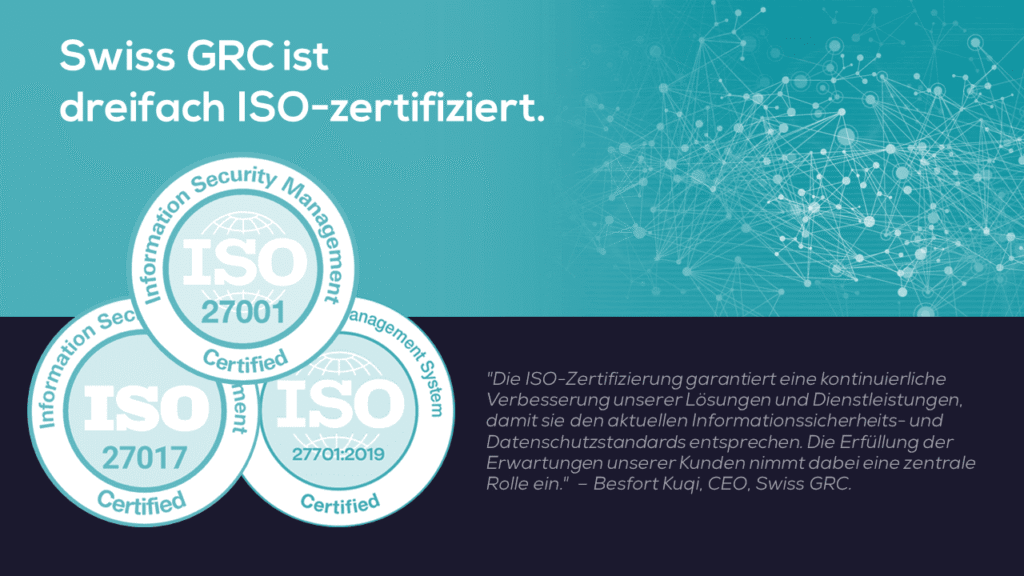
Alla fine di novembre abbiamo ricevuto con orgoglio tre certificazioni ISO. Swiss GRC ha implementato un sistema di gestione della sicurezza delle informazioni e della protezione dei dati ed è stata certificata con successo secondo le norme ISO 27001 (ISMS), ISO 27017 (Cloud) e ISO 27701 (Privacy).
«La certificazione ISO garantisce il miglioramento continuo delle nostre soluzioni e dei nostri servizi, in linea con i più recenti standard di sicurezza delle informazioni e di protezione dei dati. Soddisfare le aspettative dei nostri clienti riveste in questo un ruolo centrale.» – Besfort Kuqi, CEO, Swiss GRC.
Con l’ISMS integrato perseguiamo i seguenti obiettivi:
- Conosciamo e mettiamo in sicurezza i nostri asset end-to-end, ossia i processi aziendali, le informazioni, i servizi, nonché gli asset di supporto come software, hardware, reti, personale e sedi.
- Forniamo informazioni e servizi nei tempi e con la qualità richiesti.
- Sviluppiamo soluzioni e servizi sicuri, conformi ai principi della protezione dei dati (Security & Privacy by Design).
- Siamo preparati a fronteggiare eventi e incidenti e garantiamo che i nostri processi aziendali e servizi centrali possano essere erogati anche in situazioni straordinarie.
Affidatevi a GRC TOOLBOX, il vostro software ISMS
Ci contatti per una prima consulenza senza impegno, oppure direttamente per una dimostrazione online o dal vivo presso la Sua sede, e si affidi al software GRC di Swiss GRC AG. +41 41 220 75 00, sales@swissgrc.com
Desidera ricevere maggiori informazioni sulle soluzioni di Swiss GRC AG? Ci contatti per una prima consulenza senza impegno o direttamente per una dimostrazione online o dal vivo presso la Sua sede. La ricontatteremo il prima possibile. Grazie mille!