DE
 EN
 FR
 العربية
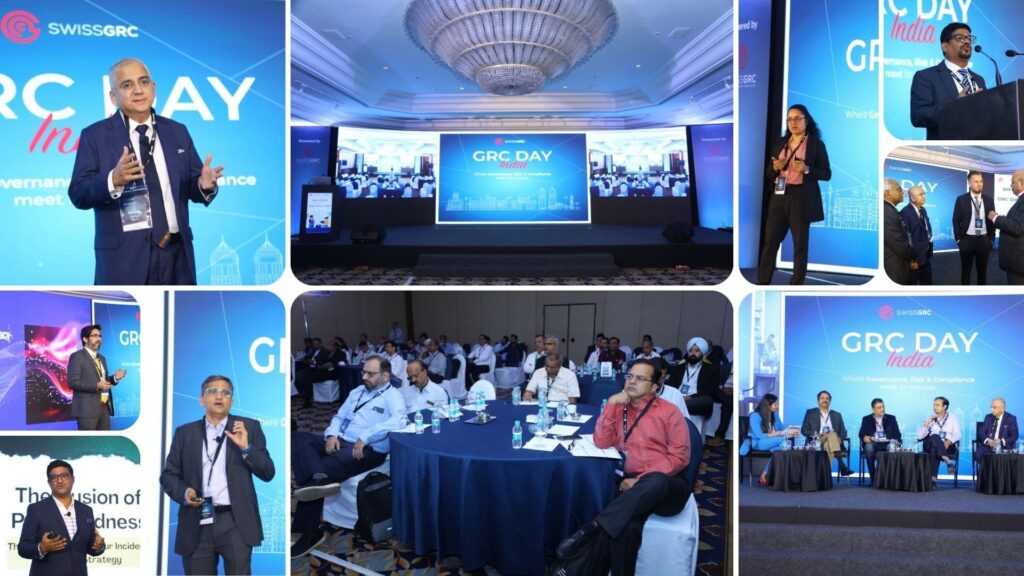
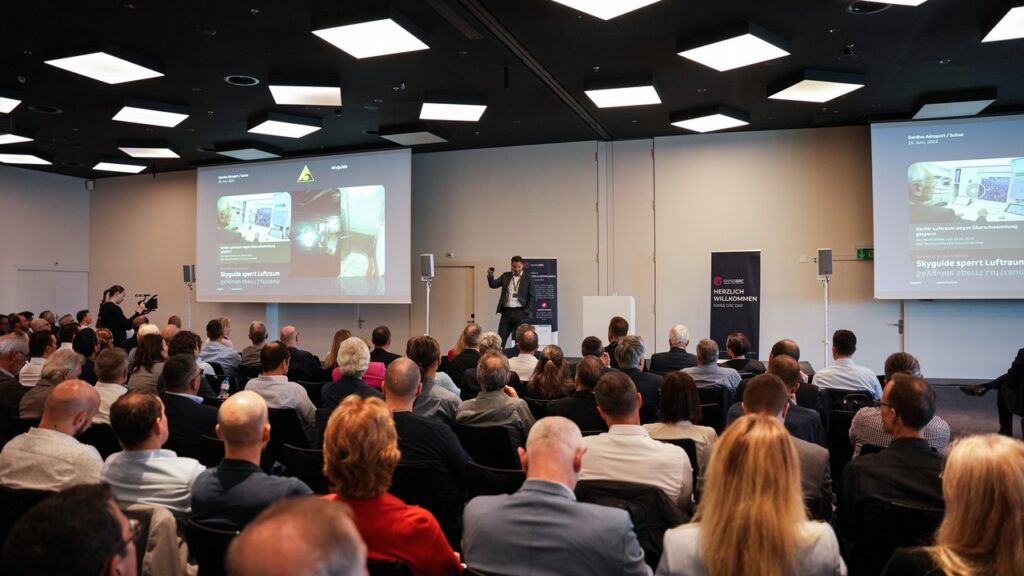
Il primo GRC Day India 2025, organizzato congiuntamente da Swiss GRC e Tech Achieve Media, ha fissato un nuovo punto di riferimento per gli eventi dedicati alla Governance, Risk e Compliance (GRC) in India. Ospitato a Mumbai, l’evento ha attratto oltre 350 partecipanti, tra cui figure di spicco del settore come CRO, responsabili Risk, responsabili BCM, responsabili Compliance, Data Protection Officer, CIO, CISO, CTO e CHRO, rendendolo una piattaforma pionieristica di dialogo sul futuro del GRC.
Besfort Kuqi, Co-fondatore e CEO di Swiss GRC: « L’ecosistema GRC indiano si trova in un momento decisivo, con organizzazioni che si impegnano a costruire resilienza in un contesto normativo sempre più complesso. Le discussioni del GRC Day India hanno dimostrato un forte interesse per soluzioni capaci non solo di garantire la conformità, ma anche di generare valore strategico. Siamo entusiasti dell’enorme interesse suscitato dalle nostre soluzioni GRC e desideriamo approfondire il nostro impegno in questo mercato dinamico ».
L’evento ha visto la partecipazione di un panel d’eccezione di esperti del settore, che hanno offerto spunti chiave sulle tendenze emergenti, sulle tecnologie e sulle strategie che stanno plasmando l’ecosistema GRC indiano. La serata si è aperta con un intervento incisivo di Narayan Gokhale, Vice-President e Principal Analyst di QKS Group, che ha illustrato i principi fondamentali della governance. « Complimenti a Swiss GRC per aver organizzato il suo primo evento in India, curato in modo eccellente da tutti gli stakeholder e organizzatori. L’evento ha offerto spunti preziosi, facendo luce sulle attuali tendenze del settore GRC indiano dal punto di vista degli utenti finali e sulle prospettive dei professionisti della cybersicurezza. È stato realizzato in modo eccezionale e ringraziamo Swiss GRC per questo evento straordinario. Attendiamo con grande interesse altri eventi di questo tipo in futuro », ha dichiarato Gokhale.
È seguito l’intervento di Ritesh Bhatia, Fondatore di V4WEB Cybersecurity, che ha affrontato il tema « The Illusion of Preparedness: The Hidden Gaps in Your Incident Response Strategy ». Bhatia ha esortato i partecipanti a rivedere il proprio approccio alla preparazione in materia di cybersicurezza, evidenziando le vulnerabilità nascoste che spesso passano inosservate. Ad arricchire il dibattito, Rachit Chhokera, Partner di KPMG in India, ha affrontato il tema « Data Governance, Cybersecurity, and DPDP – A Boardroom Lens », fornendo spunti fondamentali su come il Digital Personal Data Protection Act (DPDP) stia ridefinendo le priorità dei consigli di amministrazione.
Jyant Kohli, Fondatore e CEO di Lawrbit, ha discusso il tema « DPDP, Regulatory Compliance, and Regulatory Change », una sessione molto apprezzata dai partecipanti per la qualità dei suoi contenuti. Kaveri Venkataraman, Head of Governance, Risk, and Compliance di Writer Corporation, ha esplorato l’evoluzione del panorama dei rischi nella sua sessione dedicata a « Risk Management – Cornerstone of Governance and Compliance ».
Rajeev Dutt, General Manager MEA e APAC di Swiss GRC, ha portato la sua prospettiva globale con l’intervento « Resilience and Governance ». Ha dichiarato: « L’energia e il coinvolgimento al GRC Day India sono stati davvero notevoli. È evidente che le aziende stanno dando priorità alla governance, al risk e alla compliance come non mai, alla ricerca di soluzioni integrate per affrontare efficacemente la complessità normativa. Un grande grazie al team di Tech Achieve Media per l’organizzazione impeccabile dell’evento, e a tutti i relatori e i partecipanti che hanno contribuito a queste discussioni ricche di spunti. Siamo entusiasti di continuare a supportare le organizzazioni in India nel loro percorso GRC ».
Durante l’evento, i partecipanti hanno particolarmente apprezzato l’attenzione di Swiss GRC alle sfide specifiche dell’India. « Molte organizzazioni riconoscono che gli approcci tradizionali non sono più sufficienti e ricercano attivamente strumenti tecnologici per restare al passo », ha osservato Gentian Ajeti, Head of Consulting di Swiss GRC. « La risposta alla nostra GRC Toolbox è stata eccellente, a testimonianza della sua flessibilità e della sua capacità di semplificare la gestione del rischio in un contesto normativo in continua evoluzione ».
Un momento culminante della serata è stata la demo dal vivo del cruscotto (dashboard) di ultima generazione di Swiss GRC, presentata da Babu Manickan, Senior Manager di Swiss GRC. La demo interattiva ha mostrato come la tecnologia stia rivoluzionando la gestione del rischio, offrendo ai partecipanti una visione diretta di come gli strumenti digitali possano semplificare i processi GRC. « Governance, Risk e Compliance sono stati i temi centrali di questo evento straordinario, durante il quale abbiamo raccolto spunti preziosi da esperti del settore. L’evento ha incluso una demo dal vivo di un cruscotto GRC, che ha evidenziato come si integri nel più ampio panorama della trasformazione digitale guidata dall’IA e delle misure di sicurezza da adottare. Le discussioni si sono concentrate sull’allineamento con le esigenze del pubblico e dell’ecosistema più ampio, offrendo insegnamenti concreti da applicare in futuro. Infine, è stata sottolineata l’importanza di rafforzare le misure di sicurezza come priorità critica per il futuro », ha dichiarato Balkrishna Shirgaonker, ITSM Availability Manager di Bayer, tra i delegati presenti al GRC Day India 2025.
La giornata si è conclusa con una vivace tavola rotonda intitolata « Navigating the Convergence of GRC and Emerging Technologies: Challenges and Opportunities ». Moderata da Supriya Rai, con la partecipazione di figure di spicco del settore quali Milind Khamkar (CIO, Super-Max), Prof. Ajay Singh (autore premiato in materia di cybersicurezza) e Hiten Sinha (Ad GM, Information Security, BSE), la sessione ha esplorato le sinergie tra i framework GRC e i progressi tecnologici. Commentando la discussione, Milind Khamkar ha dichiarato: « Sono finiti i tempi in cui il GRC era considerato un aspetto secondario: oggi è una responsabilità vitale, che coinvolge l’intera organizzazione! Per raggiungere il successo e l’efficacia nel GRC, è essenziale abbattere i silos funzionali e favorire una collaborazione fluida tra i team, accompagnata da una buona adozione tecnologica. Sebbene l’IA offra un potenziale straordinario, non risolverà automaticamente tutte le nostre sfide. Dobbiamo allineare le nostre intenzioni e i nostri sforzi con queste nuove tecnologie per generare una vera trasformazione ».
Il successo del GRC Day India 2025 ha senza dubbio gettato le basi per future conversazioni e collaborazioni nell’ambito della Governance, Risk e Compliance. « Portare il GRC Day in India per la prima volta ha richiesto un impegno straordinario, mesi di pianificazione, coordinamento e attività di outreach per garantire un evento di grande impatto. La collaborazione con Tech Achieve Media è stata fondamentale per realizzare questa visione, aiutandoci a raggiungere il pubblico giusto e a curare un programma di grande interesse », ha dichiarato Yahya Mohamed Mao, Head Marketing & Communications, Swiss GRC.