

 DE
 EN
 FR
 العربية
L’intelligenza artificiale (IA) sta ridisegnando il modo in cui le organizzazioni operano, decidono e gestiscono il rischio. Dall’automazione intelligente all’analisi predittiva, l’IA offre un potenziale enorme, ma introduce anche una nuova serie di rischi che molti professionisti GRC (Governance, Risk e Compliance) stanno ancora imparando ad affrontare. Per i professionisti GRC, questo momento rappresenta al contempo una sfida e un’opportunità: come governare l’IA in modo responsabile mantenendo l’allineamento normativo, gli standard etici e l’agilità del business?
L’ambito crescente del GRC: perché la governance dell’IA conta oggi
Tradizionalmente, le piattaforme GRC sono state progettate per gestire il rischio e la conformità legati al comportamento umano: politiche, processi, controlli degli accessi e obblighi normativi. Ma l’IA introduce un nuovo livello di complessità. I modelli possono evolvere nel tempo, le decisioni sono spesso opache e i risultati possono risultare difficili da verificare.
Come osservato da OCEG, tra le organizzazioni non profit di riferimento negli standard di governance: «L’IA non cambia solo il modo in cui automatizziamo le decisioni, ma anche il modo in cui ne attribuiamo la responsabilità».
Analogamente, una recente analisi di Deloitte sottolinea la crescente necessità per le organizzazioni di allineare l’uso dell’IA alle aspettative normative globali, tra cui trasparenza, equità e responsabilità. In altre parole, la governance non è più opzionale per l’IA: è essenziale.
Le sfide comuni dei team GRC nella governance dell’IA
Sebbene il valore dell’IA sia ampiamente riconosciuto, molte organizzazioni incontrano ostacoli pratici nel governarla efficacemente:
1. Silos di supervisione: l’IA opera spesso al di fuori dei sistemi di rischio esistenti, con scarsa integrazione tra i team di data science, conformità e legale.
2. Responsabilità poco chiara: man mano che i modelli di IA diventano più autonomi, diventa più difficile individuare chi è responsabile delle decisioni e dei risultati chiave.
3. Incertezza normativa: con quadri normativi come l’EU AI Act e le linee guida regionali ancora in evoluzione, molte organizzazioni non sanno come costruire una governance dell’IA a prova di futuro.
4. Monitoraggio manuale: le revisioni del rischio e le convalide dei modelli vengono spesso effettuate periodicamente, mentre l’IA opera in modo continuo, rendendo difficile una supervisione in tempo reale.
Queste lacune non sono specifiche di un particolare settore o di una particolare piattaforma: riflettono un cambiamento più ampio nel modo in cui la tecnologia deve essere governata nell’impresa moderna.
Cosa cercano i professionisti GRC
In base alle tendenze rilevate dai sondaggi e al confronto con il settore, gli utenti finali delle piattaforme GRC cercano soluzioni che:
- Integrino la governance dell’IA nei flussi di lavoro di rischio e conformità esistenti
- Definiscano ruoli e responsabilità chiari lungo tutte le fasi del ciclo di vita dell’IA
- Offrano una mappatura normativa per le leggi sull’IA emergenti e le linee guida etiche
- Consentano il monitoraggio continuo e la valutazione del rischio dei modelli
- Supportino la collaborazione tra dipartimenti, dalla data science all’audit
Come Swiss GRC supporta una governance responsabile dell’IA
Swiss GRC ha introdotto una soluzione AI GRC specificamente progettata per aiutare le organizzazioni a integrare la supervisione dell’IA nei propri programmi GRC.
Ecco come risponde alle esigenze dei professionisti GRC di oggi:
- Supervisione integrata: la soluzione consente ai team di rischio, conformità, legale e IT di gestire i sistemi di IA attraverso un quadro di governance condiviso.
- Mappatura delle responsabilità: gli utenti possono definire le responsabilità lungo le fasi di sviluppo, implementazione e monitoraggio dell’IA.
- Allineamento normativo: la piattaforma è preconfigurata con quadri normativi globali come l’EU AI Act, la UAE AI Ethics Charter e i principi SDAIA, aiutando le organizzazioni a restare al passo con requisiti in continua evoluzione.
- Monitoraggio continuo: strumenti automatizzati segnalano le variazioni di prestazione, tracciano i bias e supportano avvisi in tempo reale, spostando la governance da un approccio reattivo a uno proattivo.
- Documentazione pronta per l’audit: dai registri dei rischi ai log di utilizzo, la piattaforma garantisce una traccia chiara e difendibile per le verifiche di audit, del consiglio di amministrazione o delle autorità di vigilanza.
È importante sottolineare che la soluzione AI GRC non richiede alle organizzazioni di sostituire l’intero impianto GRC esistente. È concepita per estendere e potenziare i flussi di lavoro già in uso, supportando la maturità in ogni fase, sia che i team stiano appena iniziando il proprio percorso di governance dell’IA, sia che abbiano già implementato quadri avanzati.

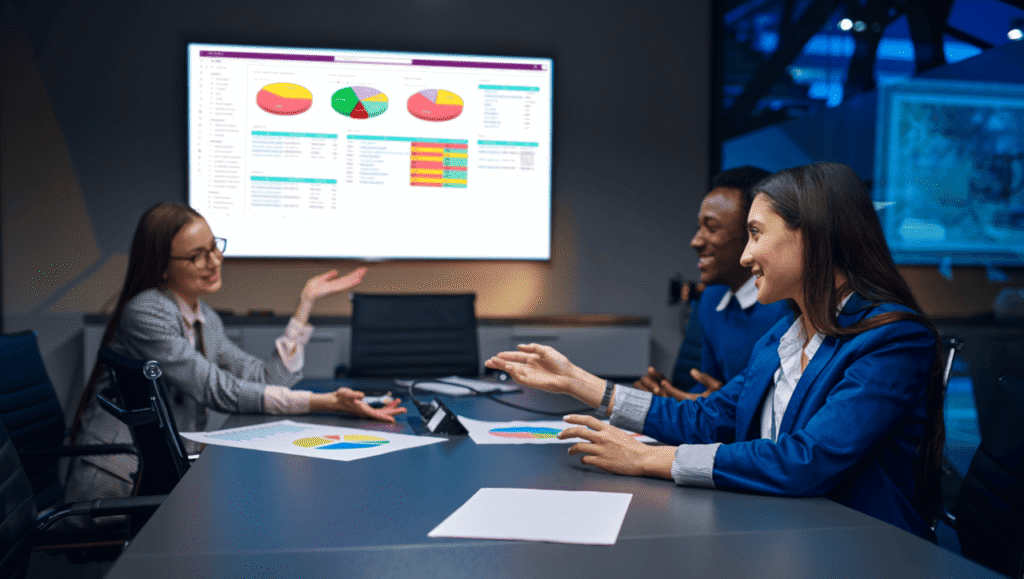
Cruscotto della soluzione AI GRC di Swiss GRC
Prospettive future: la governance dell’IA come capacità GRC fondamentale
L’IA sta trasformando i settori, ma con la trasformazione arriva la responsabilità. Man mano che l’IA si integra sempre più nelle operazioni e nei processi decisionali, la sua governance dovrà essere altrettanto intelligente e adattiva.
I professionisti GRC sono nella posizione ideale per guidare questo sforzo, non solo come mitigatori del rischio, ma come promotori di un’innovazione etica, scalabile e conforme. Con gli strumenti e i quadri giusti, le organizzazioni possono costruire fiducia nei propri sistemi di IA, allinearsi agli standard globali e rimanere resilienti in un contesto in rapida evoluzione.



