DE
 EN
 IT
 العربية
Contents 5
Les discussions sur le shadow AI se limitent souvent à décrire un écart entre le déploiement de l’IA et sa gouvernance. Pour un registre des risques, une description ne suffit pas. Cet écart ne devient pertinent qu’à partir du moment où il peut être mesuré, comparé et hiérarchisé en tant que durée. C’est précisément ce que fait le délai de gouvernance : il consigne le nombre de jours qui s’écoulent entre la première utilisation d’une application d’IA et son intégration complète dans le dispositif de gouvernance.
Le délai de gouvernance mesure, en jours, la durée pendant laquelle une application d’IA fonctionne sans surveillance, entre son déploiement initial et son intégration complète dans le dispositif de gouvernance. En tant que champ supplémentaire du registre des risques, il peut être combiné à la probabilité et à l’impact : plus l’écart est long, plus la priorité est élevée. La criticité des données concernées détermine les seuils et les niveaux d’escalade.
Que mesure exactement le délai de gouvernance ?
Le délai de gouvernance mesure la durée écoulée entre la première utilisation productive d’une application d’IA et le moment où celle-ci est pleinement prise en compte dans le dispositif de gouvernance : inventoriée, évaluée sur le plan des risques, dotée d’un propriétaire et couverte par des contrôles.
Cette définition transforme une description qualitative en une donnée chiffrée. Au lieu de constater qu’une application d’IA n’est pas encore entièrement gouvernée, il devient possible d’indiquer depuis combien de jours elle est déjà utilisée sans surveillance. Cette précision compte, car le risque peut se matérialiser précisément pendant cette période.
Le rapport IBM Cost of a Data Breach Report 2026 montre que le coût moyen mondial d’une violation de données a atteint 4,99 millions d’USD, soit 12 % de plus que l’année précédente. Un quart des attaques malveillantes étaient déjà assistées par l’IA, pour un coût moyen d’environ 6 millions d’USD par incident. Ces chiffres montrent que la durée de l’écart de gouvernance est directement liée au dommage potentiel.
Comment calcule-t-on le délai de gouvernance ?
Le délai de gouvernance correspond à la différence entre la date du premier déploiement d’une application d’IA et la date de son intégration complète dans la gouvernance, exprimée en jours et par application.
La date de début peut être établie à partir des dossiers d’achat, des journaux d’activation de fonctionnalités SaaS, des journaux d’accès aux API ou des déclarations des métiers. La date de fin est atteinte lorsque quatre conditions sont réunies : une entrée dans l’inventaire des IA, une évaluation des risques réalisée, un propriétaire désigné et des contrôles mis en œuvre.
Comme pour la constitution d’un registre des fournisseurs, la maîtrise du risque lié à l’IA commence par un inventaire complet, et non par l’évaluation des cas un à un. Sans cet inventaire, le délai de gouvernance reste invisible, alors même qu’il existe dans les faits.
- Date de début : première utilisation démontrable de l’application d’IA
- Date de fin : intégration achevée dans la gouvernance, avec propriétaire et contrôles
- Indicateur : différence en jours, calculée par application d’IA
- Agrégation : médiane et valeurs aberrantes sur l’ensemble de l’inventaire des IA
En quoi le délai de gouvernance aide-t-il à hiérarchiser les risques ?
Le délai de gouvernance constitue une dimension supplémentaire, aux côtés de la probabilité et de l’impact : plus l’écart est long, plus la priorité est élevée, indépendamment de la probabilité estimée à l’origine.
Dans une matrice des risques classique, la priorité découle de la probabilité et de l’impact. Le délai de gouvernance ajoute à cette matrice la durée de l’absence de contrôle. Une application d’IA dont l’impact potentiel est moyen, mais qui fonctionne depuis longtemps en dehors de la gouvernance, peut ainsi être priorisée devant une application nouvellement introduite présentant un profil de risque comparable.
Une approche graduée, fondée sur la criticité des données et des systèmes concernés, est recommandée. Les applications d’IA ayant accès à des données particulièrement sensibles devraient se voir assigner un délai admissible plus court avant le déclenchement d’une escalade que les applications présentant un profil de risque faible.
Le délai de gouvernance ne hiérarchise pas selon l’intention qui sous-tend une application d’IA, mais selon la durée réelle de son exposition sans surveillance.
Quels seuils et quels niveaux d’escalade retenir ?
Chaque organisation définit ses propres seuils en fonction de la criticité de l’application d’IA concernée, avec des niveaux d’escalade clairement définis dès que le délai de gouvernance dépasse ce seuil.
Une structure opérationnelle distingue trois niveaux. Les applications situées dans la période admissible sont considérées comme en cours de traitement. Le dépassement de cette période déclenche une escalade vers le propriétaire du risque concerné ; un dépassement important déclenche une escalade vers la direction générale, assortie d’une décision sur l’opportunité de restreindre l’application jusqu’à son intégration complète dans la gouvernance.
Le bilan de la FINMA sur l’intelligence artificielle décrit les applications d’IA comme largement répandues, tandis que la gouvernance associée est, à de nombreux endroits, encore présentée comme perfectible.
Comment intégrer le délai de gouvernance aux processus GRC existants ?
Le délai de gouvernance peut être tenu à jour comme champ supplémentaire du registre des risques et intégré aux cycles de reporting habituels de la gestion des risques, plutôt que de rester un indicateur IA isolé et distinct.
Un champ de données supplémentaire par application d’IA suffit pour cela : la date du premier déploiement, la date d’intégration dans la gouvernance, le délai qui en résulte en jours et le statut d’escalade associé. Ces champs s’inscrivent dans une logique où la gestion des risques sert l’atteinte des objectifs, et non la tenue d’un registre comme fin en soi.
La gestion des risques tiers, la sécurité de l’information et la conformité s’appuient sur le même champ chaque fois qu’une application d’IA a été introduite par l’intermédiaire d’un fournisseur ou d’une application existante. Dans un premier temps, les propriétaires des risques devraient renseigner rétroactivement la date du premier déploiement pour chaque application recensée dans l’inventaire des IA et la comparer à la date d’intégration dans la gouvernance. Cette différence peut être introduite comme nouvel indicateur lors de la prochaine réunion périodique consacrée aux risques, avant que d’autres applications d’IA ne s’ajoutent sans être remarquées.
Rendre le délai de gouvernance visible et le combler
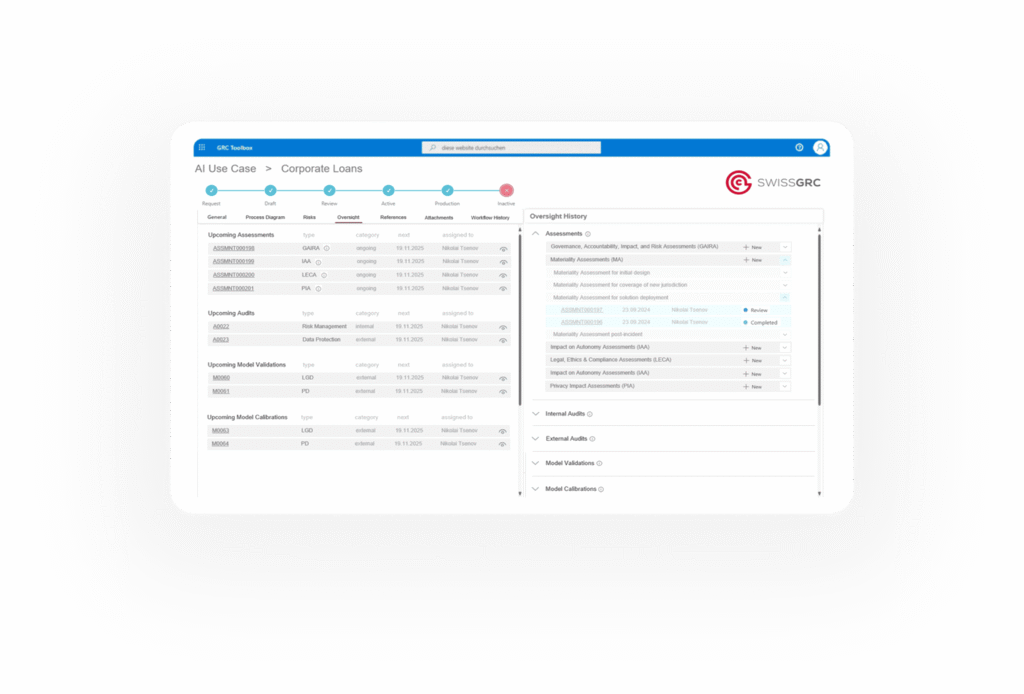
La solution AI GRC consigne, pour chaque application d’IA, le premier déploiement, l’évaluation des risques et l’intégration dans la gouvernance. Elle rend le délai de gouvernance visible et traçable dans le registre des risques.
AI GRCQuestions fréquentes
Qu’est-ce que le délai de gouvernance des applications d’IA ?
Le délai de gouvernance mesure, en jours, la durée écoulée entre la première utilisation productive d’une application d’IA et son intégration complète dans le dispositif de gouvernance, c’est-à-dire l’inventaire, l’évaluation des risques, la désignation d’un propriétaire et la mise en place de contrôles. Il transforme l’écart entre le déploiement de l’IA et sa gouvernance, souvent décrit de manière vague, en un indicateur concret et comparable, utilisable dans le registre des risques.
D’où proviennent les données relatives à la date de début du délai de gouvernance ?
La date de début peut être établie à partir des dossiers d’achat, des journaux d’activation de fonctionnalités SaaS, des journaux d’accès aux API ou des déclarations des métiers. Ce n’est qu’avec un inventaire des IA complet que ces sources de données sont recensées de manière systématique, de sorte que le délai de gouvernance puisse être calculé de façon fiable pour chaque application.
Pourquoi une application d’IA présentant un long délai de gouvernance peut-elle être priorisée devant une nouvelle application au profil de risque comparable ?
Un long délai de gouvernance signifie qu’une application d’IA fonctionne depuis une période prolongée sans propriétaire, sans évaluation des risques et sans contrôles. Cette durée accroît sa priorité dans le registre des risques, indépendamment de la probabilité estimée à l’origine, car les risques peuvent se matérialiser précisément durant les périodes sans surveillance.
De quoi dépendent les seuils applicables au délai de gouvernance ?
Chaque organisation définit ses propres seuils en fonction de la criticité des données et des systèmes traités. Les applications d’IA ayant accès à des données particulièrement sensibles se voient assigner un délai admissible plus court avant le déclenchement d’une escalade vers le propriétaire du risque ou la direction générale.
Quelle condition préalable faut-il réunir pour pouvoir calculer le délai de gouvernance ?
Un inventaire des IA complet est une condition préalable, car sans ce registre le délai de gouvernance reste invisible, alors même qu’il existe dans les faits. Ce n’est que lorsque le premier déploiement et l’intégration dans la gouvernance de chaque application d’IA sont documentés que la différence en jours peut être calculée et agrégée de manière fiable.