DE
 EN
 IT
 العربية
Contents 5
- Qu'exige concrètement la loi sur la sécurité de l'information d'ici fin 2026 ?
- Quel jalon devait déjà être en place d'ici fin 2024 ?
- Quel jalon devait être achevé d'ici fin 2025 ?
- Pourquoi l'obligation de déclarer les cyberattaques est-elle liée à la mise en place du SMSI ?
- Que doivent encore vérifier les responsables avant l'expiration du délai ?
Fin 2026, un délai prévu par la loi sur la sécurité de l’information arrive à échéance, alors que son véritable point de départ se situe déjà deux ans en arrière. Le calendrier légal prévoit, pour les années précédentes, des étapes intermédiaires qui précèdent la mise en place d’un système de management de la sécurité de l’information (SMSI) et en constituent la condition de fond. Les organisations qui ont sauté ces jalons ou ne les ont accomplis qu’en partie subissent une pression temporelle considérable à l’approche de l’échéance finale. Cet article présente la séquence des étapes et montre ce que les responsables devraient encore vérifier dès maintenant.
L’obligation de disposer d’un SMSI au titre de la loi sur la sécurité de l’information prend fin à la fin de 2026, mais elle ne commence pas là. Dès la fin de 2024, les organisations concernées devaient présenter un catalogue de classification et, à la fin de 2025, une analyse des besoins de protection ainsi qu’une classification de leur informatique. Ces deux jalons constituent la base sur laquelle l’évaluation des risques et les mesures de sécurité peuvent ensuite seulement s’appuyer au sein du SMSI. Les organisations qui n’ont pas franchi ces étapes perdent un temps qui leur manquera avant la fin de 2026.
Qu’exige concrètement la loi sur la sécurité de l’information d’ici la fin de 2026 ?
D’ici la fin de 2026, les autorités et organisations soumises à la loi doivent exploiter un SMSI opérationnel qui identifie et évalue les risques et vérifie en continu l’efficacité des mesures.
La loi sur la sécurité de l’information (LSI) régit les obligations des organes fédéraux, des cantons coopérant avec la Confédération et des exploitants d’infrastructures critiques aux articles 6 à 23 LSI. Son cœur réside dans la mise en place d’un système de management de la sécurité de l’information qui réunit analyse des besoins de protection, évaluation des risques et mesures de sécurité.
Ce qui compte n’est pas un certificat isolé, mais la capacité à en apporter la preuve : les organisations qui connaissent leurs risques, définissent les responsabilités et documentent les mesures satisfont à la logique de management prévue par la loi, quel que soit le référentiel retenu. En pratique, la plupart des organisations concernées s’appuient sur ISO 27001, car la norme traduit précisément cette logique en processus reconnus par les auditeurs et les autorités de supervision.
La LSI n’exige pas de certification, mais la capacité à démontrer la logique de management.
Quel jalon devait déjà être atteint à la fin de 2024 ?
À la fin de 2024, les organisations concernées devaient avoir établi un catalogue de classification constituant la base de toutes les étapes ultérieures.
Sans catégorisation de ses propres informations, ni les besoins de protection ni le risque ne peuvent être évalués de manière pertinente. Le catalogue de classification détermine le degré de sensibilité d’une information donnée et, partant, le niveau de protection qu’elle requiert.
Selon la présentation du calendrier échelonné de la LSI publiée par Swiss Infosec AG, l’établissement de ce catalogue constituait le premier de trois jalons précédant la mise en place proprement dite du SMSI. Les organisations qui n’ont pas élaboré ce catalogue, ou ne l’ont fait que superficiellement, doivent désormais le compléter rétroactivement avant que les étapes suivantes puissent devenir fiables.
Quel jalon devait être achevé à la fin de 2025 ?
À la fin de 2025, les organes concernés devaient avoir réalisé une analyse des besoins de protection et classifié leur informatique conformément au nouveau droit.
L’analyse des besoins de protection s’appuie directement sur le catalogue de classification : ce n’est qu’une fois établi le degré de sensibilité d’une information que le niveau de protection requis pour les ressources informatiques associées peut être évalué. Cette classification détermine les mesures de sécurité qui devront ensuite s’appliquer au sein du SMSI.
En l’absence de cette classification, le catalogue des risques du SMSI reste incomplet, car les risques ne peuvent pas être hiérarchisés de manière appropriée sans connaissance du niveau de besoin de protection. Seule une classification complète permet de planifier la mise en place d’un SMSI de telle sorte que le temps restant soit effectivement suffisant.
Pourquoi l’obligation de signaler les cyberattaques est-elle liée à la mise en place du SMSI ?
Parce que l’obligation de signaler suppose une gestion des incidents qui doit de toute façon être ancrée dans le SMSI : détection, appréciation et signalement d’un événement dans le délai légal.
Les exploitants d’infrastructures critiques doivent signaler une cyberattaque à l’Office fédéral de la cybersécurité dans le délai légal de 24 heures après sa découverte. Ce délai ne peut être respecté que si la détection, l’escalade et le signalement sont déjà définis comme un processus au sein du SMSI, au lieu d’être improvisés au moment où un incident survient.
La pratique de supervision relative aux délais de signalement s’est depuis durcie, notamment avec l’obligation de signaler les cyberattaques. Les organisations qui ne mettent en place leur SMSI qu’après l’expiration des jalons de 2024 et 2025 risquent de voir leurs processus de signalement opérationnels eux aussi trop tard.
Que devraient encore vérifier les responsables avant l’expiration du délai ?
Ils devraient comparer honnêtement l’état d’avancement de leur catalogue de classification, de leur analyse des besoins de protection et de la mise en place de leur SMSI, avant que le temps restant pour les travaux de rattrapage ne devienne trop court.
Lorsque le catalogue de classification ou l’analyse des besoins de protection est absent ou obsolète, cela ne peut plus être simplement rattrapé dans le cadre de la mise en place du SMSI, mais uniquement traité en parallèle de celle-ci. La période résiduelle, déjà courte, s’en trouve encore raccourcie.
Les responsables de la sécurité devraient donc dresser, avant la fin de l’année, un état des lieux des jalons déjà franchis et consigner les points ouverts dans une documentation centrale dédiée à la mise en place du SMSI, plutôt que de les disperser dans divers tableurs. Cette première étape montre le temps dont ils disposent réellement pour la mise en place du SMSI elle-même.
Centraliser les preuves relatives aux jalons du SMSI
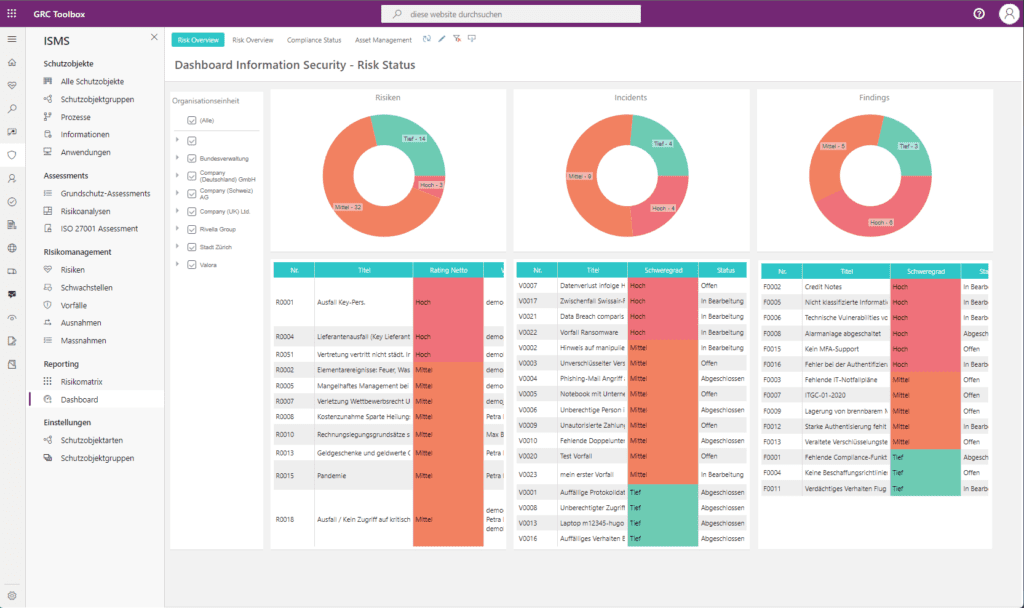
La solution Sécurité de l’information réunit classification, besoins de protection et évaluation des risques dans une structure commune. Elle accompagne la documentation de chacun des jalons de la LSI jusqu’aux preuves relatives au SMSI.
Sécurité de l’informationQuestions fréquentes
À partir de quand l’obligation de disposer d’un SMSI s’applique-t-elle au titre de la loi sur la sécurité de l’information ?
La loi sur la sécurité de l’information exige, d’ici la fin de 2026, un SMSI opérationnel qui identifie et évalue les risques et vérifie en continu l’efficacité des mesures. Ce délai s’applique aux organes fédéraux, aux cantons coopérant avec la Confédération et aux exploitants d’infrastructures critiques, qui devaient auparavant déjà établir un catalogue de classification et une analyse des besoins de protection.
Qui est concerné par la loi sur la sécurité de l’information ?
La loi sur la sécurité de l’information régit les obligations des organes fédéraux, des cantons coopérant avec la Confédération et des exploitants d’infrastructures critiques aux articles 6 à 23 LSI. Ces organisations doivent mettre en place un système de management de la sécurité de l’information qui réunit analyse des besoins de protection, évaluation des risques et mesures de sécurité.
La LSI exige-t-elle une certification ISO 27001 ?
Non, la loi sur la sécurité de l’information n’exige pas de certification, mais la capacité à démontrer la logique de management prévue par la loi : connaître les risques, définir les responsabilités et documenter les mesures. De nombreuses organisations s’appuient sur ISO 27001, car la norme traduit cette logique en processus reconnus par les auditeurs et les autorités de supervision.
Que se passe-t-il si le catalogue de classification n’a pas été établi avant la fin de 2024 ?
Les organisations qui n’ont pas élaboré le catalogue de classification, ou ne l’ont fait que superficiellement, doivent désormais le compléter rétroactivement avant que les jalons suivants, tels que l’analyse des besoins de protection et la mise en place du SMSI, puissent devenir fiables. Le temps restant avant la fin de 2026 s’en trouve encore raccourci, puisque les étapes ultérieures ne peuvent pas être construites de manière appropriée sans cette base.
Pourquoi l’obligation de signaler les cyberattaques doit-elle être ancrée dans le SMSI ?
L’obligation légale de signaler impose de déclarer une cyberattaque à l’Office fédéral de la cybersécurité dans les 24 heures suivant sa découverte. Ce délai ne peut être respecté que si la détection, l’escalade et le signalement sont déjà définis comme un processus établi au sein du SMSI, au lieu d’être improvisés lorsqu’un incident survient.
- Calendrier échelonné de la LSISwiss Infosec AG
- Informations sur l’obligation de signalerOffice fédéral de la cybersécurité (OFCS)